
6 เหตุผลที่องค์กรควรใช้ FortiXDR ตรวจจับและโต้ตอบภัยไซเบอร์
โดยศรัณย์ ศรีแย้ม
วิศวกรระบบ
ฟอร์ติเน็ต
หลายปีที่ผ่านมา องค์กรต่างๆ ได้ใช้ผลิตภัณฑ์ด้านความปลอดภัยทางไซเบอร์ใหม่ๆ มากขึ้นเพื่อจัดการกับภัยคุกคามในรูปแบบใหม่ๆ ซึ่งเป็นการเพิ่มภาระในการปฏิบัติงานของทีมรักษาความปลอดภัย องค์กรส่วนใหญ่จึงจำเป็นต้องรวมอุปกรณ์จากผู้ขายหลายค่ายเข้าด้วยกันเพื่อประสิทธิภาพในการทำงานที่ดีขึ้น ทั้งนี้ จากรายงานของการ์ทเนอร์พบว่า องค์กรทั่วโลกจำนวนมากถึง 80% กำลังวางแผนและดำเนินการรวมผู้ขายอุปกรณ์ความปลอดภัยที่หลากหลายเข้าด้วยกันในช่วงระยะเวลา 2-3 ปีข้างหน้านี้ โดยเลือกใช้สถาปัตยกรรมด้านความปลอดภัยเข้ามาช่วย ซึ่งรวมถึงแพลทฟอร์มประเภท XDR (Extended Detection and Response) เช่นกัน
การ์ทเนอร์ได้ให้คำจำกัดความของ XDR ใน Firstbrook and Lawson, “Innovation Insight for Extended Detection and Response” Gartner, March 19, 2020 ว่าเป็น “แพลตฟอร์มการตรวจจับและตอบสนองเหตุการณ์ด้านความปลอดภัยที่รวบรวมและเชื่อมโยงข้อมูลจากผลิตภัณฑ์รักษาความปลอดภัยหลายแบรนด์ได้โดยอัตโนมัติ” ทั้งนี้ โซลูชันฟอร์ติเอ็กซ์ดีอาร์ (FortiXDR) ได้ใช้ศักยภาพของโครงข่ายด้านความปลอดภัยซีเคียวริตี้แฟบริคอันแข็งแกร่งของฟอร์ติเน็ต (Fortinet Security Fabric) ในการพัฒนาสร้างโซลูชันด้านการตรวจจับ การตรวจสอบ และการตอบสนองภัยคุกคามนี้ให้เป็นอัตโนมัติเต็มรูปแบบ (Fully automated threat detection, investigation and response) ได้อย่างสมบูรณ์ และที่สำคัญ การวิเคราะห์จะใช้ความฉลาดของเอไอที่มีนัยยะสำคัญเข้ามาขับเคลื่อนการตรวจจับเหตุผิดปกติที่มีความเสี่ยงสูง ตรวจสอบ และจำแนกประเภทของภัย รวมทั้งดำเนินการตอบสนอง จัดการ แก้ไขอย่างอัตโนมัติเหมาะสมตามนโยบายที่องค์กรได้กำหนดไว้ล่วงหน้า
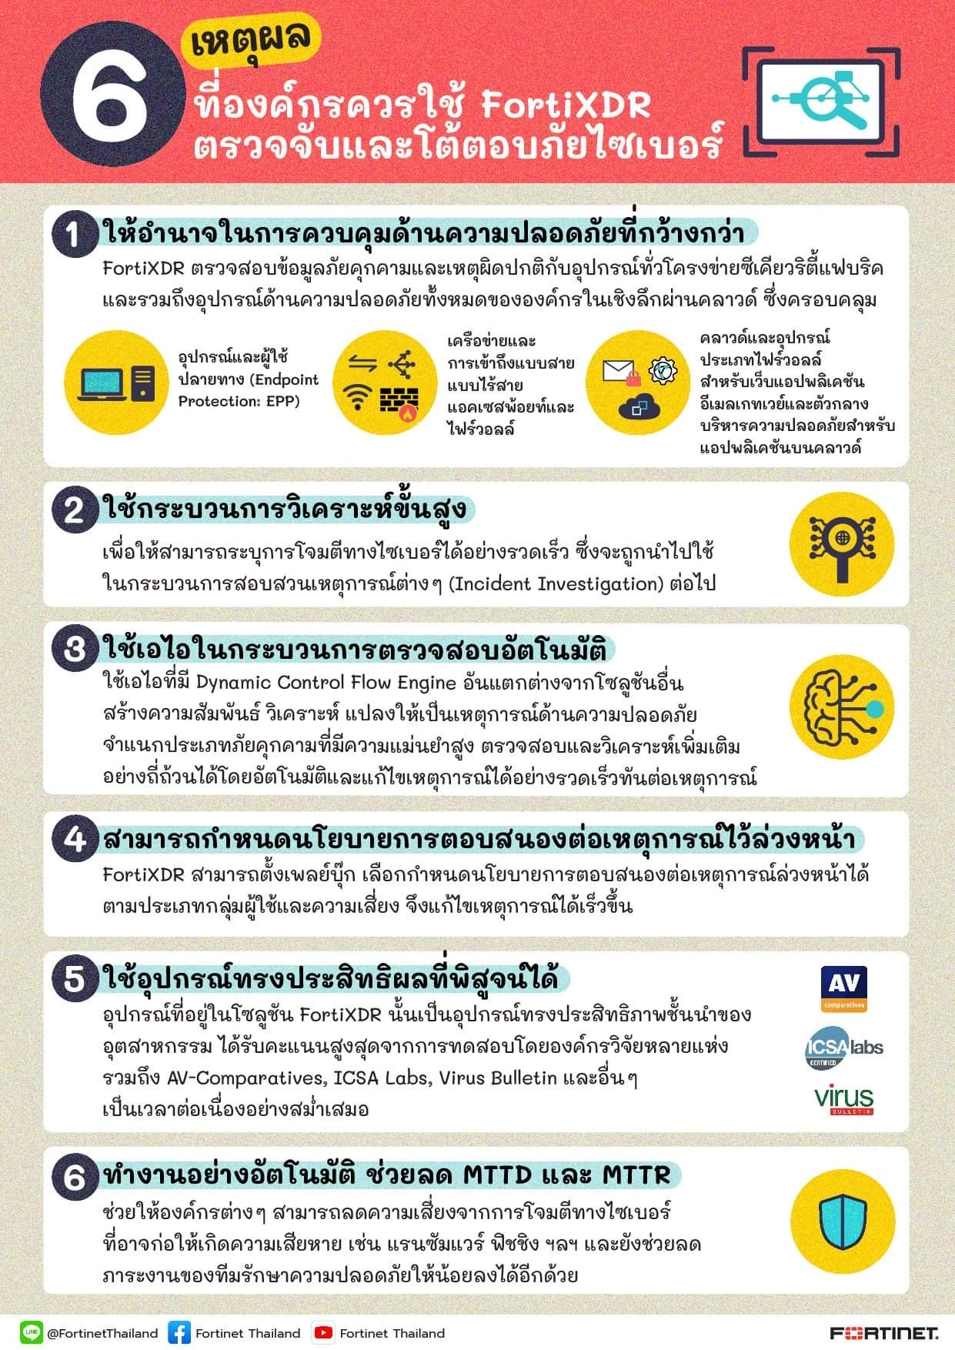
FortiXDR ให้ศักยภาพอันแตกต่างเหนือใครที่สำคัญ 6 ประการ ดังนี้
1. ให้อำนาจในการควบคุมด้านความปลอดภัยที่กว้างกว่า
FortiXDR ขยายขอบเขตการค้นหาเหตุผิดปกติและตรวจสอบข้อมูลภัยคุกคามกับอุปกรณ์ทั้งหลายไปทั่วโครงข่ายซีเคียวริตี้แฟบริคเชิงลึกอย่างกว้างขวางผ่านคลาวด์ ซึ่งครอบคลุมผลิตภัณฑ์ด้านความปลอดภัยทั้งหมดในองค์กรอย่างครบถ้วน รวมถึง
– อุปกรณ์และผู้ใช้ที่มีการป้องกันปลายทาง (Endpoint Protection: EPP)
– เครือข่ายและการเข้าถึงแบบสาย, แบบไร้สาย, แอคเซสพ้อยท์และไฟร์วอลล์
– คลาวด์ รวมถึง อุปกรณ์ประเภทไฟร์วอลล์สำหรับเว็บแอปพลิเคชัน (Web Application Firewall: WAF) ระบบความปลอดภัยสำหรับอีเมลเกทเวย์ (Security Email Gateway: SEG) ตัวกลางบริหารความปลอดภัยสำหรับแอปพลิเคชันบนคลาวด์ (Cloud Access Security Brokers: CASB)
FortiXDR ยังผสานการทำงานของทุกอุปกรณ์รวมกันเป็นหนึ่งเดียว และส่งข้อมูลด้านความปลอดภัยจากอุปกรณ์ดังกล่าวไปยังแพลตฟอร์มการวิเคราะห์ส่วนกลางเพียงแห่งเดียว องค์กรจึงมั่นใจได้ว่า ระบบได้ตรวจสอบกับแหล่งข้อมูลขนาดใหญ่อย่างครอบคลุมครบถ้วน และมีการบริหารจัดการเหตุผิดปกติแบบศูนย์รวมบูรณาการภายในหน้าจอเดียวกัน
2. ใช้กระบวนการวิเคราะห์ขั้นสูง
ผู้เชี่ยวชาญของฟอร์ติการ์ดแล็บส์ได้พัฒนาเพิ่มกระบวนการวิเคราะห์ขั้นสูงให้มากขึ้นอย่างต่อเนื่อง เพื่อให้สามารถระบุการโจมตีทางไซเบอร์ได้อย่างรวดเร็ว ซึ่งจะถูกนำไปใช้ในกระบวนการสอบสวนเหตุการณ์ต่างๆ (Incident Investigation) ต่อไป
3. ใช้เอไอในกระบวนการตรวจสอบอัตโนมัติ
FortiXDR ใช้เอไอที่มี Dynamic Control Flow Engine อันแตกต่างจากโซลูชันอื่นๆ ซึ่งหลังจากพบภัยคุกคามแล้ว FortiXDR จะเริ่มขั้นตอนการตรวจสอบ ตั้งแต่ใช้ประโยชน์จากข้อมูลด้านความปลอดภัยอันมากมายหลากหลายในซีเคียวริตี้แฟบริค ข้อมูลจากองค์กรบุคคลที่สาม การวิเคราะห์ลักษณะไฟล์ด้วยกฏ Static Yara Rules ผลการวิเคราะห์จากแซนบ็อกซ์ การตรวจสอบความน่าเชื่อถือในกลุ่มธุรกิจ พฤติกรรมของผู้ใช้งานเพื่อสร้างความสัมพันธ์ วิเคราะห์ และแปลงให้เป็นเหตุการณ์ด้านความปลอดภัย (Security incident) ที่มีความแม่นยำสูง จากนั้นเอไอจะเข้ามาตรวจสอบเช่นเดียวกับที่ ทีมนักเคราะห์ด้านความปลอดภัยที่มีประสบการณ์พึงกระทำ แล้วจึงจำแนกประเภทและขอบเขตของภัยคุกคาม ทั้งนี้ โซลูชันสามารถตรวจสอบและวิเคราะห์เพิ่มเติมอย่างถี่ถ้วนได้โดยอัตโนมัติ เพื่อแก้ไขเหตุการณ์ได้อย่างรวดเร็วทันต่อเหตุการณ์
4. สามารถกำหนดนโยบายการตอบสนองต่อเหตุการณ์ไว้ล่วงหน้า
FortiXDR สามารถตั้งเพลย์บุ๊ก เลือกกำหนดนโยบายการตอบสนองต่อเหตุการณ์ล่วงหน้าได้ตามประเภทกลุ่มผู้ใช้และความเสี่ยง ซึ่งช่วยเร่งความเร็วในการแก้ไขและตอบสนองต่อภัยคุกคามที่เกิดขึ้นได้อย่างทันท่วงที
5. ใช้อุปกรณ์ทรงประสิทธิผลที่พิสูจน์ได้
องค์กรสามารถมั่นใจได้ว่าการปรับใช้ FortiXDR ที่อาศัยศักยภาพของซีเคียวริตี้แฟบริคในการรวมผู้ค้าอันหลากหลายจะมอบประสิทธิผลการทำงานในระดับสูงได้ เนื่องจากผลิตภัณฑ์รักษาความปลอดภัยของฟอร์ติเน็ตทั้งหมดบนซีเคียวริตี้แฟบริคที่สนับสนุนการทำงานและป้อนข้อมูลเข้าสู่ FortiXDR นั้นล้วนให้ประสิทธิภาพการทำงานชั้นนำของอุตสาหกรรม ได้รับคะแนนสูงสุดจากการทดสอบโดยองค์กรวิจัย อาทิ AV-Comparatives, ICSA Labs, Virus Bulletin และอื่นๆ เป็นเวลาต่อเนื่องอย่างสม่ำเสมอ ทั้งนี้ กลุ่มอุปกรณ์ของฟอร์ติเน็ตได้รับการรับรองมากที่สุดในอุตสาหกรรม
6. ทำงานอย่างอัตโนมัติ ช่วยลด MTTD และ MTTR
FortiXDR ทำงานโดยอัตโนมัติเต็มรูปแบบ ตั้งแต่กระบวนการจัดทำข้อมูลให้เป็นมาตรฐาน การหาความสัมพันธ์ของข้อมูล การวิเคราะห์การตรวจจับ การสอบสวน การจำแนกประเภทและการแก้ไขเหตุผิดปกติ รวมทั้งส่งข้อมูลความปลอดภัยไปบนหน้าจอเดียวกัน ให้การมองเห็นอย่างองค์รวม จึงส่งให้ลดเวลาเฉลี่ยในการตรวจจับ (Mean time to detection: MTTD) และเวลาเฉลี่ยในการตอบสนอง (Mean time to response: MTTR) ลงได้ ด้วยเหตุนี้ FortiXDR จึงช่วยให้องค์กรต่างๆ สามารถลดความเสี่ยงจากการโจมตีทางไซเบอร์ที่อาจก่อให้เกิดความเสียหาย เช่น แรนซัมแวร์ ฟิชชิงและอื่นๆ ลดผลกระทบจากการโจมตีได้อย่างมีประสิทธิภาพมากกว่าโซลูชั่นของคู่แข่ง และในขณะเดียวกัน ช่วยลดภาระงานให้ทีมรักษาความปลอดภัยให้น้อยลงได้อีกด้วย
FortiXDR จึงเป็นโซลูชันประเภท XDR เพียงโซลูชันเดียวที่ทำงานร่วมกับแพลตฟอร์มซีเคียวริตี้แฟบริคและใช้ประโยชน์จากเอไอในการตรวจสอบภัยคุกคามอย่างละเอียด จึงช่วยให้องค์กรทุกขนาดและองค์กรที่มีความซับซ้อนทุกประเภทก้าวทันสถานการณ์ภัยคุกคามที่เพิ่มมากขึ้นในปัจจุบัน แม้ในองค์กรที่มีทีมงานขนาดเล็ก มีเครื่องมือและกระบวนการที่จำกัดก็ตาม