

CIMB THAI เข้มเฝ้าระวังภัยไซเบอร์ 24 ชั่วโมง ใช้ข่าวกรองเครือข่ายอาเซียน พร้อมรายงานภัยคุกคามส่ง ธปท. ทุกเช้า

CIMB THAI ผนึก CIMB Group เข้มยกระดับการป้องกันภัยไซเบอร์เชิงรุก ใช้ Regional Cyber Threat Intelligence เฝ้าระวังภัยคุกคามทั่วภูมิภาค ติดตามความเสี่ยง 24 ชั่วโมง พร้อมรายงานสถานการณ์ให้ ธปท. ทุกเช้า
นายไพศาล ธรรมโพธิทอง Head ,Digital, Operations and Channels ธนาคาร ซีไอเอ็มบี ไทย จำกัด (มหาชน) เปิดเผยว่า หลังจากธนาคาร ซีไอเอ็มบี ไทย ได้เข้าร่วมประชุมกับ ธนาคารแห่งประเทศไทย (ธปท.) สถาบันการเงินทุกแห่ง TB-CERT และสมาคมธนาคารไทย (TBA) เมื่อวันที่ 9 พ.ย. 2569 ได้เพิ่มความเข้มข้นในการป้องกัน เฝ้าระวัง รวมถึงแลกเปลี่ยนข้อมูลภัยคุกคามระหว่างกัน อีกทั้งประเมินความเสี่ยงให้พร้อมรับมือกับสถานการณ์ที่อาจเกิดขึ้น
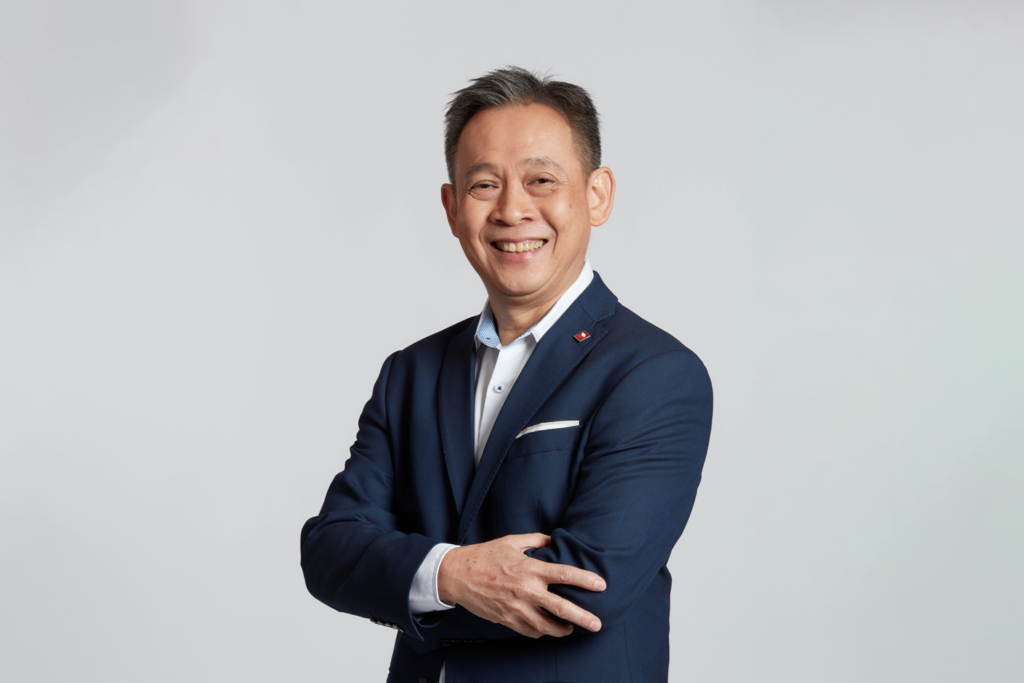
ทั้งนี้ ธนาคารยังดำเนินการเฝ้าระวังความมั่นคงปลอดภัยทางไซเบอร์ (24/7 Security Monitoring) อย่างต่อเนื่อง และได้เพิ่มความเข้มข้นในการติดตามสถานการณ์ตามแนวทางของ ธปท. โดยรวบรวมข้อมูลจากทั้ง CIMB Group และ TB-CERT เพื่อจัดทำรายงานสถานการณ์ภัยคุกคามและส่งให้ ธปท. ทุกเช้า
นายไพศาล กล่าวต่อว่า ที่ผ่านมา ธนาคารยกระดับความมั่นคงปลอดภัยทางไซเบอร์อย่างต่อเนื่อง โดยทำงานร่วมกับกลุ่มซีไอเอ็มบี (CIMB Group) บริษัทแม่ในประเทศมาเลเซีย เพื่อเสริมศักยภาพในการเฝ้าระวัง วิเคราะห์ และรับมือกับภัยคุกคามทางไซเบอร์ที่มีความซับซ้อนและเปลี่ยนแปลงอย่างรวดเร็ว
พร้อมมีความร่วมมือด้านเทคโนโลยี ความเชี่ยวชาญ และการแลกเปลี่ยนข้อมูลภัยคุกคามในระดับภูมิภาค ควบคู่กับการเฝ้าระวังและติดตามสถานการณ์ตลอด 24 ชั่วโมง เพื่อเสริมความแข็งแกร่งให้กับระบบสารสนเทศและการให้บริการของธนาคาร ตลอดจนดูแลความปลอดภัยของข้อมูลและสร้างความเชื่อมั่นให้แก่ลูกค้า หากลูกค้าพบธุรกรรมที่ผิดปกติ สามารถติดต่อ CIMB THAI Care Center 0-2 626-7777
“ซีไอเอ็มบี ไทย ยกระดับการเฝ้าระวังภัยไซเบอร์ที่กำลังเกิดขึ้นทั่วโลก โดยได้รับการสนับสนุนด้าน Cyber Threat Intelligence จาก CIMB Group ซึ่งมีการลงทุนในเครื่องมือและเทคโนโลยี ที่ตรวจจับรูปแบบการโจมตีแบบใหม่ ๆ และทำหน้าที่เป็นศูนย์กลางแลกเปลี่ยนข้อมูลกับธนาคารสมาชิกในเครือข่ายทั่วอาเซียน รวมถึงซีไอเอ็มบี ไทย
หากพบรูปแบบการโจมตีใหม่ รวมถึงภัยคุกคามที่อาจใช้ AI เป็นเครื่องมือ ข้อมูลที่ได้รับจะถูกนำมาวิเคราะห์และประเมินความเสี่ยง เพื่อกำหนดมาตรการป้องกันที่เหมาะสม อาทิ พัฒนาการตรวจจับและสกัดกั้นรูปแบบการโจมตี เพื่อป้องกันและลดโอกาสที่ภัยคุกคามจะส่งผลกระทบต่อระบบของธนาคาร”