
ธุรกิจเทเงินต้านภัยไซเบอร์ แบงก์ทุ่มสุดตัว-งัดแผนออฟไลน์ช่วย
สภาหอการค้าฯ เตือนทุกภาคธุรกิจเฝ้าระวังภัยคุกคามทางไซเบอร์ กังวลอาจไม่ได้เจาะโดยตรงแต่ทำผ่านคู่ค้าหรือผู้ให้บริการภายนอก จี้รัฐเร่งระบบเตือนภัย-ปิดช่องโหว่ ด้านแบงก์กรุงศรีฯ ชี้แผนสำรองธุรกิจต้องใช้ได้จริง ทดสอบถี่ขึ้น ตื่นตัวตลอด 24 ชั่วโมง ผู้ให้บริการเทคโนโลยีเผยผลสำรวจผู้บริหารทั่วโลกส่วนใหญ่กลัวเรื่องโจมตีไซเบอร์มากที่สุด ทำให้ต้องทุ่มเงินวางแผนป้องกันมากขึ้น โดยเฉพาะกลุ่มธนาคาร แนะให้พนักงานระวังด้วย เพราะอาจโดนเจาะผ่านตัวบุคคล ขณะที่ต่างประเทศยังป่วนทั้งสหรัฐ-ญี่ปุ่น
หอค้าจี้ทุกองค์กรเตรียมพร้อม
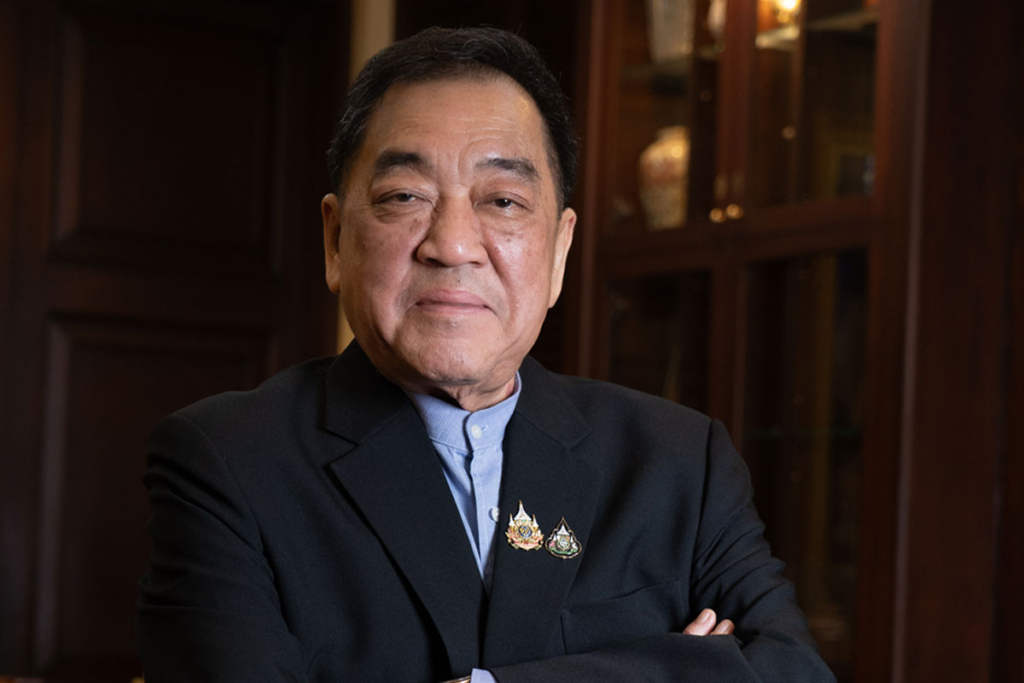
ความคืบหน้าสถานการณ์ภัยคุกคามทางไซเบอร์ที่สร้างความปั่นป่วนไปทั่วโลก ทำให้ทั้งหน่วยงานภาครัฐและเอกชนต้องเตรียมพร้อมรับมือด้วยเช่นกัน ดร.พจน์ อร่ามวัฒนานนท์ ประธานกรรมการหอการค้าไทยและสภาหอการค้าแห่งประเทศไทย เปิดเผยว่า ภาคเอกชนมีความกังวลต่อสถานการณ์ภัยคุกคามทางไซเบอร์เพิ่มมากขึ้น เนื่องจากปัจจุบันภาคธุรกิจพึ่งพาระบบดิจิทัลแทบทุกด้าน ทั้งการเงิน การผลิต การค้าขาย และการขนส่ง
ขณะที่รูปแบบการโจมตีมีความซับซ้อนมากขึ้น โดยเฉพาะการนำปัญญาประดิษฐ์ (AI) มาใช้ รวมถึงการโจมตีผ่านระบบของคู่ค้าและผู้ให้บริการภายนอก สถานการณ์ดังกล่าวทำให้ภัยไซเบอร์กลายเป็นความเสี่ยงสำคัญต่อการดำเนินธุรกิจ เพราะความเสียหายไม่ได้จำกัดอยู่เพียงการรั่วไหลของข้อมูลหรือการโจรกรรมเงิน แต่หากระบบสำคัญถูกโจมตีจนหยุดทำงาน อาจส่งผลกระทบต่อกิจกรรมทางเศรษฐกิจที่เชื่อมโยงกันเป็นวงกว้าง
ห่วงเอสเอ็มอีไร้ต้นทุนป้องกัน
“วันนี้เรื่องภัยไซเบอร์เป็นความเสี่ยงที่ภาคธุรกิจต้องให้ความสำคัญ เพราะความเสียหายไม่ได้มีแค่เรื่องข้อมูลรั่วไหล หรือถูกโจรกรรมเงินเท่านั้น แต่หากระบบสำคัญถูกโจมตีจนไม่สามารถใช้งานได้ อาจกระทบตั้งแต่การรับชำระเงิน การผลิต การขนส่ง ไปจนถึงการให้บริการลูกค้า และอาจส่งผลต่อธุรกิจอื่นที่เชื่อมโยงกันด้วย ดังนั้นเรื่องนี้จึงไม่ใช่เพียงหน้าที่ของฝ่าย IT แต่ผู้บริหารทุกองค์กรต้องให้ความสำคัญและเตรียมพร้อมรับมืออย่างจริงจัง” ดร.พจน์กล่าว
สำหรับกลุ่มธุรกิจที่ต้องเฝ้าระวังเป็นพิเศษ ได้แก่ สถาบันการเงินและระบบชำระเงิน ธุรกิจพลังงาน โทรคมนาคม โรงพยาบาล โลจิสติกส์ รวมถึงภาคอุตสาหกรรมและบริการที่ใช้ระบบดิจิทัลเป็นส่วนสำคัญในการดำเนินงาน เนื่องจากหากระบบเหล่านี้เกิดปัญหา อาจกระทบประชาชนและภาคธุรกิจจำนวนมาก ขณะเดียวกันผู้ประกอบการ SMEs ถือเป็นกลุ่มที่น่าเป็นห่วง เนื่องจากหลายรายยังมีข้อจำกัดด้านบุคลากร งบประมาณ และองค์ความรู้ในการป้องกันภัยไซเบอร์
จี้รัฐเร่งระบบเตือนภัย-ปิดช่องโหว่
ดร.พจน์กล่าวว่า ภาครัฐควรเพิ่มความร่วมมือกับภาคเอกชนในการเฝ้าระวังและแจ้งเตือนภัยไซเบอร์ โดยเฉพาะเมื่อพบรูปแบบการโจมตีหรือความเสี่ยงใหม่ ควรมีช่องทางส่งต่อข้อมูลให้ผู้ประกอบการได้รับทราบอย่างรวดเร็ว เพื่อให้สามารถป้องกันและแก้ไขปัญหาได้ทันเวลา รวมถึงควรมีช่องทางให้คำปรึกษาและประสานความช่วยเหลือเมื่อเกิดเหตุ นอกจากนี้ควรพิจารณาสนับสนุน SMEs ให้เข้าถึงเครื่องมือป้องกันภัยไซเบอร์และองค์ความรู้ที่จำเป็นได้ง่ายขึ้น
“สิ่งสำคัญคือ เราไม่ควรรอให้เกิดความเสียหายก่อนแล้วค่อยมาหาทางแก้ไข ภาครัฐและเอกชนควรร่วมกันเตรียมความพร้อมตั้งแต่วันนี้ ทั้งการเฝ้าระวัง การแจ้งเตือนภัยที่รวดเร็ว และการมีแผนรองรับหากระบบสำคัญเกิดปัญหา โดยเฉพาะ SMEs ที่อาจยังมีข้อจำกัดในเรื่องบุคลากรและเทคโนโลยี” ดร.พจน์กล่าว
ทั้งนี้หอการค้าไทยพร้อมใช้เครือข่ายสมาชิกและหอการค้าทั่วประเทศช่วยสื่อสารและประสานความร่วมมือ เพื่อให้ผู้ประกอบการสามารถป้องกันความเสี่ยงและดำเนินธุรกิจได้อย่างต่อเนื่อง ซึ่งจะช่วยรักษาความเชื่อมั่นต่อเศรษฐกิจไทยในภาพรวม
ชี้ 3 เรื่องด่วนเข้มระบบป้องกัน
ด้าน รองศาสตราจารย์ ดร.ชิต เหล่าวัฒนา กรรมการบริหารสภาหอการค้าแห่งประเทศไทย และประธานคณะกรรมการ Robotic & AI กล่าวว่า รูปแบบภัยไซเบอร์ในปัจจุบันเปลี่ยนแปลงไปมาก โดยผู้โจมตีอาจไม่ได้เข้าถึงระบบองค์กรโดยตรง แต่ใช้ช่องโหว่จากระบบคู่ค้า ผู้ให้บริการภายนอก หรือบัญชีผู้ใช้งานที่มีสิทธิเข้าถึงระบบอยู่แล้ว ทำให้ตรวจพบความผิดปกติได้ยาก
ผู้บริหารองค์กรควรเร่งตรวจสอบระบบรักษาความปลอดภัย โดยเฉพาะ 3 เรื่องสำคัญ ได้แก่ 1.ตรวจสอบสิทธิการเข้าถึงระบบ ทั้งพนักงาน คู่ค้า และผู้ให้บริการภายนอก โดยเฉพาะระบบที่เกี่ยวข้องกับข้อมูลสำคัญและธุรกรรมทางการเงิน
2.สำรองข้อมูลและเตรียมแผนฟื้นฟูธุรกิจ โดยจัดให้มีระบบสำรองข้อมูลสำคัญที่แยกจากระบบหลักอย่างเหมาะสม พร้อมทดสอบว่าสามารถนำข้อมูลกลับมาใช้งานได้จริงหากเกิดเหตุการณ์ระบบหยุดทำงาน และ 3.มีระบบเฝ้าระวังและผู้รับผิดชอบชัดเจน โดยเฉพาะธุรกรรมที่มีความเสี่ยงสูง รวมถึงช่วงกลางคืนและวันหยุด
ธ.กรุงศรีฯยกเครื่องเต็มสูบ
นายพชร วันรัตน์เศรษฐ ประธานคณะเจ้าหน้าที่ด้านเทคโนโลยีสารสนเทศ (CIO) ธนาคารกรุงศรีอยุธยา จำกัด (มหาชน) เปิดเผยว่า ธนาคารกำลังเตรียมอัพเกรดโครงข่ายไอที โดยมีพาร์ตเนอร์ระดับโลกอย่าง “คินดริล” ที่เคยร่วมงานกันตั้งแต่ปี 2012 มาช่วยกันวางระบบพื้นฐานใหม่ ซึ่งมีปัญญาประดิษฐ์ (AI) เข้ามาเปลี่ยนภูมิทัศน์ของเทคโนโลยี ทำทั้งในขาที่เป็นบริการ-โครงสร้างการทำงานของแบงก์ เพื่อให้เป็นออโตเมชั่นมากขึ้น รวมถึงการยกเครื่อง Core Banking ใหม่เพื่อรับธุรกรรมในอนาคต เหล่านี้เป็นส่วนหนึ่งของการ “ทรานส์ฟอร์มธุรกิจแบงก์”
นายพชรกล่าวอีกว่า เหตุการณ์ตลอดสัปดาห์ที่ผ่านมาเป็นการกระตุ้นให้นําแผน BCP (Business Continuity Plan หรือ “แผนความต่อเนื่องทางธุรกิจ” หมายถึงแผนที่องค์กรจัดทำไว้ล่วงหน้า เพื่อให้สามารถดำเนินงานต่อได้แม้เกิดเหตุฉุกเฉิน) มาทดสอบจริงถี่ขึ้น ซึ่งเดิมทีแบงก์และธุรกิจใหญ่ ๆ ล้วนทำอยู่แล้ว เพื่อให้ธุรกิจดำเนินต่อแบบไม่สะดุด แต่ว่าเดิมทำแผนทิ้งไว้เป็นรอบปี ครึ่งปี หรือรอบเดือน ค่อยมาทบทวนหนึ่งครั้ง แต่จากนี้ “ต้องทำตลอดเวลา” ให้ถี่ขึ้น รวมถึงการทดสอบพร้อมใช้จริง มีการตื่นตัวตลอด 24 ชม.
“บางคนอาจคิดว่าภัยโจมตีเดี๋ยวเกิดมาพักพักและก็เงียบไป แต่จากแนวโน้มที่เราเห็นตอนนี้ คิดว่าหลังจากนี้การโจมตีแบบนี้คงเป็นเรื่องปกติและเป็นนิวนอร์ม ทําให้ต้องมีการตื่นตัวสูงสุดตลอดเวลาเป็นนิวนอร์มเช่นกัน”
ผู้บริหารผวาทุกเซ็กเตอร์
นายกิตติพงษ์ อัศวพิชยนต์ กรรมการผู้จัดการ บริษัท คินดริล (ประเทศไทย) จำกัด ผู้ให้บริการระบบโครงสร้างพื้นฐานด้านเทคโนโลยี แยกตัวจาก IBM ได้เปิดเผยด้วยว่า เหตุการณ์ที่เกิดขึ้นทั้งสัปดาห์ จะว่าไปแล้วก็กลายเป็นการสร้างความมั่นใจให้ผู้คน เพราะในเซ็กเตอร์ธนาคารมีแผนรับมืออยู่แล้ว และได้ยกระดับสู่การตื่นตัวตลอดเวลา
“แต่ถ้ามองจากแนวโน้มทั้งโลก เราสำรวจผู้บริหาร C-Level 3,700 คน ถามผู้บริหารว่ากังวลใจอะไรมากที่สุด อันดับ 1 คือปัจจัยภายนอกทางด้านไซเบอร์ซีเคียวริตี้ และเมื่อถามต่อว่าผู้บริหารมั่นใจขนาดไหนในการรับมือ ในปีที่แล้วมั่นใจที่ 31% แต่ปีนี้เหลือ 24%”
ในช่วงเดือนที่ผ่านมามีธุรกิจหลายภาคส่วนได้ติดต่อเข้ามาเพื่อปรึกษาเกี่ยวกับแผนด้านไซเบอร์ เพื่อสร้างความมั่นใจ
เตือนภัยโดนเจาะผ่านพนักงาน
หลายองค์กรเริ่มยอมรับความเป็นจริงว่า ไม่ว่าจะป้องกันเข้มงวดเพียงใด การถูกโจมตีก็มีโอกาสเกิดขึ้นได้เสมอ อีกส่วนคือการเรียนรู้ข้ามอุตสาหกรรมว่าคนอื่น เช่น ภาคพลังงานที่อาจเสี่ยงโดนลวงโจมตีให้ผู้ใช้ระบบชัตดาวน์ระบบเอง หรือฝั่งค้าปลีกที่อาจต้องเตรียมระบบงานหากหน้าร้านไม่สามารถออนไลน์ได้ กรณีเลวร้ายสุดที่เกิด Total Down หรือต้อง “ออฟไลน์” ทั้งหมด
“เราจะเห็นว่า ณ วันนี้ user ก็เป็นช่องโหว่ได้ในการที่จะให้โดน Attack เข้ามา พนักงาน 1 คนอาจจะเป็นช่องโหว่ก็ได้ ถ้าเขาไม่เข้าใจกระบวนการทำงานของเทคโนโลยี”
จับตางบประมาณไอทีพุ่ง
นายพชรกล่าวอีกว่า การลงทุนด้านไอทีในภาพรวมทั้งอุตสาหกรรมคงเพิ่มกันหมด โดยเฉพาะแบงก์เป็นผู้ที่ลงทุนกับเทคโนโลยีเยอะมากอยู่แล้ว ภาพการลงทุนของแบงก์สูงขึ้นในอัตราก้าวกระโดด ถ้าเทียบกับก่อนโควิด มีการลงทุนเพื่อเอามาปิดช่องโหว่ของระบบมากขึ้น เชื่อว่าทุกแบงก์เป็นเหมือนกันหมด คือต้องพยายามสร้างรั้วให้แข็งขึ้น การลงทุนก็อาจต้องเพิ่มตาม
“อย่างไรก็ตาม เพราะว่าเราก็มี Budget จำกัด ก็ต้อง Allocate งานไอทีแบงก์ งานอะไรที่มันเป็น Key Strategic Area ของเราก็ต้องไปยึดตรงนั้น เพราะฉะนั้นในส่วนนี้ที่เพิ่มเข้ามาอย่างงานที่ใช้ AI ช่วยตรวจสอบปิดช่องโหว่ทำออโตเมชั่นเพื่อ Patch ระบบ คือเป็นค่าใช้จ่ายไอทีเดิม ซึ่งรวมกับงานระบบที่ให้ทางคินดริลเข้ามาช่วยดูแลอยู่ส่วนหนึ่งด้วยอยู่แล้ว”
MTC เข้มความปลอดภัย
นายปริทัศน์ พัชรชัย ประธานกรรมการบริหาร บริษัท เมืองไทย แคปปิตอล จำกัด (มหาชน) หรือ MTC กล่าวว่า เรียกฝ่ายไอทีเข้ามาพูดคุยและติดตามรายละเอียดที่เกี่ยวข้อง โดยการหารือมีประเด็นด้านการดูแลข้อมูล การเพิ่มความเข้มงวดในการรักษาความปลอดภัย รวมถึงมีเรื่องรายละเอียดต่าง ๆ ทางเทคนิคของระบบ ไปจนถึงเรื่องการเขียนโปรแกรม (Coding) ทำให้มีความปลอดภัยมากขึ้น
บริษัทมีมาตรการรักษาความปลอดภัยทางไซเบอร์ที่ค่อนข้างก้าวหน้า (Most Advance) เมื่อเปรียบเทียบกับบริษัทอื่น ๆ การที่บริษัทใช้ระบบเครือข่ายอินเทอร์เน็ตร่วมกับผู้ให้บริการรายใหญ่ของประเทศ และบริษัทมีจำนวนสาขามากที่สุดในประเทศไทยประมาณ 9,000 สาขา ทำให้เป็นลูกค้ารายใหญ่ของผู้ให้บริการอินเทอร์เน็ต (Internet Provider) ซึ่งได้รับการดูแลด้านระบบเครือข่ายอย่างใกล้ชิด รวมถึงมีระบบ Firewall หลายชั้น เพื่อป้องกันความเสี่ยงจากภัยคุกคาม
5 ปีทุ่มพันล้านป้องกันภัย
นายปริทัศน์กล่าวต่อว่า จากเหตุการณ์ภัยไซเบอร์ต่าง ๆ ที่เกิดถี่ขึ้น จึงกำชับพนักงานให้ระมัดระวังภัยคุกคามต่าง ๆ โดยเฉพาะการใช้งานระบบคอมพิวเตอร์และอินเทอร์เน็ต โดยระบบคอมพิวเตอร์ภายในบริษัทไม่เปิดให้คอมพิวเตอร์ทั่วไปสามารถเข้าถึงอินเทอร์เน็ตได้ รวมถึงการเข้าถึงระบบต่าง ๆ จะติดตามและตรวจสอบผ่านกลไกที่บริษัทวางไว้ อีกทั้งมีการกำหนดสิทธิการใช้งานภายในองค์กร ที่ไม่ได้เปิดให้พนักงานทุกคนมีอำนาจหรือสิทธิในการใช้งานอีเมล์และเข้าถึงระบบ
สำหรับงบประมาณด้านเทคโนโลยีสารสนเทศและการรักษาความปลอดภัยทางไซเบอร์ บริษัทมีค่าใช้จ่ายและการลงทุนเฉลี่ยประมาณปีละ 200 ล้านบาท หรือคิดเป็นวงเงินประมาณ 1,000 ล้านบาทในช่วง 5 ปีที่ผ่านมา ตัวเลขดังกล่าวเป็นการประเมินในภาพรวม ครอบคลุมการบริหารจัดการระบบเครือข่ายและองค์ประกอบที่เกี่ยวข้อง ไม่ใช่งบฯลงทุนเฉพาะอุปกรณ์ป้องกันภัยไซเบอร์เพียงอย่างเดียว
ไมโครซอฟท์ล่มนานจนผิดปกติ
ผู้สื่อข่าวรายงานปัญหาด้านคุกคามไซเบอร์ในต่างประเทศ โดยเมื่อวันที่ 12-13 พ.ย.ที่ผ่านมา เกิดเหตุระบบล่มครั้งใหญ่ระดับโลก ทั้งกรณี Microsoft 365 ขัดข้อง และระบบสื่อสารการบินของสหรัฐล่มทั่วประเทศ เป็นภัยไซเบอร์ที่เกิดจากระบบล่มเอง ทั้งจุดเปราะบางที่มาจากระบบล้าสมัย รวมถึงกำลังการรองรับของเซิร์ฟเวอร์ลดลง
สำหรับบริการบางส่วนของ Microsoft 365 ขัดข้องส่งผลกระทบทั่วโลก 74 ประเทศ ครอบคลุมบริการต่าง ๆ ซึ่งรวมถึง Teams, Outlook และซอฟต์แวร์ AI อย่าง Copilot แม้ว่าบริการอีเมล์อย่าง Outlook จะเริ่มกลับมาใช้งานได้แล้ว
แต่เหตุการณ์ระบบล่มในครั้งนี้นานกว่า 20 ชั่วโมง กว่าจะกลับมาใช้งานได้ตามปกติ ซึ่งถือเป็นระยะเวลาที่ค่อนข้างนานสำหรับเหตุการณ์ในลักษณะนี้
ระบบสื่อสารการบินล่มทั่วสหรัฐ
ต่อมาองค์การบริหารการบินแห่งชาติของสหรัฐอเมริกา (FAA) แจ้งผู้โดยสารและสายการบินสั่งระงับเที่ยวบินทั่วประเทศ หลังระบบสื่อสารการบินล่มเอง เนื่องจากระบบที่มีอุปกรณ์ล้าสมัยไม่สามารถรองรับข้อมูลที่มากเกินพิกัด จึงส่งผลกระทบต่อระบบสื่อสารและการทำงานของเรดาร์ในการควบคุมการจราจรทางอากาศ เหตุการณ์นี้สะท้อนความเปราะบางของโครงสร้างพื้นฐานด้านการบินที่สำคัญของสหรัฐ ทำให้ต้องยกเลิกเที่ยวบินไปเกือบ 6,500 เที่ยวบิน และอีกประมาณ 8,800 เที่ยวบินล่าช้า
การแก้ปัญหาที่ผ่านมา FAA เริ่มโครงการยกเครื่องระบบครั้งใหญ่ตั้งแต่ปี 2025 โดยใช้งบประมาณเริ่มต้นที่ได้รับอนุมัติจากสภาคองเกรสประมาณ 4.2 แสนล้านบาท และล่าสุดกระทรวงคมนาคมกำลังผลักดันของบประมาณเพิ่มเติมอีกประมาณ 1 ล้านล้านบาท
เครือข่าย 5G ญี่ปุ่นป่วน 3 ครั้ง
ล่าสุด วันที่ 16 พ.ย. เอ็นทีที โดโคโม (NTT Docomo) บริษัทผู้ให้บริการเครือข่ายโทรศัพท์เคลื่อนที่และโทรคมนาคมรายใหญ่ที่สุดในประเทศญี่ปุ่น เผชิญเหตุขัดข้องทั่วประเทศ ซึ่งเป็นการล่มของเครือข่าย 5G SA (Standalone) เป็นครั้งที่ 3 ในเดือน พ.ย. ส่งผลกระทบต่อการโทร.ออก การรับส่งข้อมูลอินเทอร์เน็ต และ SMS ทั่วประเทศ ขณะนี้กำลังอยู่ระหว่างการสอบสวนหาสาเหตุ และยังไม่มีการกำหนดเวลาการฟื้นฟูระบบที่ชัดเจน
นอกจากนี้บริษัทยังประสบเหตุเครือข่าย 5G SA ขัดข้องทั่วประเทศเมื่อวันที่ 5 พฤศจิกายน ส่งผลกระทบต่อเลขหมายผู้ใช้งานสูงสุดประมาณ 1.587 ล้านเลขหมาย เป็นเวลานานราว 14 ชั่วโมง และวันที่ 11 พฤศจิกายน เป็นเวลานานประมาณ 8 ชั่วโมง 43 นาที ซึ่งนับเป็นเหตุการณ์ในลักษณะเดียวกันนี้ครั้งที่ 3 แล้วภายในระยะเวลาอันสั้น
ธนาคารสหรัฐล่มพร้อมกัน
เมื่อ 16 พ.ย. ธนาคารรายใหญ่ในสหรัฐ เช่น JPMorgan Chase, Bank of America, U.S. Bank, Wells Fargo และแอปพลิเคชั่นชำระเงิน Zelle ที่มีระบบใช้งานเชื่อมโยงกัน เกิดปัญหาระบบขัดข้องและมีรายงานผู้ใช้งานแจ้งปัญหาบน Downdetector แพลตฟอร์มออนไลน์ที่ใช้สำหรับตรวจสอบและรายงานสถานะการทำงานของเว็บไซต์ แอปพลิเคชั่น และบริการดิจิทัลต่าง ๆ แบบเรียลไทม์ ทางโฆษก JPMorgan ชี้แจงว่าเป็นปัญหาจากบั๊กซอฟต์แวร์ ในระบบฮาร์ดแวร์ ไม่ใช่การโจมตีทางไซเบอร์ โดยปัญหานี้ส่งผลกระทบต่อเนื่องไปยังสถาบันการเงินอื่น ๆ ผ่านเครือข่ายการทำธุรกรรมที่เชื่อมโยงกัน จึงถือเป็นความเสี่ยงของระบบที่เชื่อมโยงการใช้งานร่วมกัน
ขณะนี้บริการส่วนใหญ่เริ่มกลับเข้าสู่ภาวะปกติแล้วตั้งแต่ช่วงเช้า 17 พ.ย. เวลาท้องถิ่นและลูกค้ายังคงสามารถเข้าถึงบัญชีและเงินของตนเองได้ ธนาคารยืนยันว่าเงินในบัญชีและข้อมูลของลูกค้ายังคงปลอดภัยครบถ้วน 100% เหตุขัดข้องครั้งนี้เป็นเพียงปัญหาทางเทคนิคชั่วคราวในระบบฮาร์ดแวร์ภายในองค์กร และไม่ส่งผลกระทบเชิงโครงสร้างต่อระบบการเงินโดยรวม