

ผลสำรวจของฟอร์ติเน็ตพบองค์กร 2 ใน 3 ตกเป็นเป้าหมายของการโจมตีแรนซัมแวร์อย่างน้อยหนึ่งครั้ง

85% มีความกังวลเกี่ยวกับการโจมตีของแรนซัมแวร์มากกว่าภัยไซเบอร์อื่นๆ
จอห์น แมดดิสัน ประธานเจ้าหน้าที่ฝ่ายการตลาด และรองประธานอาวุโส ฝ่ายผลิตภัณฑ์แห่งฟอร์ติเน็ตแจ้งว่า “จากรายงานภูมิทัศน์ภัยคุกคามทั่วโลกของฟอร์ติการ์ดแล็บส์ล่าสุด พบแรนซัมแวร์เติบโตขึ้น 1070% เมื่อเทียบเป็นปีต่อปี ในขณะที่องค์กรต่างๆ อ้างว่า หนึ่งในอุปสรรคสำคัญในการป้องกันการโจมตีของแรนซัมแวร์คือภัยคุกคามที่มีการเปลี่ยนแปลงตลอดเวลา ทั้งนี้ ผลการสำรวจในหัวข้อแรนซัมแวร์ครั้งนี้แสดงให้เห็นถึงความสนใจที่องค์กรจะนำโซลูชันเทคโนโลยีใหม่ๆ อาทิ การแบ่งส่วนเครือข่าย (Segmentation), SD-WAN, Zero Trust Network Access (ZTNA) ตลอดจนความปลอดภัยสำหรับอีเมลเกทเวย์ (Secure Email Gateway: SEG) และ EDR เข้ามาช่วยป้องกันภัยแรนซัมแวร์และปกป้องวิธีการเข้าถึงเครือข่ายอันเป็นส่วนที่ผู้ตอบแบบสอบถามเองรู้สึกกังวลที่สุดนั้นให้ปลอดภัย นอกจากนี้ องค์กรต้องให้ความสำคัญอย่างเร่งด่วนในการรักษาความปลอดภัยที่สามารถจัดการกับเทคนิคการหลอกล่อและโจมตีใหม่ๆ ของแรนซัมแวร์ที่เกิดขึ้นมากมายไปทั่วทั้งเครือข่าย อุปกรณ์ปลายทาง และคลาวด์ ซึ่งองค์กรต่างตระหนักดีว่าประสิทธิภาพของแพลตฟอร์มในการป้องกันแรนซัมแวร์เป็นสิ่งสำคัญ”
Fortinet® (NASDAQ: FTNT) ฟอร์ติเน็ตผู้นำระดับโลกด้านโซลูชันการรักษาความปลอดภัยทางไซเบอร์แบบอัตโนมัติและครบวงจรออกรายงาน Global State of Ransomware ปี พ.ศ. 2564 เผยให้เห็นว่าองค์กรส่วนใหญ่มีความวิตกถึงภัยแรนซัมแวร์มากกว่าภัยคุกคามไซเบอร์ประเภทอื่นๆ ซึ่งองค์กรส่วนใหญ่ระบุว่าตนเองมีความพร้อมในการรับมือกับการโจมตีแรนซัมแวร์ ซึ่งรวมถึงการจัดเตรียมฝึกอบรมสร้างความตระหนักรู้ในเรื่องภัยไซเบอร์ให้แก่พนักงาน จัดทำแผนการประเมินความเสี่ยงต่างๆ และจัดหาประกันภัยความเสี่ยงภัยไซเบอร์ อย่างไรก็ตาม รายงานพบความไม่สอดคล้องอันชัดเจนระหว่างคำตอบของผู้ตอบแบบสอบถามจำนวนมากที่ตอบในเรื่องโซลูชั่นเทคโนโลยีที่จำเป็นสำหรับการป้องกัน และคำตอบในเทคโนโลยีที่องค์กรเห็นว่าสามารถป้องกันวิธีที่การเชื่อมต่อเข้าเครือข่ายของตนที่ดีที่สุด
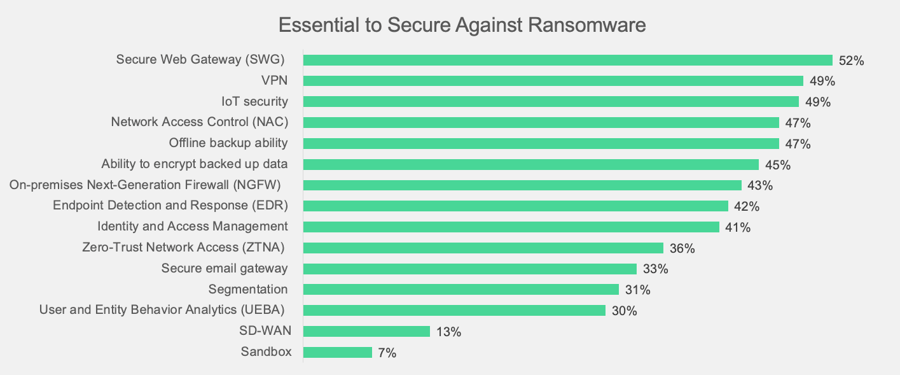
ภาพที่ 1: เทคโนโลยีที่มีความจำเป็นในการรักษาความปลอดภัยจากแรนซัมแวร์
จากคำถามว่า องค์กรเห็นว่าเทคโนโลยีใดจำเป็นที่สุดในการสู้ภัยแรนซัมแวร์นั้น เนื่องจากองค์กรส่วนใหญ่มีความกังวลเกี่ยวกับผู้ปฏิบัติงานจากทางไกลและที่อุปกรณ์มากที่สุด จึงเห็นว่าเทคโนโลยีความปลอดภัยสำหรับเว็บเกทเวย์ (Secure Web Gateway: SWG) วีพีเอ็น (VPN) และวิธีการเข้าถึงเครือข่าย (Network Access Control) สำคัญและเลือกเป็นอันดับต้นๆ ทั้งๆ ที่เทคโนโลยีการรักษาความปลอดภัยในการเข้าถึงเครือข่ายองค์กร (ZTNA) ซึ่งเป็นเทคโนโลยีใหม่น่าจะได้รับการพิจารณาแทนที่เทคโนโลยีวีพีเอ็นแบบดั้งเดิม นอกจากนี้ สิ่งที่น่ากังวลที่สุดคือความสำคัญของการแบ่งส่วนเครือข่าย (Segmentation) ซึ่งเป็นเทคโนโลยีที่สำคัญที่ป้องกันผู้บุกรุกไม่ให้เคลื่อนที่ข้ามเครือข่ายภายในเพื่อเข้าถึงข้อมูลและไอพีที่สำคัญได้โดยง่ายนั้น ได้รับเลือกใช้งานอยู่ในระดับต่ำที่ 31% และในทำนองเดียวกัน เทคนิคการตรวจจับพฤติกรรมที่ผิดปกติ (UEBA) และแซนบ็อกซ์ (Sandbox) ซึ่งมีบทบาทสำคัญในการระบุการบุกรุกและมัลแวร์สายพันธุ์ใหม่ได้รับเลือกอยู่ในระดับต่ำกว่า ความประหลาดใจอีกประการหนึ่งคือเทคโนโลยีความปลอดภัยสำหรับอีเมลเกทเวย์ (Secure Email Gateway) ได้ถูกนำมาใช้งานในระดับต่ำเพียง 33% ทั้งที่องค์กรต่างรายงานไว้ว่าฟิชชิงเป็นกลวิธีการหลอกลวงขั้นต้นของผู้โจมตี
พบองค์กรกังวลมากขึ้นเกี่ยวกับการสูญเสียข้อมูล
ข้อกังวลเกี่ยวกับการโจมตีของแรนซัมแวร์ที่องค์กรมีในอันดับต้นๆ เรียงลำดับได้คือ ความเสี่ยงที่จะสูญเสียข้อมูล (62%) ตามด้วยการสูญเสียประสิทธิภาพการทำงาน (38%) และการหยุดชะงักของการดำเนินงาน (36%) นอกจากนี้ 84% ขององค์กรรายงานว่ามีแผนรับมือเหตุการณ์ และ 57% มีประกันภัยความเสี่ยงภัยไซเบอร์ไว้แล้ว สำหรับคำถามที่เกี่ยวกับการจ่ายค่าไถ่หากถูกโจมตีนั้น มีองค์กรจำนวน 49% รับว่าจะดำเนินการตามขั้นตอนและจ่ายค่าไถ่ทันที และอีกจำนวน 25% เห็นว่าการจ่ายค่าไถ่นั้นขึ้นอยู่กับมูลค่าของค่าไถ่ที่เรียกมา ทั้งนี้ องค์กร 1 ใน 4 ที่ได้เคยจ่ายค่าไถ่ไปแล้วนั้นยอมรับว่า ตนเองได้รับข้อมูลส่วนใหญ่คืน แต่ไม่ใช่ข้อมูลทั้งหมด
องค์กรทั่วโลกต่างกังวลเกี่ยวกับแรนซัมแวร์ในระดับใกล้เคียงกัน
รายงานพบว่า องค์กรต่างกังวลเกี่ยวกับแรนซัมแวร์ในระดับใกล้เคียงกันอย่างสมเหตุสมผลทั่วทั้งโลก แต่ยังมีความแตกต่างบางประการในระดับภูมิภาค ผู้ตอบแบบสอบถามในภูมิภาคทวีปยุโรป EMEA (95%) ลาตินอเมริกา LATAM (98%) และเอเชีย-แปซิฟิก/ญี่ปุ่น APJ (98%) วิตกกังวลกับการโจมตีของแรนซัมแวร์สูงกว่าองค์กรในอเมริกาเหนือ (92%) ซึ่งเป็นความแตกต่างเพียงเล็กน้อยเท่านั้น นอกจากนี้ ความเสี่ยงสูงสุดจากภัยแรนซัมแวร์นั้นทุกภูมิภาครับรู้ว่าคือการสูญเสียข้อมูล ตามด้วยความกังวลว่าองค์กรจะไม่สามารถตามให้ทันกับภัยคุกคามที่มีความซับซ้อนมากขึ้น โดยเอเชีย-แปซิฟิก/ญี่ปุ่นเป็นภูมิภาคเดียวที่ระบุอย่างชัดเจนว่าเรื่องที่ต้องคำนึงถึงเป็นอันดับแรก คือปัญหาการขาดการรับรู้และการฝึกอบรมให้กับผู้ใช้งาน ทั้งนี้ ผู้ตอบแบบสอบถามในเอเชีย-แปซิฟิก/ญี่ปุ่นและลาตินอเมริการับว่ามักจะตกเป็นเหยื่อของการโจมตีแรนซัมแวร์ในอดีต (78%) เมื่อเทียบกับในอเมริกาเหนือ (59%) และ ในทวีปยุโรป (58%) โดยวิธีการหลอกล่อเพื่อเข้าคุกคามที่เกิดขึ้นทั่วไปมากที่สุดในทุกภูมิภาคคือฟิชชิง ในขณะที่การใช้ประโยชน์จากโปรโตคอลควบคุมระยะไกล (RDP) และพอร์ตที่มีช่องโหว่ที่เปิดอยู่นั้นเป็นวิธีการโจมตีอันดับต้นๆ ใน APJ และลาตินอเมริกาเช่นกัน
องค์กรต้องการอุปกรณ์ที่ทำงานได้แบบบูรณาการ พร้อมกับข่าวกรองภัยคุกคาม
ผู้ตอบแบบสอบถามเกือบทั้งหมดมองว่าข้อมูลภัยคุกคามที่สามารถดำเนินการได้จริงด้วยโซลูชันการรักษาความปลอดภัยแบบบูรณาการหรือแพลตฟอร์มนั้นมีความสำคัญต่อการป้องกันการโจมตีของแรนซัมแวร์ และควรใช้เอไอมาขับเคลื่อนและยกระดับการทำงานด้านการตรวจจับพฤติกรรมให้ชาญฉลาดและรวดเร็ว
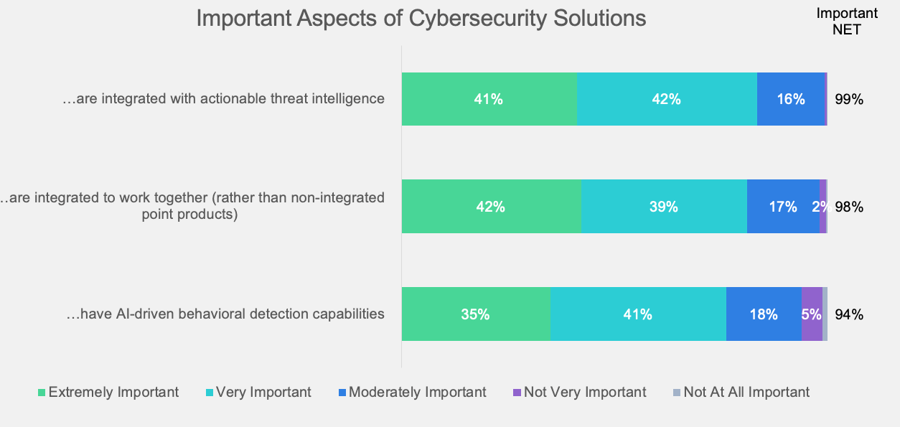
ภาพที่ 2: องค์กรต้องการโซลูชั่นที่ทำงานร่วมกับข่าวกรองภัยคุกคาม เป็นหนึ่งเดียว ใช้เอไอขับเคลื่อนการทำงาน
แม้ว่าผู้ตอบแบบสำรวจเกือบทั้งหมดรู้สึกว่าองค์กรของตนมีความพร้อมในระดับปานกลาง มีการวางแผนที่จะลงทุนในการฝึกอบรมสร้างความตระหนักรับรู้ของภัยไซเบอร์ให้แก่พนักงาน และเห็นคุณค่าของการลงทุนในเทคโนโลยีปลอดภัยอีเมลขั้นสูง การแบ่งส่วนเครือข่าย และแซนบ็อกซ์ เพิ่มเติมมากขึ้นจากอุปกรณ์หลัก อันได้แก่ เน็กซ์เจนเนอเรชั่นไฟร์วอลล์ (NGFW) ความปลอดภัยสำหรับอีเมลเกทเวย์ (SEG) และ EDR เพื่อใช้ในการตรวจจับ ป้องกันและจำกัดแรนซัมแวร์นั้น องค์กรมีความจำเป็นอย่างยิ่งที่จะต้องเร่งพิจารณาใช้โซลูชันเหล่านี้เพื่อลดความเสี่ยงจากวิธีและเทคนิคใหม่ๆ ที่แรนซัมแวร์ในปัจจุบันปรับพัฒนาขึ้นมาอย่างรวดเร็ว ยิ่งไปกว่านั้น องค์กรชั้นแนวหน้าที่สุดมักจะเลือกใช้แนวทางการป้องกันแรนซัมแวร์เป็นแบบที่อยู่บนแพลตฟอร์มและอุปกรณ์สามารถทำงานผสานรวมกับข่าวกรองภัยคุกคาม (Threat Intelligence) ที่ดำเนินการได้อย่างเต็มศักยภาพและราบรื่น นอกจากนี้ ยังต้องใช้เอไอและแมชชีนเลิร์นนิ่งในการขับเคลื่อนประสานการทำงานให้เป็นระบบหนึ่งเดียว เพื่อยกระดับประสิทธิภาพและความเร็วในการตรวจจับ ตอบสนองต่อภัยคุกคามจากแรนซัมแวร์ได้ดียิ่งขึ้น
เกี่ยวกับการสำรวจเรื่องแรนซัมแวร์ของฟอร์ติเน็ต:
• รายงานนี้อิงจากการสำรวจความคิดเห็นของผู้บริหารด้านไอที โดยมีจุดมุ่งหมายเพื่อให้เข้าใจมากขึ้นว่า องค์กรต่างๆ มองการคุกคามของภัยแรนซัมแวร์อย่างไร องค์กรกำลังปกป้องตนเองจากแรนซัมแวร์อย่างไร และวางแผนป้องกันในอนาคตอย่างไร
• ดำเนินการสำรวจความคิดเห็นของผู้ตัดสินใจด้านงานไอทีในองค์กรธุรกิจประเภทไอทีและความปลอดภัยชั้นนำจำนวน 455 ราย ในองค์กรขนาดเล็กและขนาดกลางถึงขนาดใหญ่ทั่วโลก ใน 24 ประเทศ สามารถนับว่าเป็นตัวแทนเกือบครบทุกสาขาอุตสาหกรรม รวมทั้งภาครัฐ เมื่อเดือนสิงหาคม พ.ศ. 2564
แหล่งข้อมูลเพิ่มเติม
• หากท่านต้องการอ่านรายงานภาษาอังกฤษฉบับเต็ม กรุณาคลิกที่ https://www.fortinet.com/content/dam/maindam/PUBLIC/02_MARKETING/08_Report/report-ransomware-survery.pdf