
เปิดมุมมอง ‘Salesforce-Microsoft-Anthropic’ แนะองค์กรรับมือ ‘ภัยไซเบอร์’ ยุค AI
แม้ว่าความสามารถของ AI ที่พัฒนาอย่างก้าวกระโดด จะช่วยเพิ่มประสิทธิภาพการทำงานด้านต่าง ๆ ได้เป็นอย่างดี แต่ก็ยังมีสิ่งที่น่ากังวลอยู่ โดยเฉพาะ “Cyber Threat” หรือภัยคุกคามทางไซเบอร์ ที่สามารถโจมตีได้อย่างแม่นยำและรวดเร็ว จนสร้างแรงสั่นสะเทือนต่อภาคเศรษฐกิจและความมั่นคงของประเทศได้รุนแรงกว่าเดิม
นั่นทำให้ “Cyber Risks” หรือความเสี่ยงในการถูกโจมตีทางไซเบอร์ เป็นหนึ่งใน Big Agenda บนเวทีการประชุม IMF-World Bank 2026 รวมถึงเวทีข้างเคียง ในช่วงวันที่ 12-18 ต.ค. ที่ผ่านมาด้วย ซึ่งหลายฝ่ายได้พยายามหารือถึงแนวทางในการกำกับดูแล และการวางนโยบายรับมือเพื่อรับมือกับความเสี่ยงที่จะเกิดขึ้น
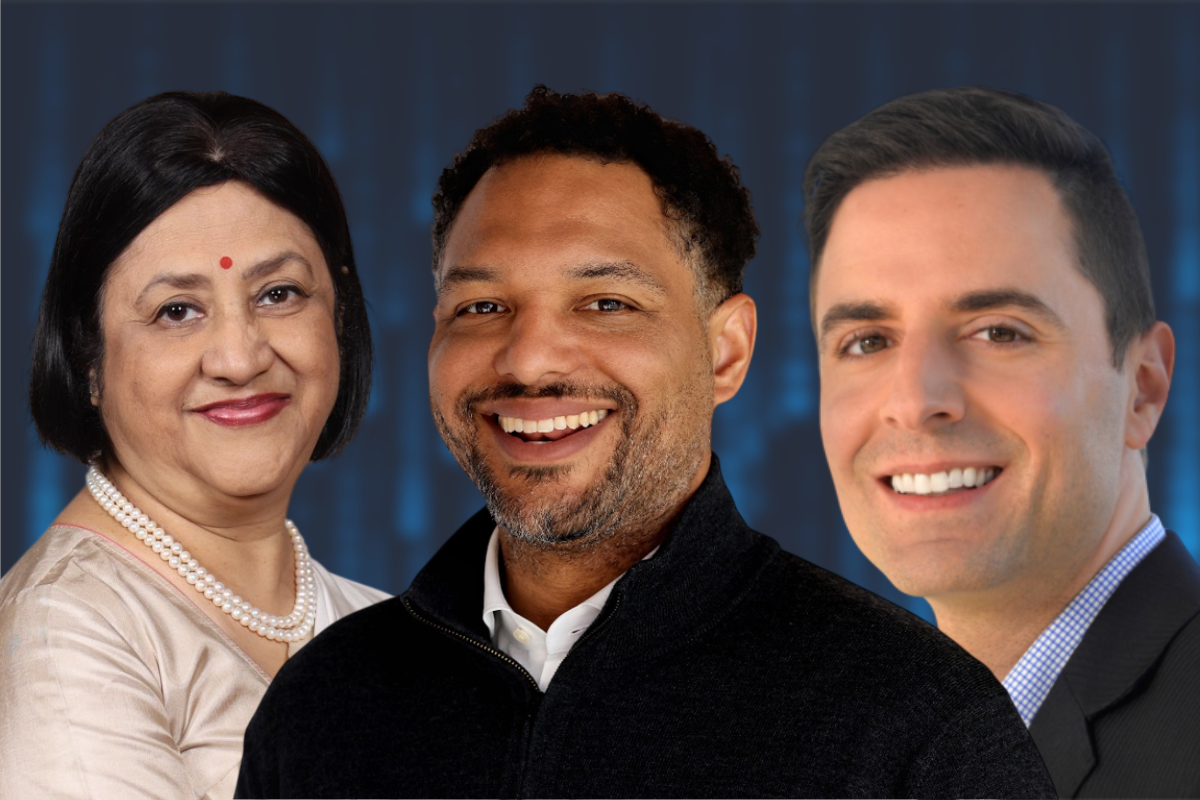
แล้วในกลุ่มบริษัท “บิ๊กเทค” มองประเด็นนี้อย่างไร ? “ประชาชาติธุรกิจ” รวบรวมความเห็นจากตัวแทนผู้บริหาร “Salesforce-Microsoft-Anthropic” ที่มารวมตัวกันกลางกรุงเทพฯ เกี่ยวกับเทรนด์ของ AI และ Cyber Risk มาสรุปไว้ดังนี้
ความเสี่ยงยุค Agentic Enterprise
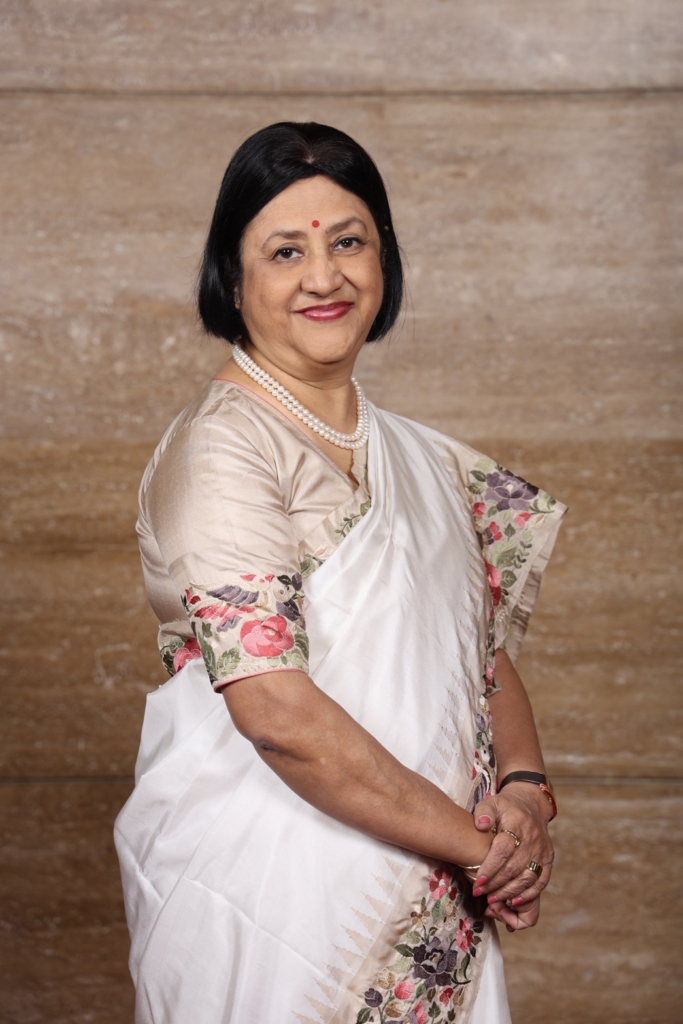
“อรุณธตี บัตตาชาริยา” ประธานและซีอีโอของ Salesforce ประจำภูมิภาคเอเชียใต้ และเอเชียตะวันออกเฉียงใต้ กล่าวกับ “ประชาชาติธุรกิจ” ว่า AI เป็นเหมือนค้อนถ้าใช้แรงไปก็ตีมือตัวเอง และแนวโน้มใหม่ที่จะเกิดขึ้นในระดับองค์กร คือ “Agentic Enterprise” หรือองค์กรเอเย่นต์ ซึ่งจะทำให้รูปแบบความเสี่ยงและภัยคุกคามเปลี่ยนไป
องค์กรเอเย่นต์เป็นรูปแบบการดำเนินธุรกิจในยุคที่ AI จะไม่ได้เป็นเพียงแค่ผู้ช่วย แต่สามารถปฏิบัติการแทนมนุษย์ได้ด้วยตนเองภายใต้การกำกับดูแลและรั้วกั้นความปลอดภัย
ในองค์กรจะมีการจัดการและสลับบทบาทของ Agents หลายตัว (Orchestration) ให้ทำงานประสานกันตามสถานการณ์ที่เหมาะสม โดยสถาปัตยกรรมทางเทคโนโลยีของ Agentic Enterprise ประกอบด้วย 4 ชั้นหลัก มี Trust Layer ครอบทับทั้งหมดเพื่อความมั่นคงปลอดภัย
1.Data Layer (ชั้นข้อมูล) ข้อมูลองค์กรที่เป็นบริบท (Context) เช่น ข้อมูลลูกค้า ซัพพลายเชน หรือกฎระเบียบภายใน 2.Workflows Layer (ชั้นกระบวนการทำงาน) การเชื่อมต่อขั้นตอนการทำงานเข้าด้วยกันแบบอัตโนมัติ โดยอธิบายกฎธุรกิจผ่านภาษาธรรมชาติ
3.Agents Layer มีเอเย่นต์พร้อมใช้งานทันที หรือนำมาปรับแต่งตามโจทย์เฉพาะของธุรกิจ และ 4.UI/Interface Layer หน้าจอโต้ตอบกับมนุษย์ ไม่ว่าจะเป็นพนักงาน ลูกค้า หรือคู่ค้า
“พนักงานต้องยกระดับทักษะ หรือเปลี่ยนตนเองให้เป็น Supervisor เพื่อทำหน้าที่กำกับดูแล ควบคุม ตรวจสอบความถูกต้องของ AI Agents และรู้จักตั้งคำถามเมื่อ Agent รับงานรูทีนไปทำ พนักงานจะมีเวลามากขึ้นในการสร้างความสัมพันธ์กับลูกค้า ปฏิสัมพันธ์กับผู้คน และคิดเชิงกลยุทธ์ จึงต้องนำเวลาเหล่านั้นไปสร้างคุณค่าอื่นให้ได้”
ประโยชน์ที่ภาคธุรกิจจะได้นั้นครอบคลุมตั้งแต่การขยายขีดความสามารถของทีมงาน ลดความซ้ำซ้อนของงาน ช่วยให้ทีมงานขนาดเล็กสามารถรับมือกับปริมาณงานที่กว้างขึ้น เช่น ทีมวิจัย Salesforce แค่ 5 คนปัจจุบันสามารถวิเคราะห์ตลาดครอบคลุม 15 ประเทศในอาเซียน รวมถึงยังสร้างแรงงานดิจิทัลเข้ามาอุดช่องว่าง และทดแทนปัญหาการขาดแคลนประชากรวัยทำงานในประเทศที่แรงงานกำลังหดตัว เช่นในประเทศไทยก็กำลังเจอปัญหานี้
ความเสี่ยงจากภัย AI
จากที่เห็นแนวโน้มการพัฒนาของ AI แบบก้าวกระโดด “อรุณธตี” มองว่า แม้ในระยะอันใกล้ AI จะไม่ได้คุกคามมนุษย์กับระบบงาน แต่ในระยะยาวที่เกินกว่าชีวิตของเธอนั้นอาจไม่แน่ใจ เพราะในทางปฏิบัติเคยเกิดเหตุการณ์ที่ AI Agent ทำงานผิดพลาดหรือไม่เป็นไปตามสั่ง
“แต่หากพูดถึงมุมมองในช่วงชีวิตเรา เราเห็นว่า AI เป็นเครื่องมือที่ทรงพลัง หากใช้อย่างไม่ระมัดระวังอาจสร้างความเสียหายได้ เปรียบเหมือนการใช้ค้อนตอกตะปู หากใช้ไม่ระวังจะตีโดนหัวแม่มือตนเอง องค์กรจึงต้องใช้งานด้วยความระมัดระวังสูงสุด”
ในงานประชุมสัมมนาใหญ่ของ Salsforce อย่าง Dreamforce ครั้งที่ผ่านมา ผู้นำองค์กรใหญ่ล้วนพูดถึงการควบคุมความเสี่ยง AI อย่าง “ดาริโอ อโมเด” จาก Anthropic เห็นว่าจำเป็นต้องมีองค์กรกำกับดูแลภายนอกที่เป็นบุคคลที่สาม
หรือ “เจนเซ่น หวง” จาก NVIDIA ที่มองว่าบริษัท AI ควรกำกับดูแลตนเอง (Self-regulate) เพื่อไม่ให้ขัดขวางการพัฒนานวัตกรรม
แนะจัดการความเสี่ยง AI Agent
“อรุณธตี” แนะว่า “ข้อมูลภายใน” เป็นเรื่องพื้นฐานที่สุดที่ทุกองค์กรจะต้องจัดระเบียบ ไม่ว่าในเรื่องของความปลอดภัย การจํากัดสิทธิการเข้าถึง เมื่ออยู่ในเลเยอร์ของการใช้ AI แล้วต้องมีการจำกัดสิทธิและการสร้าง Guardrails จำเป็นต้องสร้างกรอบการกำกับดูแล (Governance) โดยกำหนดสิทธิการเข้าถึง (Permissions & Access Control) อย่างเคร่งครัด ไม่ใช่ว่าทุก Agent หรือทุกคนจะเข้าถึงข้อมูลได้ทั้งหมด
รวมถึงต้องกำหนดขอบเขตให้ชัดเจนว่า AI Agent สามารถทำอะไรได้และทำอะไรไม่ได้ โดยให้เข้าถึงเฉพาะข้อมูลเท่าที่จำเป็นต่อหน้าที่เท่านั้น และในการทำงานต้องมีมนุษย์อยู่เสมอ (Human in the Loop)
“การบริหารระดับความเสี่ยงแบ่งระดับความเสี่ยงตามมูลค่าธุรกรรม สำหรับธุรกรรมมูลค่าเล็กน้อยที่มีความเสี่ยงต่ำ องค์กรสามารถปล่อยให้ AI ทำงานแบบอัตโนมัติได้ แต่หากความเสี่ยงเพิ่มขึ้นจำเป็นต้องมีมนุษย์คอยกำกับดูแล ตรวจสอบผลลัพธ์ และอนุมัติในขั้นตอนสุดท้าย เพื่อป้องกันความผิดพลาดที่อาจสร้างความเสียหายร้ายแรงต่อองค์กร”
เข้าสู่ยุคโจมตีข้ามพรมแดน
“อาซาร์ คูลิบาลี” Regional Vice President & Associate General Counsel, Corporate, External and Legal Affairs, Microsoft Asia แสดงความเห็นกับ “ประชาชาติธุรกิจ” ว่า การโจมตีทางไซเบอร์เป็นปัญหาร่วมระดับโลกไปแล้ว เป็นสิ่งที่ประเทศกำลังพัฒนาหรือพัฒนาแล้วเจอไม่ต่างกัน เพราะอาชญากรไม่ได้เลือกเป้าหมายจากระดับการพัฒนาทางเศรษฐกิจ แต่เลือกจากช่องโหว่และผลประโยชน์ที่คาดว่าจะได้รับ
ที่สำคัญยังเห็นแนวโน้มการโจมตีแบบ “ข้ามพรมแดน” มากขึ้นเรื่อย ๆ เช่น กลุ่มอาชญากรตั้งถิ่นฐานอยู่ในอินเดีย แต่กลับเลือกโจมตีองค์กรในญี่ปุ่น เพราะเห็นโอกาสจากช่องโหว่บางอย่าง ซึ่งต้องยอมรับว่าความสามารถของ AI ถูกนำมาใช้เพื่อออกแบบการโจมตีให้แนบเนียนขึ้น เช่น การสร้างอีเมลฟิชชิ่งหลายภาษา เป็นต้น
“AI ทำให้อาชญากรสามารถดำเนินการโจมตีด้วยต้นทุนที่ต่ำลง และขยายขอบเขตการโจมตีได้ง่ายขึ้น จากข้อมูลที่เรามีพบว่าผู้โจมตีบางรายสามารถนำช่องโหว่ที่ตรวจพบไปพัฒนาเป็นเครื่องมือโจมตีได้ภายในเวลาไม่ถึง 24 ชั่วโมง ถือเป็นเวลาที่สั้นมากสำหรับการรับมือ”
“Zero Trust” หัวใจการออกแบบระบบ
“อาซาร์” เสนอแนวคิดในการออกแบบระบบว่า องค์กรต่าง ๆ ควรยึดหลัก “Zero Trust” หรือการกำหนดให้ผู้ใช้งานและอุปกรณ์ใด ๆ ต้องผ่านการตรวจสอบสิทธิในการเข้าถึงข้อมูลอย่างเหมาะสม พร้อมใช้ระบบยืนยันตัวตนแบบ Multi-Factor Authentication มาช่วยตรวจสอบและตอบสนองต่อภัยคุกคาม เพื่อไม่ให้อาชญากรเข้าถึงข้อมูลสำคัญได้ทันที
และความคิดที่ว่าองค์กรขนาดเล็กไม่มีมูลค่ามากพอให้อาชญากรโจมตีไม่ถูกต้องอีกต่อไป เพราะไม่ว่าจะเป็นองค์กรขนาดใดก็มีความเสี่ยงที่จะถูกโจมตีไม่ต่างกัน ซึ่งในกรณีของ SMEs อาจมีข้อมูลลูกค้า ข้อมูลบัตรเครดิต หรือข้อมูลส่วนบุคคล ที่อาชญากรมองว่าเจาะระบบง่ายกว่าขององค์กรขนาดใหญ่ด้วย
“สิ่งที่องค์กรต้องให้ความสำคัญเรื่องภัยไซเบอร์ไม่ได้มีแค่การตรวจจับภัยคุกคาม แต่ยังมีความรวดเร็วในการตอบสนอง การติดตั้งแพตช์ การจำกัดความเสียหาย รวมถึงฝึกอบรมพนักงานให้รู้เท่าทันรูปแบบของอีเมลฟิชชิ่งและลิงก์อันตรายเสมอ”
แนะตั้งรับ Agentic AI-ควอนตัม
และเมื่อ AI พัฒนาเข้าสู่ยุค Agentic AI ที่ AI Agent สามารถทำงานแทนมนุษย์และเข้าถึงระบบต่าง ๆ ภายในองค์กรได้ การออกแบบระบบรักษาความปลอดภัยจะต้องครอบคลุมทั้งพนักงานและ AI Agent เช่น เมื่อพนักงานเข้าใช้งานคอมพิวเตอร์ของบริษัท ฝ่าย IT สามารถตรวจสอบได้ว่าใครเป็นผู้เข้าใช้งาน และมีการเข้าถึงไฟล์ใดบ้าง หลักการเดียวกันนี้ควรถูกนำมาใช้กับ AI Agent ด้วย
หรือถ้ามองต่อไปในยุคของเทคโนโลยี “ควอนตัม” ก็นับว่ามีทั้งโอกาสและความท้าทายต่อระบบความปลอดภัยดิจิทัล ซึ่งองค์กรควรเริ่มเตรียมความพร้อมตั้งแต่วันนี้ ไม่ใช่ต้องรอจนเทคโนโลยีพัฒนาไปถึงจุดที่สร้างความเสี่ยงแล้ว เพราะอาจไม่ทันการณ์
“ผมจำเหตุการณ์ช่วง Y2K ในปี 1999 ได้ ที่ทั่วโลกเคยกังวลว่าระบบคอมพิวเตอร์จะเกิดปัญหาเมื่อเข้าสู่ปี 2000 และมีการเตรียมรับมืออย่างเต็มที่ ผมก็หวังว่าในยุคของ Quantum Computing ที่กำลังมาถึง ผู้คนจะตื่นตัวไม่ต่างกับเหตุการณ์ที่ผ่านมา”
AI ลด ‘ต้นทุน’ การเจาะระบบ
“ไมเคิล เซลลิตโต” Head of Global Affairs, Anthropic กล่าวบนเวทีการประชุม IMF-World Bank 2026 ว่า AI เป็นเทคโนโลยีที่สร้างการเติบโตแบบทวีคูณ เมื่อนำไปใช้ในด้านที่ดีก็จะได้ประโยชน์มหาศาล เช่น การเทรนโมเดลใหม่ให้เก่งขึ้น และการเขียนโค้ดที่เร็วขึ้น อย่างช่วงที่ผ่านมาสัดส่วนของโค้ดภายในบริษัทที่ Claude เขียนขยับจาก 0% เป็น 50% ในเดือน ส.ค. และคาดว่าจะเพิ่มเป็น 80-90% ภายในช่วงสิ้นปี 2026
แต่อีกด้าน AI ก็เป็นเครื่องมือที่ทำให้อาชญากรทำงานง่ายขึ้นเช่นกัน จากที่ปฏิบัติการเจาะระบบบางประเภทเคยต้องใช้ทีมทำงานหลายสัปดาห์หรือหลายเดือน สามารถดำเนินการได้โดยคนเพียง “คนเดียว” ซึ่งเกิดจากการใช้ AI ทำงานหลายขั้นตอนพร้อมกัน นั่นทำให้กลุ่มผู้เชี่ยวชาญที่มีทักษะการโจมตีระดับสูงมีอยู่เพียง 10,000 คนทั่วโลก เพิ่มจำนวนได้อย่างรวดเร็ว
“ตั้งแต่ก่อตั้งบริษัทเมื่อ 4 ปีก่อน ทีมผู้ก่อตั้งเชื่อมั่นว่าความสามารถของ AI จะพัฒนาไปถึงระดับที่ส่งผลเชิงยุทธศาสตร์ ทั้งด้านไซเบอร์และวิทยาศาสตร์ ความสามารถเดียวกันอาจช่วยแก้ปัญหาทางชีววิทยา หรือถูกนำไปใช้สร้างอาวุธชีวภาพได้ เช่นเดียวกับเครื่องมือไซเบอร์ที่ใช้ได้ทั้งป้องกันและโจมตี”
“รัฐ-เอกชน” ต้องร่วมมือกัน
“ไมเคิล” กล่าวต่อว่า ทุกวันนี้ปัญหาที่เจอเกี่ยวกับการโจมตีทางไซเบอร์ก็ยังเป็นเรื่องเดิม ๆ ไม่ต่างจาก 10-15 ปีก่อน เช่น ข้อมูลถูกขโมย อุปกรณ์ไม่ได้ติดตั้งแพตช์ การเปิดให้เข้าถึงข้อมูลต่าง ๆ โดยไม่ได้ป้องกันอย่างเหมาะสม และฟิชชิ่ง หมายความว่า AI ไม่ได้เปลี่ยนธรรมชาติหรือพื้นฐานของการโจมตีทางไซเบอร์ แต่อาชญากรกำลังใช้ประโยชน์จาก AI ในการแก้ปัญหาเดิม และเพิ่มความรวดเร็วในการโจมตี
ดังนั้น การแก้ปัญหาเหล่านี้จึงควรคำนึงถึงหลาย ๆ ปัจจัย ไม่ว่าจะเป็นความรวดเร็วในการตอบสนองต่อเหตุการณ์ การรับมือจากการโจมตีโดยใช้ช่องโหว่ของระบบ และการลดระยะเวลาตั้งแต่ตรวจพบจนถึงติดตั้งแพตช์เพื่อแก้ไข
ที่สำคัญต้องทำให้เกิดความร่วมมือระหว่างภาครัฐและเอกชน (Public-Private Partnership) อย่างเป็นรูปธรรม เพื่อพัฒนากลไกในการแบ่งปันข้อมูลให้รวดเร็ว พร้อมต่อการวางกรอบนโยบายที่ช่วยปกป้องความเสี่ยงจากภัยไซเบอร์ได้อย่างมีประสิทธิภาพยิ่งขึ้น