

“ดีอีเอส”ไกด์ไลน์รับกม.คุ้มครองข้อมูล
ดีอีเอส ย้ำ 27 พ.ค.นี้ พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคลบังคับใช้ทั้งฉบับ แนะไกด์ไลน์ทุกองค์กรเตรียมพร้อม ชี้ยิ่งเก็บมากยิ่งมีหน้าที่มากตามกฎหมาย
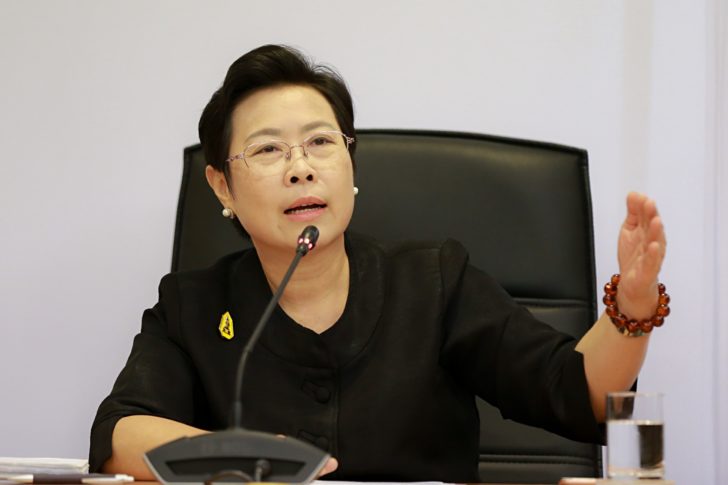
นางสาวอัจฉรินทร์ พัฒนพันธ์ชัย ปลัดกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอีเอส) กล่าวว่า พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 จะมีผลบังคับใช้ทั้งฉบับ 27 พ.ค. ปีนี้ล่าสุดกำลังสรรหาประธานคณะกรรมการคุ้มครองฯ และกรรมการผู้ทรงคุณวุฒิ โดยเปิดรับสมัครถึง 24 มี.ค.นี้ ส่วนองค์กรต่าง ๆ ที่ล้วนเกี่ยวข้องกับข้อมูลส่วนบุคคล กระทรวงแนะนำการเตรียมความพร้อมภายในองค์กรดังนี้
1.ตั้งคณะทำงานภายในองค์กร ที่ต้องมีทั้งฝ่ายกำหนดนโยบายและยุทธศาสตร์ขององค์กร ฝ่ายกฎหมาย ฝ่ายเทคโนโลยีสารสนเทศ ฝ่ายบุคคลหรือที่เกี่ยวข้องกับกระบวนการทางธุรกิจ เพื่อศึกษาและทำความเข้าใจบริบทของกฎหมาย และตรวจสอบ ปรับปรุงการทำงานขององค์กรให้สอดคล้องกับกฎหมาย
2.ทำ data map ตรวจสอบกระบวนการที่เกี่ยวข้องกับการเก็บ ใช้ และเปิดเผยข้อมูลส่วนบุคคลขององค์กร เพื่อให้เห็น data flows ว่า ข้อมูลที่นำมาใช้มาจากที่ใด มีลักษณะเป็นข้อมูลทั่วไป หรือข้อมูลอ่อนไหว จัดเก็บไว้ที่ใด เพื่ออะไร ถูกควบคุมโดยใคร
3.แต่งตั้งเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคลในองค์กร เพื่อทำหน้าที่ให้คำแนะนำผู้เกี่ยวข้องกับข้อมูลในองค์กร ตรวจสอบการดำเนินการจัดเก็บ-ใช้ข้อมูล ประสานงานและให้ความร่วมมือกับสำนักงานคณะกรรมการคุ้มครองข้อมูล กรณีเกิดปัญหา ทั้งยังต้องกำหนดสิทธิในการเข้าถึงข้อมูลของคนในองค์กรให้ชัดเจน
4.ประเมินผลกระทบด้านการคุ้มครองข้อมูลฯ ขององค์กรตัวเอง ที่สามารถอธิบายได้ว่า ขอบเขต-วัตถุประสงค์-ความจำเป็นในการประมวลผลข้อมูล ซึ่งรวมไปถึงการจัดเก็บ-การใช้ข้อมูล จัดการความเสี่ยง และกำหนดมาตร ฐานการคุ้มครองข้อมูลของหน่วยงาน
“ยิ่งเก็บข้อมูลมาก ยิ่งมีภาระหน้าที่ที่ต้องปฏิบัติตาม พ.ร.บ.นี้ ฉะนั้น ต่อไปองค์กรต้องคำนึงถึงความจำเป็นที่จะต้องจัดเก็บให้มากขึ้น ถ้าไม่จำเป็นก็ไม่ต้องเก็บ ถ้าจำเป็นต้องมีมาตรฐานในการเก็บและใช้”
ขณะเดียวกัน หน่วยงานต้องระบุและบันทึกแหล่งที่มาของข้อมูลส่วนบุคคลที่จัดเก็บไว้ตลอดวงจรชีวิตของข้อมูล คือ เก็บ ใช้ เปิดเผย การทำลาย เพื่อให้สอดคล้องตามกฎหมาย โดยต้องมีการกำหนดและแยกแยะประเภทข้อมูลตามความเสี่ยงและความร้ายแรงที่อาจกระทบต่อสิทธิและเสรีภาพของบุคคล เพื่อกำหนดมาตรฐานในการขอความยินยอมเก็บและใช้ข้อมูล รวมถึงสิทธิในการขอเข้าถึงและปรับปรุงข้อมูลให้เป็นปัจจุบัน ทั้งยังรวมถึงการถอนความยินยอมของเจ้าของข้อมูล ต้องมีหลักเกณฑ์และวิธีการให้ครบ
“ต้องทำเป็นนโยบายและแนวทางปฏิบัติที่ชัดเจน เพื่อประกาศใช้ในหน่วยงาน และให้ทุกคนในองค์กรปฏิบัติตาม รวมถึงต้องตระหนักถึงความสำคัญของการรักษาความมั่นคงปลอดภัยของข้อมูลที่จัดเก็บ ใช้ และเปิดเผย เพื่อป้องกันการสูญหาย การเข้าถึง ทำลาย แปลง แก้ไข หรือเปิดเผยข้อมูล โดยไม่มีสิทธิหรือไม่ชอบด้วยกฎหมาย”
ที่สำคัญ คือ ต้องมีการทบทวนปรับปรุงกระบวนการอย่างต่อเนื่อง และสร้างความตระหนักรู้ในองค์กร รวมถึงมีแนวปฏิบัติหากเกิดการรั่วไหลของข้อมูล
“ทุกระบบงาน ทุกแอปพลิเคชั่นที่ใช้และพัฒนาขึ้นในหน่วยงาน ต้องออกแบบภายใต้มาตรฐานการคุ้มครองข้อมูลส่วนบุคคล และความมั่นคงปลอดภัยของข้อมูล ที่สำคัญ คือ ต้องตระหนักว่า ข้อมูลส่วนบุคคลไม่ได้อยู่เฉพาะในรูปแบบอิเล็กทรอนิกส์ หรือออนไลน์เท่านั้น แต่ยังหมายรวมถึงในเอกสารกระดาษต่าง ๆ ที่แต่ละองค์กรจัดเก็บไว้ ฉะนั้น ต้องดูในแง่ physical ด้วย”