
ถอดบทเรียน Cloudflare ล่ม “ไซเบอร์จีนิคส์” แนะ 5 แนวทางรับมือวิกฤต
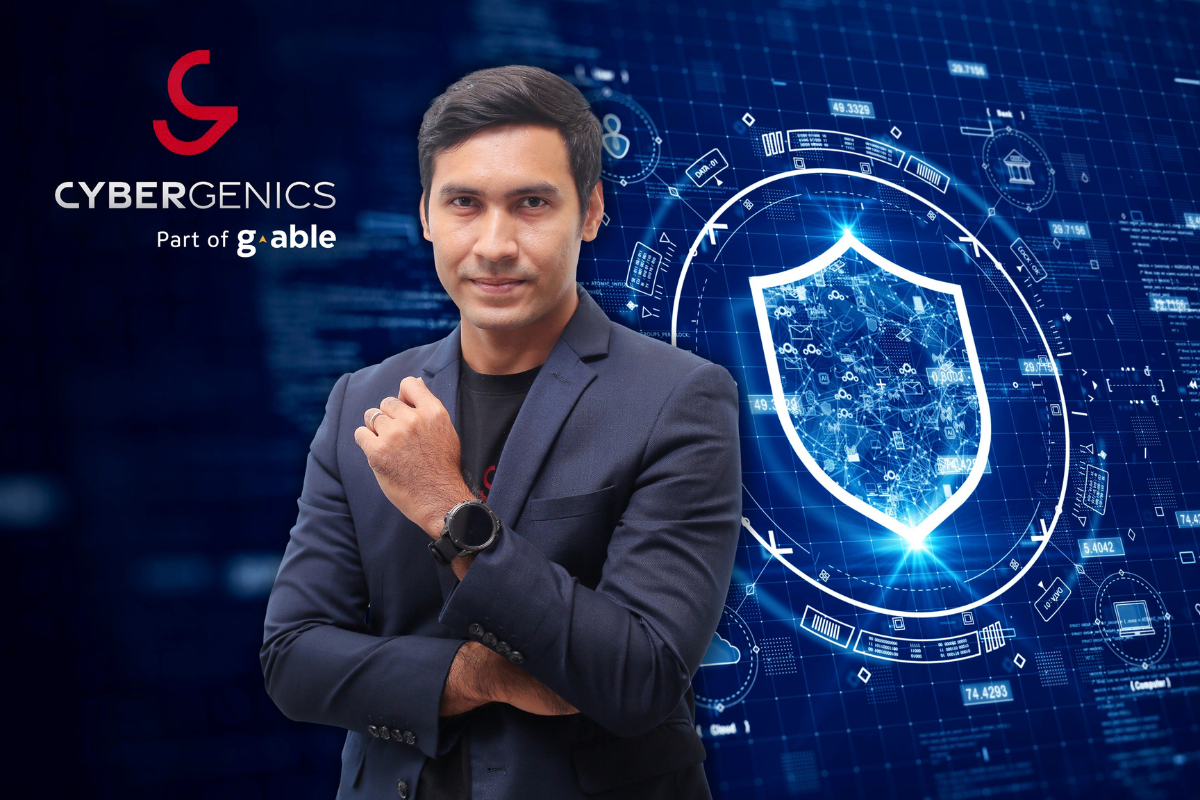
ไซเบอร์จีนิคส์ ผู้ให้บริการโซลูชั่นด้านความปลอดภัยไซเบอร์ในเครือจีเอเบิล แนะ 5 แนวทางรับมือวิกฤตระบบล่ม หลังเกิดเหตุการณ์ “Cloudflare” ล่มครั้งใหญ่ เน้นสื่อสาร ต้องมีแผนสำรอง รักษาความเชื่อมั่นในธุรกิจ
นายอัตพล พยัคฆ์ รักษาการกรรมการผู้จัดการและประธานเจ้าหน้าที่ด้านเทคโนโลยี บริษัท ไซเบอร์จีนิคส์ จำกัด ผู้ให้บริการโซลูชั่นด้านความปลอดภัยไซเบอร์ในเครือ “จีเอเบิล” กล่าวว่า จากกรณีที่ผู้ให้บริการเครือข่ายระดับโลกอย่าง “Cloudflare” ต้องเผชิญกับปัญหาระบบล่มครั้งใหญ่ช่วงหลายสัปดาห์ก่อน ตอกย้ำให้เห็นว่าสถานการณ์ไม่คาดฝันสามารถเกิดขึ้นได้เสมอ
“ความผิดพลาดทางเทคนิคเป็นเรื่องที่เกิดขึ้นได้เสมอในโลกดิจิทัล แต่สิ่งที่สร้างความแตกต่าง คือการเตรียมพร้อมและการตอบสนองที่รวดเร็ว ซึ่งจะแยกองค์กรที่สามารถฟื้นตัวได้อย่างรวดเร็วออกจากองค์กรที่สูญเสียความไว้วางใจ การพึ่งพาผู้ให้บริการภายนอกเพียงอย่างเดียวโดยไม่มีแผนสำรองถือเป็นความเสี่ยงทางธุรกิจที่สำคัญยิ่งในปัจจุบัน”
ทั้งนี้ นายอัตพล ได้สรุป 5 แนวทางการรับมือขององค์กรต่าง ๆ เมื่อระบบล่ม หรือเกิดสถานการณ์ไม่คาดฝัน ดังนี้
1.Crisis Communication : การสื่อสารในภาวะวิกฤต
เมื่อระบบล่ม สิ่งแรกที่ต้องทำ คือรีบสื่อสารให้เร็วและตรงไปตรงมา อธิบายสถานการณ์ให้ลูกค้าและทีมงานเข้าใจ การปล่อยให้เกิดความเงียบจะยิ่งสร้างความตื่นตระหนกและความกังวลมากขึ้น เป้าหมายคือการเปลี่ยนวิกฤตให้กลายเป็นโอกาสในการแสดงความเป็นมืออาชีพในการจัดการปัญหา
2.แยกให้ชัดเจนระหว่าง “ระบบล่ม” กับ “ถูกโจมตี”
หลายครั้งที่ลูกค้ากังวลว่าข้อมูลรั่วไหล หรือถูกโจมตีเมื่อเข้าใช้งานไม่ได้ องค์กรต้องชี้แจงให้ชัดเจนว่านี่คือปัญหาด้าน “ความพร้อมใช้งาน” (Availability) จากผู้ให้บริการ Third-Party ไม่ใช่ปัญหาด้าน “ความปลอดภัย” (Security) ของระบบองค์กร
Key Message ที่สำคัญคือ “ข้อมูลของท่านยังปลอดภัยดี ระบบของเรามีการป้องกันที่แน่นหนา ปัญหานี้เกิดจากการเชื่อมต่อกับผู้ให้บริการภายนอกเท่านั้น”
3.ต้องมีแผน Business Continuity Plan (BCP) เสมอ
องค์กรไม่สามารถพึ่งพา Uptime 100% จากผู้ให้บริการเพียงรายเดียวได้ การใช้บริการ Cloud/SaaS มีความเสี่ยงโดยธรรมชาติ ทำให้องค์กรต้องมี “แผนสำรอง” (Recovery Plan) ไว้ล่วงหน้า เพื่อให้มั่นใจว่าหากผู้ให้บริการภายนอกใช้งานไม่ได้ ธุรกิจยังสามารถดำเนินต่อไปได้ แผน BCP จึงเป็นสิ่งจำเป็น ไม่ใช่ทางเลือก
4.ประเมินความเสี่ยงของ Third-Party (Third-Party Risk Assessment)
การเลือกใช้ SaaS หรือ Cloud Provider ไม่ควรดูแค่ฟีเจอร์หรือราคาถูก แต่ควรประเมินความเสี่ยงของผู้ให้บริการอย่างสม่ำเสมอ และเข้าใจโครงสร้างการอัพเดต เพื่อประเมินผลกระทบที่อาจเกิดขึ้นกับองค์กร เช่น การอัพเดตแบบ Global ที่อาจส่งผลกระทบในวงกว้างหากเกิดข้อผิดพลาด (Bug)
5.ใช้หลักการ Three Lines of Defense
องค์กรควรวางโครงสร้างการตรวจสอบและควบคุมภายในให้เข้มแข็ง ตามหลักการ IT Security (Three Lines of Defense) เพื่อให้มั่นใจว่าเมื่อเกิดปัญหาจากภายนอก จะมีกระบวนการภายในที่พร้อมรับมือและสามารถประเมินความเสียหายได้อย่างทันท่วงที
“การเตรียมความพร้อมเหล่านี้ไม่ใช่แค่เรื่องของเทคนิค แต่เป็นเรื่องของการสร้างความเชื่อมั่นให้กับลูกค้าและคู่ค้า โดยไซเบอร์จีนิคส์ พร้อมให้คำปรึกษาและสนับสนุนองค์กรไทยในการวางแผน BCP และการประเมินความเสี่ยง Third-Party เพื่อเสริมสร้างความมั่นคงปลอดภัยและความต่อเนื่องทางธุรกิจในทุกสถานการณ์”