

พาสเวิร์ดของรัฐ รั่วซ้ำซาก หนักกว่าโดนแฮก จี้ ยกมาตรฐานไซเบอร์ – จัดจ้างทำซอฟต์แวร์
PDPC ฮึ่ม ข้อมูลส่วนบุคคลรั่วไหลจากหน่วยงานรัฐ เดินหน้าตรวจสอบมาตรฐานการรักษาความปลอดภัย ขีดเส้นรวบรวมข้อมูล 30 วัน เล็งเอาผิดทั้งทางปกครอง และอาญา ฝั่งผู้เชี่ยวชาญชี้ “รหัสผ่านรั่ว” รุนแรงกว่า “ข้อมูลหลุด” จากการโดนโจมตี ทั้งเป็นปัญหาเชิงระบบและขาดมาตรฐาน PDPA กลางในการจ้างทำซอฟต์แวร์ของรัฐด้วย
พ.ต.อ.สุรพงษ์ เปล่งขำ เลขาธิการคณะกรรมการคุ้มครองข้อมูลส่วนบุคคล (PDPC) เปิดเผย “ประชาชาติธุรกิจ” หลังจากมีการละเมิดข้อมูลส่วนบุคคลประชาชนผ่านการเข้าถึงบัญชีผู้ใช้ และรหัสผ่านของหน่วยงานของรัฐว่า สำนักงาน PDPC และหน่วยงานที่เกี่ยวข้องได้ดำเนินการระงับเหตุเบื้องต้นด้วยการปิดกั้นช่องโหว่ และการเชื่อมต่อ API ที่เป็นปัญหาแล้ว ซึ่งตามกฎหมายคุ้มครองข้อมูลส่วนบุคคล PDPA หน่วยงานที่ทราบว่ามีการละเมิดข้อมูล ต้องตรวจสอบ และรายงานภายใน 72 ชั่วโมง
ซึ่งขณะนี้อยู่ในขั้นตอนการตรวจสอบเชิงลึกโดยสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) จะเป็นการตรวจสอบทางไซเบอร์ว่าระบบมีข้อบกพร่อมช่องโหว่หรือไม่
ขีดเส้น 30 วันหาคนผิด
ส่วน PDPC จะรวบรวมข้อมูลหลักฐานภายใน 30 วัน เพื่อพิจารณาว่าหน่วยงานดังกล่าวจัดให้มี “มาตรการรักษาความปลอดภัยที่เหมาะสม” ตามที่กฎหมาย PDPA กำหนดหรือไม่ หากพบว่าบกพร่องจะมีการลงโทษทางปกครองโดยคณะกรรมการผู้เชี่ยวชาญ ขณะที่การกระทำผิดของบุคคลภายนอกที่เข้าถึงข้อมูลโดยมิชอบจะถูกดำเนินคดีอาญาอย่างรุนแรง
“ในเบื้องต้นการมีชื่อผู้ใช้ และรหัสผ่าน ถือว่ามีมาตรการรักษาความปลอดภัยที่เหมาะสมแล้ว แต่ที่จะต้องตรวจสอบคือ มาตรการรหัสผ่านอ่อนแอ และไม่เป็นไปตามมาตรฐานของ PDPA หรือไม่ การใช้หรือตั้งค่า Username และ Password ที่คาดเดาง่าย หรือไม่มีความซับซ้อนเพียงพอถือเป็นมาตรการรักษาความปลอดภัยที่ไม่เหมาะสม ตามหลักเกณฑ์ PDPA ซึ่งเคยมีกรณีที่ถูกชี้มูลความผิด และมีบทลงโทษมาแล้ว”
นอกจากนี้ ยังรวมไปถึงการพิจารณา “ผู้ควบคุมข้อมูล” มีมาตรการพื้นฐานที่ควรมี เช่น การจำกัดการเข้าถึง และการกำหนดสิทธิ์การใช้งาน การกำกับดูแล ไม่ให้มีการฝ่าฝืนมาตรการที่กำหนดไว้ สำหรับหน่วยงานทั่วไป การใช้ Username และ Password อาจถือว่าเพียงพอในระดับหนึ่ง แต่กับหน่วยงานรัฐอาจจำเป็นต้องมีมาตรการทางไซเบอร์ที่เข้มงวดมากกว่า และการดำเนินการกับหน่วยงานที่ไม่จัดมาตรการรักษาความปลอดภัยอย่างเหมาะสม มีโทษทางปกครอง และหากข้อมูลเหล่านั้นส่งความเสียหายถึงประชาชน จะประสานไปยังตำรวจเพื่อดำเนินการทางอาญาอีกด้วย
กูรูชี้ช่องโหว่เชิงระบบ
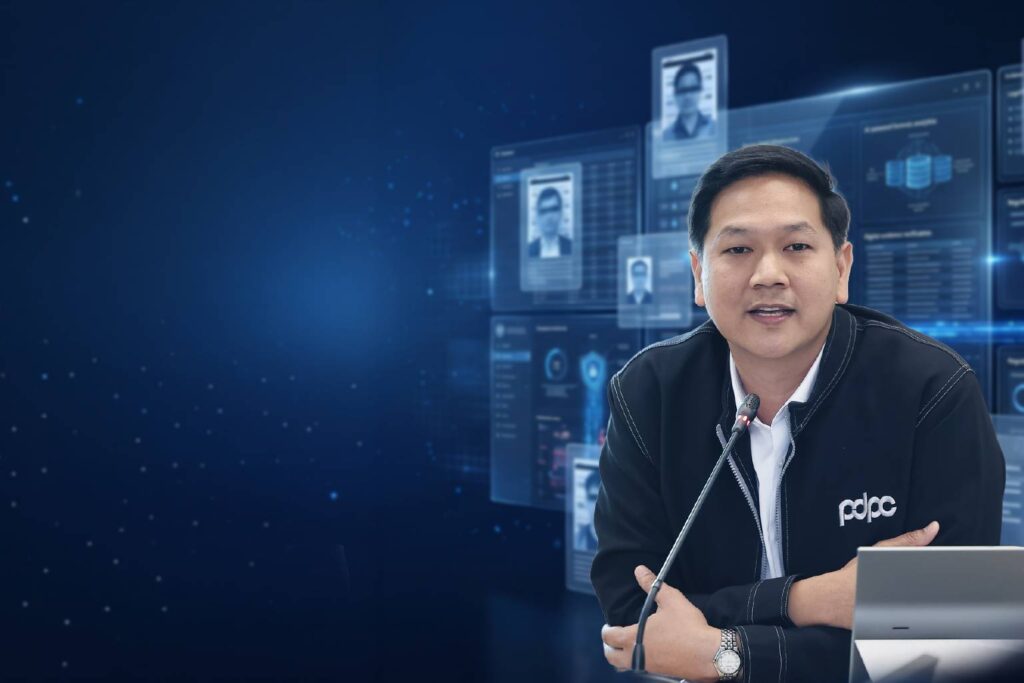
ด้าน ดร.อุดมธิปก ไพรเกษตร ผู้เชี่ยวชาญด้านกฎหมาย PDPA กล่าวว่า ปัญหาข้อมูลรั่วไหลในภาครัฐไม่ได้เกิดจากการโดนโจมตีทางไซเบอร์ (Hack) แต่มีสาเหตุหลักมาจาก “ความหละหลวมเชิงระบบ” เช่น การขาดมาตรฐานการกำหนดรหัสผ่านของเจ้าหน้าที่ การบริหารจัดการบริษัทคู่สัญญา (Outsource) ที่ไม่มีประสิทธิภาพ และการขาดการประเมินผลกระทบก่อนเริ่มโครงการ (DPIA)
“ขณะที่รัฐบังคับให้ประชาชนใช้ระบบการยืนยันตัวตนที่เข้มงวด เช่น ผ่านระบบ ThaiD ในการเข้าถึงบริการ แต่กับเจ้าหน้าที่รัฐเองกลับไม่มีการบังคับใช้มาตรฐานเดียวกันในการเข้าถึงฐานข้อมูลสำคัญ ผู้ดูแลระบบในแต่ละหน่วยงานมักกำหนดหลักเกณฑ์การเข้าถึงข้อมูลตามความพอใจ ขาดมาตรฐานกลางที่บังคับใช้ร่วมกัน ทำให้การหลุดรั่วของรหัสผ่านของเจ้าหน้าที่เป็นช่องทางหลักที่ทำให้ข้อมูลรั่วไหล”
และตามหลัก PDPA การที่รหัสผ่านหลุดรั่วถือเป็นกรณีที่รุนแรงกว่าข้อมูลรั่วไหลโดยตรง เพราะเปรียบเสมือนการเปิดประตูให้บุคคลภายนอกเข้าถึงระบบได้ทั้งหมดโดยไม่ต้องมีการแฮก
นอกจากนี้ ยังมีปัญหาในเชิงการพัฒนาซอฟต์แวร์ของภาครัฐด้วย เนื่องจากหน่วยงานส่วนใหญ่ขาดผู้เชี่ยวชาญด้านไอทีและระบบความปลอดภัยจึงต้องพึ่งบริษัทเอกชน หรือ Outsource แต่ขอบเขตงาน (TOR) มักไม่ระบุเงื่อนไขว่าการพัฒนาซอฟต์แวร์ของรัฐต้องมีการทำความปลอดภัยข้อมูลหรือข้อกำหนดตาม PDPA อย่างชัดเจน
โดยเฉพาะการไม่มีสัญญาประมวลผลข้อมูล (Data Processing Agreement – DPA) ที่ปัจจุบันยังไม่มีข้อกำหนดที่เป็นค่าเริ่มต้น (Default) จากกรมบัญชีกลางที่บังคับให้หน่วยงานรัฐต้องทำสัญญา PDPA กับผู้รับจ้าง เพื่อควบคุมไม่ให้ผู้อื่นเข้าถึงข้อมูลโดยไม่มีอำนาจหน้าที่ “บริษัทที่รับงานต่อจากรัฐมักไม่มีเจ้าหน้าที่คุ้มครองข้อมูลส่วนบุคคล หรือไม่มีโปรแกรมการคุ้มครองข้อมูลส่วนบุคคล (Privacy Program) ที่ได้รับมาตรฐาน
เมื่อมีการจ้างช่วงกฎหมายไทยยังขาดความชัดเจนในการควบคุมไปถึงบริษัทที่รับจ้างช่วงต่อ ทำให้การติดตามความรับผิดชอบเมื่อเกิดข้อมูลรั่วไหลทำได้ยาก”
นอกจากนี้ โครงการที่รวบรวมข้อมูลส่วนบุคคลของภาครัฐยังมีลักษณะทำแบบ “ชั่วครั้งชั่วคราว” เช่น ไทยเที่ยวไทย เมื่อจบโครงการก็ไม่มีงบฯ รักษาระบบ และไม่มีการสำรวจดูว่าจำเป็นต้องลบทำลายข้อมูลที่ทำงานเสร็จไปแล้วหรือไม่อย่างไร
“ควรต้องมีการกำหนดระเบียบการลบทำลายข้อมูลส่วนบุคคลทันทีที่สิ้นสุดวัตถุประสงค์ของโครงการ เพื่อลดปริมาณข้อมูลขยะที่มีความเสี่ยงในระบบราชการ แม้กฎหมาย PDPA ของไทยจะใช้ต้นแบบจาก GDPR ของยุโรป แต่ตัดข้อกำหนดการทำ Data Protection Impact Assessment (DPIA) หรือการประเมินผลกระทบต่อเจ้าของข้อมูลก่อนเริ่มโครงการ ทำให้หน่วยงานรัฐเก็บข้อมูลเกินความจำเป็น เช่น เลขบัตรประชาชน 13 หลัก หรือที่อยู่ โดยไม่ได้พิจารณาความเสี่ยง”