
ยุโรปป่วน ใครแฮกตู้แช่ซูเปอร์มาร์เก็ต ภัยโจมตีไซเบอร์ครั้งใหญ่อีกแล้ว
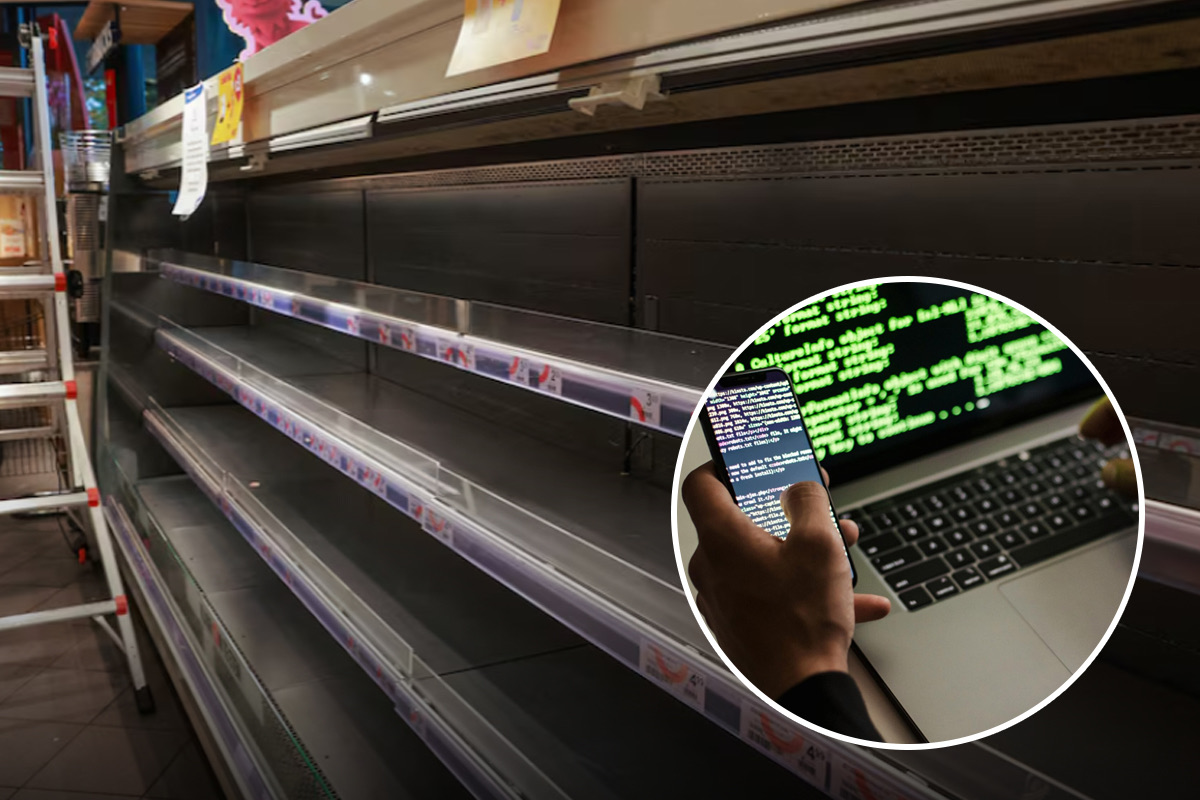
เหตุการณ์แฮกตู้เย็นซูเปอร์มาร์เก็ตเป็นการโจมตีทางไซเบอร์ครั้งใหญ่ในยุโรป โดยแฮกเกอร์เจาะระบบควบคุมความเย็นของตู้แช่และตู้เย็น จนทำให้อาหารแช่แข็งและสินค้าสดเน่าเสียจำนวนมากสหภาพยุโรป (อียู) เรียกเหตุการณ์นี้ว่าเป็นความพยายามโจมตีห่วงโซ่อุปทานอาหารโดยเจตนา ซึ่งคล้ายกับการโจมตีในฝรั่งเศสเมื่อเดือนที่แล้ว และทำให้เกิดความกังวลในสหราชอาณาจักร ผู้เชี่ยวชาญกล่าวโทษว่าเป็นเพราะตัวควบคุมที่เชื่อมต่อออนไลน์ล้าสมัย ทำให้เกิดความเสียหายหลายล้านยูโร
ครั้งล่าสุดนี้ ซึ่งเกิดเมื่อ 2 พ.ย. ตู้แช่แข็งในซูเปอร์มาร์เก็ตหลายแห่งทั่วยุโรปเกิดความร้อนสูงขึ้นอย่างกะทันหัน หลังจากแฮกเกอร์เจาะเข้าสู่ระบบทำความเย็นที่ร้านค้าปลีกเหล่านี้ใช้งานอยู่ ซึ่งนับเป็นครั้งที่สองในรอบไม่กี่สัปดาห์ที่เกิดเหตุการณ์เช่นนี้ ทำให้เกิดความกังวลเกี่ยวกับความมั่นคงทางอาหารของทวีปยุโรป
เหตุลุกลามขยายวงกว้างส่งผลกระทบต่อตู้แช่ใน 6 ประเทศ ได้แก่ ร้านคาร์ฟูร์ (Carrefour) , Intermarché และอิเกีย (Ikea) ในเบลเยียม, ร้าน Coop และ ICA ในสวีเดนมีอุณหภูมิสูงขึ้นถึง 55 องศาเซลเซียส, ร้าน Delhaize ในลักเซมเบิร์ก, ร้าน Kesko ในฟินแลนด์, ร้าน SuperValu ในไอร์แลนด์ รวมถึงร้านค้าต่างๆ ในเอสโตเนียเช่นกัน
เหตุการณ์นี้ดูคล้ายกับการโจมตีในฝรั่งเศสที่เกิดขึ้นเมื่อ 11-12 ต.ค.หรือราว 3 สัปดาห์ก่อน ครอบคลุมซูเปอร์มาเก็ตราว 700 แห่ง ซึ่งในครั้งนั้น ผู้ค้าปลีกในฝรั่งเศสต้องทิ้งอาหารจำนวนมหาศาลหลังจากตู้แช่เย็นเกิดความร้อนสูงผิดปกติอย่างกะทันหัน เนื่องจากจากแฮกเกอร์นิรนามสามารถเข้าควบคุมซอฟต์แวร์จัดการอุปกรณ์ที่เชื่อมต่อกับอินเตอร์เน็ตได้
การโจมตีในฝรั่งเศสในครั้งนั้น ทำให้เกิดความเสียหายต่ออาหารและเกิดไฟไหม้ กำลังอยู่ระหว่างการสืบสวนโดยหน่วยอาชญากรรมทางไซเบอร์ของสำนักงานอัยการปารีส รวมถึง Anssi หน่วยงานความมั่นคงทางไซเบอร์ของรัฐบาลฝรั่งเศส
เมื่อช่วงต้นเดือนสิงหาคมที่ผ่านมา เหตุการณ์ในลักษณะเดียวกันนี้อาจเกิดขึ้นในสหรัฐ เมื่อตู้แช่เย็นในร้านค้าสวัสดิการภายในฐานทัพทหารอย่างน้อย 6 แห่งเกิดขัดข้องอย่างปริศนา ขณะนี้กระทรวงกลาโหม หรือเพนตากอนกำลังดำเนินการสอบสวนโดยตั้งข้อสงสัยว่าอาจเป็นการโจมตีทางไซเบอร์
‘ความพยายามโดยเจตนาที่จะขัดขวางห่วงโซ่อุปทานอาหารของยุโรป’
คริสตอฟ แฮนเซน กรรมาธิการยุโรปด้านเกษตรและอาหารของสหภาพยุโรป (อียู) กล่าวว่า เหตุโจมตีถือเป็น “ความพยายามโดยเจตนาที่จะขัดขวางห่วงโซ่อุปทานอาหารของยุโรป” โดยระบุว่าแม้ในขณะนี้ “ความมั่นคงทางอาหารจะยังไม่ตกอยู่ในความเสี่ยง แต่การสูญเสียอาหารและผลกระทบที่เกิดขึ้นกับภาคธุรกิจนั้นเป็นเรื่องจริง”
“เหตุการณ์เหล่านี้แสดงให้เห็นว่าการโจมตีทางไซเบอร์สามารถขัดขวางการให้บริการ ส่งผลกระทบต่อภาคธุรกิจ และส่งผลโดยตรงต่อชีวิตประจำวันของประชาชนได้” โฆษกของคณะกรรมาธิการยุโรปกล่าวเสริม
แฮกเกอร์ที่รัฐบาลต่างชาติหนุนหลัง ?
กรณีล่าสุด ไม่มีกลุ่ม “แฮ็กทิวิสต์” ที่มีแรงจูงใจทางการเมืองกลุ่มใดออกมาอ้างความรับผิดชอบ และไม่มีแก๊งแรนซัมแวร์ใดใช้ช่องโหว่นี้เพื่อเรียกค่าไถ่จากซูเปอร์มาร์เก็ต เพราะถึงแม้ใช่ก็โอกาสน้อยมาก เนื่องจากความเสียหายเกิดขึ้นแล้ว
“สำหรับผมแล้ว สองสถานการณ์ที่เป็นไปได้มากที่สุดคือ การส่งสัญญาณและการแสดงศักยภาพภัยคุกคามจากภาครัฐ หรือแฮ็กเกอร์ที่ลงมือคนเดียวด้วยเหตุผลส่วนตัว” ราเฟ พิลลิง ผู้อำนวยการอาวุโสฝ่ายข่าวกรองภัยคุกคามของบริษัทรักษาความปลอดภัยทางไซเบอร์ Sophos กล่าว
ทฤษฎีที่ว่าผู้กระทำเกี่ยวข้องกับภาครัฐดูเหมือนจะเป็นไปได้มากที่สุด ส่วนหนึ่งเป็นเพราะผลกระทบทางจิตวิทยาที่เห็นได้ชัดต่อประชาชนจำนวนมากเพราะเห็นอาหารถูกกวาดทิ้งออกจากชั้นวาง อย่างเกาหลีเหนือถูกเชื่อว่าอยู่เบื้องหลังการโจรกรรมคริปโตเคอร์เรนซี Binance เมื่อสัปดาห์ที่แล้ว แต่ในกรณีนี้แฮ็กเกอร์ที่รัสเซียและจีนหนุนหลังก็มีแนวโน้มที่จะอยู่ในข่ายผู้กระทำด้วยเช่นกัน
หัวหน้าหน่วยข่าวกรองชาติตะวันตกหลายคนกล่าวว่า รัฐบาลรัสเซียกำลังดำเนินแผนการก่อวินาศกรรมในยุโรปในหลายรูปแบบ และมีแนวโน้มที่จะทวีความรุนแรงขึ้นในอีกไม่กี่เดือนข้างหน้า
เกิดขึ้นได้อย่างไร
การโจมตีเกิดขึ้นกับซอฟต์แวร์ที่ใช้ควบคุมตู้แช่เย็นเชิงพาณิชย์ที่เชื่อมต่ออินเทอร์เน็ต กล่าวคือชุดคำสั่ง (code) ต่างๆ อาจมีช่องโหว่ที่แฮกเกอร์สามารถฉวยโอกาสโจมตีได้ ต่างจากอุปกรณ์คอมพิวเตอร์หรืออุปกรณ์พกพาที่ผู้ใช้งานหรือผู้ดูแลระบบไอทีมักจะได้รับการแจ้งเตือนให้ติดตั้งอัปเดตเพื่อแก้ไขช่องโหว่ที่เกิดขึ้นใหม่ตลอดเวลา ซอฟต์แวร์ในอุปกรณ์อย่างตู้แช่เย็นอาจถูกปล่อยทิ้งไว้โดยไม่มีการอัปเดตเป็นเวลานาน
นิค แจ็กสัน ผู้อำนวยการฝ่ายปฏิบัติการทางไซเบอร์จากบริษัทความปลอดภัยทางไซเบอร์ Bitdefender กล่าวว่า เหตุผลหนึ่งที่บริษัทต่างๆ อาจดำเนินการติดตั้งแพตช์แก้ไขช่องโหว่ได้ช้า คือกระบวนการดังกล่าวอาจใช้เวลานาน ซึ่งส่งผลให้เครื่องจักรต้องหยุดทำงานชั่วคราวในช่วงที่กำลังอัปเดต ซึ่งถือเป็นปัญหาสำคัญสำหรับธุรกิจค้าปลีกอาหาร แต่เขากล่าวว่า พูดง่ายๆคือ อาจเป็นเพราะผู้ที่ดูแลตู้แช่ไม่ทราบถึงปัญหาดังกล่าว โดยไม่ได้นึกถึงเรื่องนี้ และไม่ใช่ประเด็นสำคัญอันดับต้นๆ
สำหรับเหตุการณ์ที่เกิดขึ้น ทาง Coop ในสวีเดนระบุว่าตู้แช่บางตู้มีการเชื่อมต่อกับเครือข่ายมือถือ 4G ซึ่งทำให้มีความเสี่ยงมากขึ้น ส่วนร้าน ICA ระบุว่าระบบของตนนั้นจัดหาโดย Danfoss ซึ่งเป็นบริษัทจากเดนมาร์กที่เคยประสบปัญหาในลักษณะเดียวกันนี้ที่ประเทศฝรั่งเศสมาก่อน
แนวทางป้องกันตัวเองของร้านค้า คือการอัปเดตแพตช์ซอฟต์แวร์ของระบบ โดยกลุ่มบริษัท Sabcobel ผู้จำหน่ายตู้แช่ในเบลเยียมระบุว่า ผลกระทบจากการโจมตีอาจเลวร้ายกว่านี้มาก หากไม่ได้เริ่มอัปเดตแพตช์ให้ตู้แช่ต่างๆ ไปแล้วหลังจากเกิดเหตุโจมตีในฝรั่งเศสเมื่อวันที่ 12 ตุลาคมที่ผ่านมา
เบลเยียมยกระดับภัยไซเบอร์แห่งชาติ
ในประเทศเบลเยียม ซึ่งประเทศแห่งนี้เป็นที่ตั้งของสำนักงานใหญ่อียู ร้าน Delhaize ประมาณ 40 แห่ง และร้าน Carrefour 15 แห่ง ได้รับผลกระทบ รวมถึงร้าน Intermarché 10 แห่ง และร้านแฟรนไชส์ Spar อีก 5 แห่ง Musgrave เจ้าของเครือข่ายร้านค้า Supervalu ระบุว่าระบบทำความเย็นในร้านสาขา 13 แห่งได้รับผลกระทบ
สเตฟาน โมแลนส์ ประธานเจ้าหน้าที่บริหารของ Sabcobel บริษัทด้านระบบทำความเย็นในเบลเยียม ซึ่งมีอุปกรณ์ได้รับผลกระทบจากเหตุการณ์นี้ ระบุว่าแฮกเกอร์มุ่งเป้าไปที่โหมดละลายน้ำแข็ง (Defrost mode) ของตู้แช่แข็ง ส่งผลให้อุณหภูมิพุ่งสูงขึ้นอย่างรวดเร็ว โดยในหลายกรณีพบว่าแฮกเกอร์อาศัยช่องโหว่จากอุปกรณ์ที่เชื่อมต่ออินเตอร์เน็ตโดยไม่มีมาตรการความปลอดภัยที่เพียงพอ
“เราไม่สามารถปรับอุณหภูมิหรือเปลี่ยนแปลงค่าใดๆ ได้เลย มีลมร้อนเป่าเข้าไปในตู้แช่แข็ง ทำให้ทุกอย่างเสียหายหมด” ริกคาร์ด นิลสัน ผู้จัดการร้าน Ica ในเมือง Sjöbo ทางตอนใต้ของสวีเดน กล่าวกับหนังสือพิมพ์ Aftonbladet กล่าว
คล้ายกับเหตุการณ์ที่เกิดขึ้นในฝรั่งเศส ระบบควบคุมอุณหภูมิที่ได้รับผลกระทบผลิตโดย Danfoss กลุ่มบริษัทอุตสาหกรรมจากเดนมาร์ก ซึ่งเคยแจ้งเตือนลูกค้าให้ดำเนินการอัปเกรดซอฟต์แวร์และฮาร์ดแวร์แล้ว เขากล่าวเสริมว่าแฮกเกอร์มุ่งเป้าไปที่ซูเปอร์มาร์เก็ตที่ไม่มีการเชื่อมต่ออินเทอร์เน็ตที่ปลอดภัย
Danfoss ซึ่งเป็นบริษัทเอกชน ยืนยันว่าระบบของบริษัทถูกบุกรุกเป็นครั้งที่สอง พร้อมย้ำว่าทางบริษัทได้แนะนำให้ลูกค้าตัดการเชื่อมต่อระบบออกจากหมายเลขไอพีสาธารณะ (Public IP addresses) อัปเดตเฟิร์มแวร์ให้เป็นเวอร์ชันล่าสุด และใช้มาตรการป้องกันเครือข่ายที่เหมาะสม ศูนย์ความมั่นคงทางไซเบอร์ของเบลเยียมยกระดับการโจมตีครั้งนี้เป็นเหตุการณ์ระดับชาติ ซึ่งหมายความว่าหน่วยงานข่าวกรองและหน่วยงานความมั่นคงอื่นๆ กำลังแลกเปลี่ยนข้อมูลเพื่อร่วมกันสืบสวน ยังไม่ทราบแน่ชัดว่าใครอยู่เบื้องหลังการโจมตี
ซูเปอร์มาร์เก็ตในอังกฤษไม่ตกเป็นเป้า
อย่างไรก็ดี ซูเปอร์มาร์เก็ตในสหราชอาณาจักร (อังกฤษ) ไม่ตกเป็นเป้าการโจมตี บริษัทด้านความมั่นคงปลอดภัยไซเบอร์ Forescout ระบุว่า ระบบทำความเย็นที่เชื่อมต่อกับอินเตอร์เน็ตนั้นพบได้บ่อยที่สุดในประเทศต่างๆ เช่น ฝรั่งเศส อิตาลี กรีซ และเบลเยียม
แดเนียล ดอส ซานโตส รองประธานฝ่ายวิจัยของบริษัทกล่าวว่า จากการตรวจสอบข้อมูลระบบของซูเปอร์มาร์เก็ตที่เชื่อมต่อกับอินเตอร์เน็ตเหล่านี้ พบว่าสหราชอาณาจักรไม่ได้อยู่ในกลุ่ม 10 อันดับแรก” เขากล่าวว่าแม้ความเสี่ยงจะไม่ใช่เรื่องที่มองข้ามได้ แต่ “สำหรับสหราชอาณาจักรโดยเฉพาะแล้ว ผมคงไม่บอกว่ามีความเสี่ยงสูงมากในขณะนี้”
ในสหราชอาณาจักร ซึ่งขณะนี้ยังไม่ได้รับผลกระทบ บรรดาผู้ค้าปลีกกำลัง “ทำงานร่วมกับศูนย์ความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (National Cyber Security Centre หรือ NCSC) เพื่อให้มั่นใจว่าตู้แช่และตู้แช่แข็งของตนมีความปลอดภัยสูงสุดเท่าที่จะเป็นไปได้จากการโจมตีที่อาจเกิดขึ้น” เกรแฮม วินน์ ผู้ช่วยผู้อำนวยการฝ่ายกิจการกำกับดูแลของสมาคมผู้ค้าปลีกแห่งอังกฤษ (British Retail Consortium) กล่าว
ทางหน่วยงานกำลัง “ทำงานร่วมกับพันธมิตรระหว่างประเทศและภาคอุตสาหกรรม เพื่อทำความเข้าใจรายละเอียดของเหตุการณ์ที่เกิดขึ้นอย่างครบถ้วน” โฆษกของ NCSC ระบุ
อ้างอิง :