

สมาคมบล. เฝ้าระวังภัยไซเบอร์ถี่ขึ้น คุมเข้มระบบเทรด-ข้อมูลนักลงทุน 3 ล้านบัญชี
สมาคมบล. จับตาภัยไซเบอร์ หลังพบการโจมตีถี่ขึ้น ย้ำยังไม่พบความเสียหายรุนแรงต่อฐานข้อมูลหลักและพอร์ตลูกค้า ประสานสมาชิกกว่า 50 บริษัท ยกระดับป้องกันระบบซื้อขายและข้อมูลนักลงทุน 3 ล้านบัญชี พร้อมฝึกทีม IT ซ้อมแผนรับมือระดับผู้บริหาร เชื่อมเครือข่าย CERT แจ้งเตือนภัย
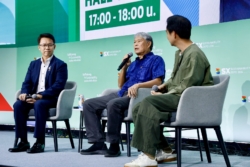
นายพิเชษฐ สิทธิอำนวย นายกสมาคมบริษัทหลักทรัพย์ไทย (สมาคมบล.) เปิดเผยว่า ภาคธุรกิจหลักทรัพย์กำลังเพิ่มความเข้มงวดในการเฝ้าระวังภัยคุกคามทางไซเบอร์ หลังพบว่าความพยายามโจมตีระบบขององค์กรต่าง ๆ มีความถี่เพิ่มขึ้นในช่วงที่ผ่านมา แม้ระดับผลกระทบจะแตกต่างกันไป แต่จนถึงขณะนี้ยังไม่พบความเสียหายรุนแรงถึงขั้นที่ผู้ไม่หวังดีสามารถเข้าถึงฐานข้อมูลหลัก หรือกระทบต่อพอร์ตหลักทรัพย์ของลูกค้าอย่างมีนัยสำคัญ
อย่างไรก็ตาม รูปแบบการโจมตีมีการเปลี่ยนแปลงอยู่ตลอดเวลา โดยผู้ไม่หวังดีอาจไม่ได้มุ่งเป้าไปที่องค์กรใดเป็นการเฉพาะ แต่ใช้วิธีค้นหาช่องโหว่จากระบบของหลายองค์กร ทำให้บริษัทหลักทรัพย์ทุกแห่งจำเป็นต้องตรวจสอบและยกระดับมาตรการป้องกันอย่างต่อเนื่อง
ปัจจุบันสมาคมบล.มีบริษัทสมาชิกประมาณ 50 แห่ง ซึ่งมีการประสานงานและแลกเปลี่ยนข้อมูลภัยคุกคามระหว่างกัน เพื่อให้แต่ละบริษัทสามารถประเมินความเสี่ยงและเตรียมรับมือได้อย่างทันท่วงที
นายพิเชษฐ กล่าวว่า ระบบที่ต้องเฝ้าระวังเป็นพิเศษ ได้แก่ ระบบซื้อขายหลักทรัพย์ (Trading System) และระบบบัญชีลูกค้า เนื่องจากเกี่ยวข้องโดยตรงกับธุรกรรมและข้อมูลส่วนบุคคลของนักลงทุน ทั้งชื่อ ที่อยู่ และหมายเลขโทรศัพท์ ซึ่งหากถูกเข้าถึงโดยไม่ได้รับอนุญาต อาจเสี่ยงต่อการนำข้อมูลไปเผยแพร่หรือซื้อขายในตลาดมืด (Dark Web) รวมถึงอาจกระทบต่อระบบส่งคำสั่งซื้อขายหลักทรัพย์
โดยตลาดหุ้นไทยมีบัญชีนักลงทุนประมาณ 3 ล้านบัญชี จึงจำเป็นต้องให้ความสำคัญกับการปกป้องข้อมูลจำนวนมากดังกล่าว ขณะที่ก่อนหน้านี้ บริษัท ศูนย์รับฝากหลักทรัพย์ (ประเทศไทย) จำกัด (TSD) ก็เคยเผชิญความพยายามโจมตีและทดสอบเจาะระบบเช่นกัน สะท้อนว่าความเสี่ยงทางไซเบอร์ครอบคลุมหลายส่วนของโครงสร้างพื้นฐานตลาดทุน
ยกระดับทีม IT ซ้อมรับมือโจมตีระบบ
สำหรับมาตรการป้องกัน สมาคมบล.และบริษัทสมาชิกให้ความสำคัญกับการพัฒนาทักษะบุคลากร ตั้งแต่พนักงานทั่วไปจนถึงเจ้าหน้าที่ฝ่ายเทคโนโลยีสารสนเทศ (IT) เพื่อสร้างความเข้าใจเกี่ยวกับรูปแบบภัยคุกคามและลดความเสี่ยงจากการใช้งานระบบภายในองค์กร
นอกจากนี้ ยังมีการฝึกอบรมผ่าน Cyber Range ซึ่งเป็นระบบจำลองสถานการณ์โจมตีทางไซเบอร์ โดยให้เจ้าหน้าที่ IT ฝึกตรวจสอบและแก้ไขปัญหาจากเหตุการณ์จำลอง เช่น การโจมตีเว็บไซต์ เพื่อเพิ่มความพร้อมในการรับมือหากเกิดเหตุการณ์จริง
ขณะเดียวกัน การเตรียมความพร้อมไม่ได้จำกัดเฉพาะฝ่ายเทคนิค แต่ยังครอบคลุมถึงผู้บริหารระดับสูง ผ่านการซักซ้อมแผนบริหารภาวะวิกฤต โดยจำลองสถานการณ์ให้ผู้บริหารจากหน่วยงานต่าง ๆ ร่วมประเมินผลกระทบ ตัดสินใจและประสานการแก้ไขปัญหา เนื่องจากเหตุโจมตีทางไซเบอร์อาจกระทบทั้งการดำเนินธุรกิจและความเชื่อมั่นของลูกค้า
“การสื่อสารด้านความปลอดภัยต้องดำเนินการอย่างรอบคอบ โดยไม่ควรรับรองว่าระบบมีความปลอดภัย 100% หรือเปิดเผยรายละเอียดมาตรการป้องกันมากเกินไป เพราะอาจกลายเป็นข้อมูลให้ผู้ไม่หวังดีนำไปใช้ค้นหาช่องโหว่ของระบบ” นายพิเชษฐ กล่าว
ประสาน CERT แจ้งเตือนภัยข้ามองค์กร
ส่วนการรับมือภัยคุกคามในระดับอุตสาหกรรม สมาคมบล.สนับสนุนให้ทีม IT ของบริษัทสมาชิกแลกเปลี่ยนข้อมูลและแจ้งเตือนความเสี่ยงระหว่างกัน ควบคู่กับการประสานเครือข่ายศูนย์รับมือเหตุการณ์ด้านความมั่นคงปลอดภัยไซเบอร์ (CERT)
เครือข่ายดังกล่าวประกอบด้วย Thai Capital Market CERT (TCM CERT) ซึ่งดูแลภาคตลาดทุน และ Thailand Banking Sector Computer Emergency Response Team (TB-CERT) ของภาคธนาคาร รวมถึงหน่วยงาน CERT ระดับประเทศ เพื่อเพิ่มความรวดเร็วในการรับทราบภัยคุกคามและประสานการรับมือร่วมกัน
ทั้งนี้ การดำเนินงานด้านความมั่นคงปลอดภัยไซเบอร์ยังเชื่อมโยงกับสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) หรือ NCSA ซึ่งเป็นหน่วยงานสำคัญในการขับเคลื่อนการรักษาความมั่นคงปลอดภัยไซเบอร์ของประเทศ
“ประเด็นภัยไซเบอร์ถูกนำเข้าหารือในการประชุมคณะกรรมการทั้งระดับสมาคมและบริษัทสมาชิกอย่างสม่ำเสมอ เพื่อทบทวนความเสี่ยงและประสิทธิภาพของระบบป้องกัน เนื่องจากความปลอดภัยทางไซเบอร์ไม่ได้เกี่ยวข้องเฉพาะข้อมูลของบริษัทหลักทรัพย์ แต่ยังส่งผลโดยตรงต่อความเชื่อมั่นของนักลงทุนและระบบตลาดทุนไทยโดยรวม” นายพิเชษฐ กล่าวทิ้งท้าย