
เอกนิติชี้หน่วยงานรัฐไม่ประมาทรับมือโจมตีทางไซเบอร์ ผนึก ธปท.-แบงก์ยกระดับป้องกันสูงสุด
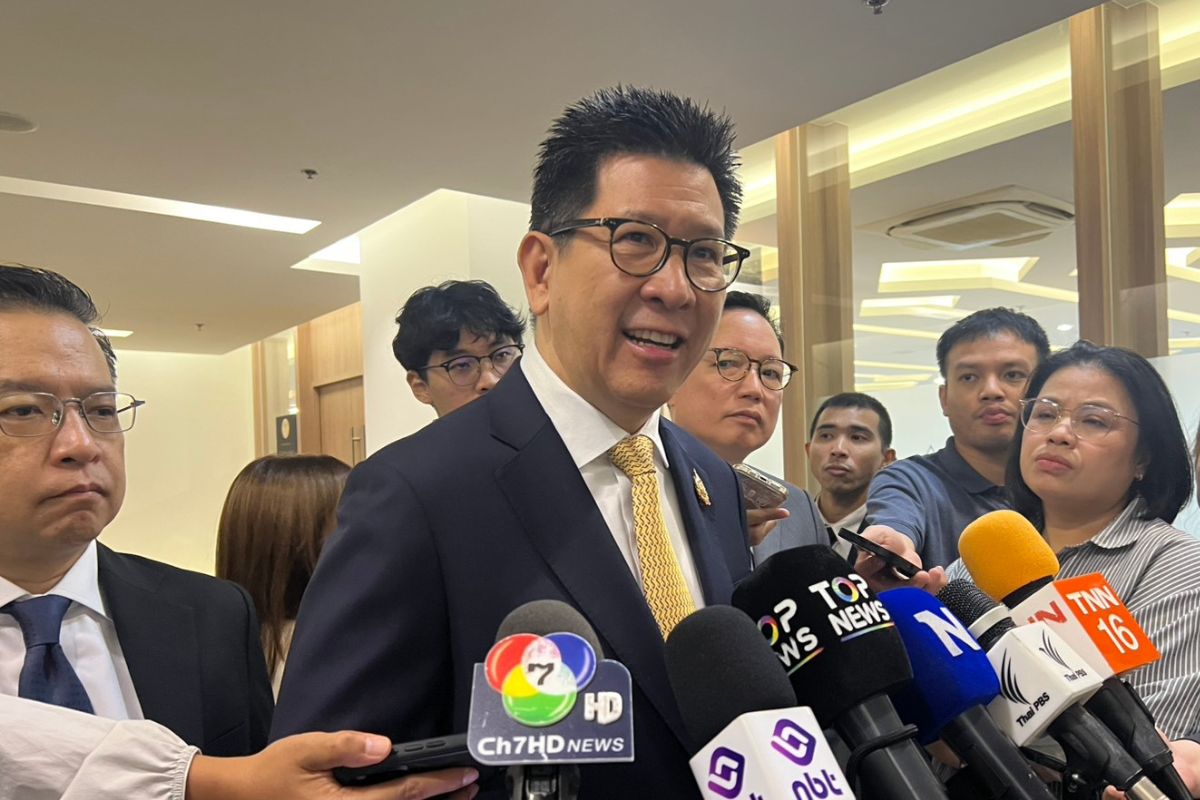
เอกนิติชี้หน่วยงานรัฐไม่ประมาทรับมือโจมตีทางไซเบอร์ เผยมีการโจมตีตลอด แต่พบมากขึ้นในช่วงหลัง ดัน Connect the Dots เชื่อมโยง Cyber Security ผนึก ธปท.-แบงก์ยกป้องกันสูงสุด
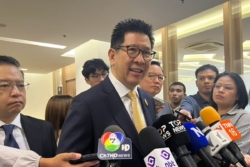
ดร.เอกนิติ นิติทัณฑ์ประภาศ รองนายกรัฐมนตรีและรัฐมนตรีว่าการกระทรวงการคลัง เปิดเผยว่า สำหรับการโจมตีทางไซเบอร์ที่เกิดถี่ขึ้นทั่วโลกนั้น กระทรวงการคลังได้ประสานงานกับสมาคมธนาคารไทย และธนาคารแห่งประเทศไทย (ธปท.) ในช่วงวันเสาร์-อาทิตย์ที่ผ่านมา โดยปัจจุบันหน่วยงานของรัฐไม่ได้ประมาทและเตรียมพร้อมรับมือกับเหตุการณ์ดังกล่าว
ขณะที่เหตุการณ์การโจมตีทางไซเบอร์นั้นเป็นปรากฏการณ์การโจมตีที่เกิดขึ้นทั่วโลก แต่ไทยต้องเตรียมพร้อมและไม่ประมาท ทั้งสมาคมฯ ธปท. และสถาบันการเิงน ต้องช่วยกันขับเคลื่อนและเตรียมรับมือ
สำหรับความกังวลว่าอาจเกิดการโจมตีกับหน่วยงาน Third-Party นั้น ดร.เอกนิติ กล่าวว่า การโจมตีทางไซเบอร์เกิดขึ้นได้ในทุกเซกเตอร์ ซึ่งทางกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม หรือดีอี และสำนักงานคณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (สกมช.) ต้องยกระดับความปลอดภัย การโจมตีเหล่านี้ไม่ได้เกิดขึ้นเฉพาะกับธนาคารเท่านั้น แต่ธนาคารเป็นเซกเตอร์ที่สำคัญและถูกโจมตีในต่างประเทศ ดังนั้นวันนี้สมาคมฯ และ ธปท. จึงยกระดับเตรียมพร้อมสูงสุด
“รายงานที่ได้รับจาก ธปท.และสมาคมธนาคารไทย พบว่าการโจมตีเกิดขึ้นอยู่ตลอด และมีมากขึ้นในช่วงหลัง เพราะฉะนั้นวันนี้สะท้อนว่า เราต้องยกระดับการป้องกันไม่ให้เกิดกับไทย ต้องไม่ประมาท มันเป็นปัญหาระดับโลก และจากที่เราทำ Connect the Dots ไม่ใช่แค่การยกระดับปราบทุนเทา แต่คือการยกระดับการเชื่อมโยงความปลอดภัยทางไซเบอร์ (Cyber Security) ด้วย” ดร.เอกนิติ กล่าว
นายผยง ศรีวณิช กรรมการผู้จัดการใหญ่ ธนาคารกรุงไทย จำกัด (มหาชน) ในฐานะประธานสมาคมธนาคารไทย กล่าวว่า สมาคมฯ ได้ออกแถลงการณ์เรื่องมาตรการความปลอดภัยทางไซเบอร์ตั้งแต่วันที่ 7 พ.ย. รวมทั้งธนาคารกสิกรไทย และธนาคารกรุงไทย โดยต้องการให้เกิดความมั่นใจว่า 1.เรามีกลไกศูนย์ประสานงานด้านความมั่นคงปลอดภัยเทคโนโลยีสารสนเทศภาคการธนาคาร (TB-CERT) เป็นแกนกลางของระบบสถาบันการเงินทั้งหมดของไทย ซึ่งเชื่อมโยงข้อมูลกับ ธปท. ด้วย
และ 2.เราประสานงานกับ สกมช. และภาคอุตสาหกรรมอื่น ๆ เพื่อ Cross Monitoring ข้ามอุตสาหกรรม รวมทั้งระบบของแต่ละธนาคารมีการ Plug-in, Inter-op กับหลายภาคส่วนที่เป็นพันธมิตร มีกฎเกณฑ์กติกา และระบบเฝ้าดูแพตเทิร์นต่าง ๆ
“เน้นย้ำการยกระดับซอฟแวร์เวอร์ชั่นต่าง ๆ ของแต่ละธนาคาร จะมีการอัพเดตตลอดเวลา ต้องมั่นใจว่าทุกอย่างถูกอัพเดตทันเวลา เพราะภัยทางไซเบอร์ในปัจจุบันนั้นเกิดเร็วมาก และเกิดขึ้นทั่วโลก” นายผยง กล่าว
นอกจากนี้ นายผยงกล่าวว่า ที่ผ่านมาไทยป้องกันภัยทางไซเบอร์ได้ ซึ่งเป็นการดำเนินการเชิงรุก (Proactive) และเป็นสิ่งที่ต้องทำอย่างต่อเนื่อง (Ongoing) เพื่อยกระดับความระมัดระวังสูงสุด โดยในวันนี้ ธปท. ได้สั่งการตรงไปยังประธานเจ้าหน้าที่บริหาร (CEO) และประธานเจ้าหน้าที่ฝ่ายสารสนเทศ (CIO) ของแต่ละธนาคาร พร้อมทั้งจัด Video Conference ในเที่ยงวันนี้ ระหว่าง ธปท. และ CIO ของทุกธนาคาร