
“ฟอร์ติเน็ต” เผย ทำงานแบบไฮบริด เพิ่มความเสี่ยงถูกโจมตีทางไซเบอร์
“ฟอร์ติเน็ต” จับมือ “IDC” จัดทำผลการสำรวจสถาปัตยกรรม SASE ในเอเชีย-แปซิฟิก พบว่าการทำงานแบบไฮบริด เพิ่มความเสี่ยงให้องค์กรถูกโจมตีทางไซเบอร์มากขึ้น
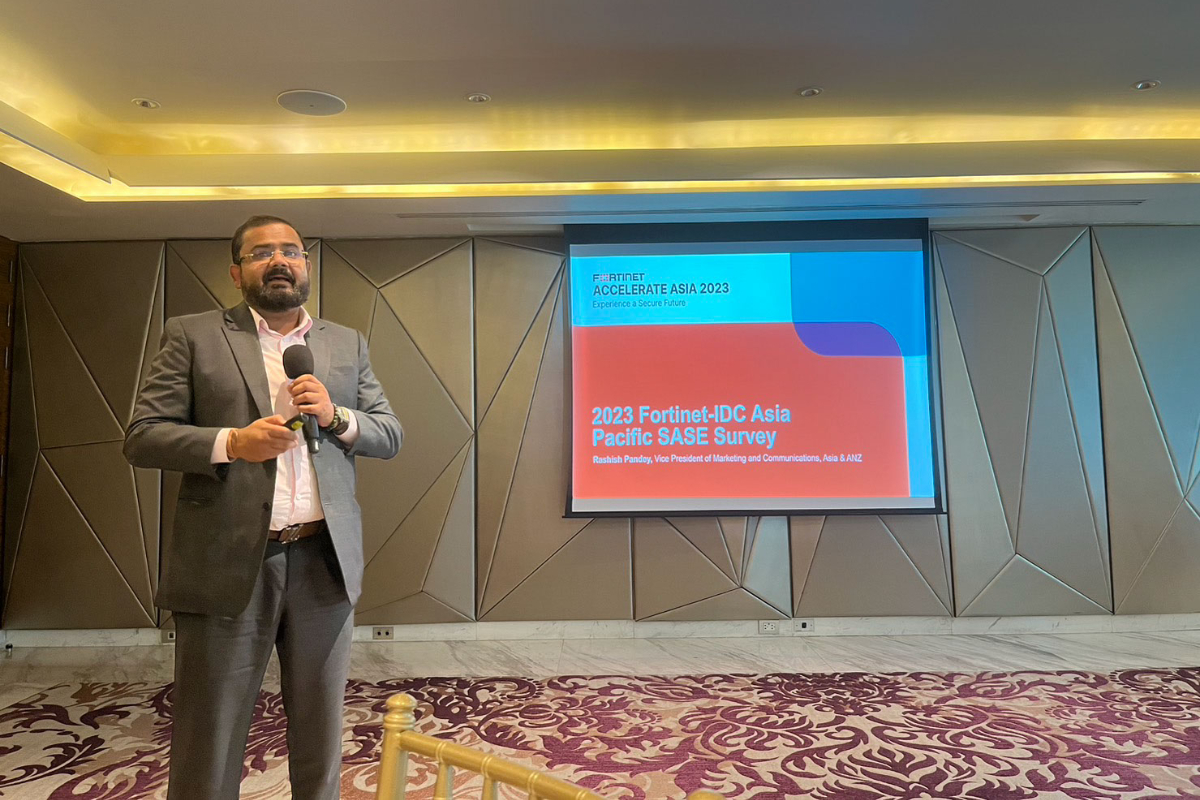
วันที่ 21 มิถุนายน 2566 นายราชิช แพนเดย์ รองประธานฝ่ายการตลาดและการสื่อสาร ภูมิภาคเอเชียตะวันออกเฉียงใต้ ฟอร์ติเน็ต (Fortinet) กล่าวว่า หลายคนเคยคิดว่า เมื่อการระบาดของโควิด-19 จบลง การทำงานรูปแบบที่ทุกคนต้องเข้าออฟฟิศ 100% จะกลับมา แต่ภาพแบบนั้นไม่มีทางเกิดขึ้นอีกแล้ว ในอนาคตการทำงานแบบไฮบริด (Hybrid Working) จะกลายเป็นรูปแบบการทำงานหลัก ซึ่งแลกมาด้วยโอกาสในการถูกโจมตีจากไวรัสหรือมัลแวร์ที่อยู่ในอุปกรณ์ส่วนตัวของพนักงาน
ดังนั้น เราจึงร่วมมือกับ “ไอดีซี” (IDC) บริษัทวิเคราะห์ตลาดไอทีที่ได้รับการยอมรับในระดับสากล เพื่อค้นหาข้อมูลเชิงลึกเกี่ยวกับการทำงานจากระยะไกล (Remote Work) หรือการทำงานแบบไฮบริด รวมถึงทิศทางด้านความปลอดภัยทางไซเบอร์ที่องค์กรเลือกใช้เพื่อจัดการความเสี่ยงในการถูกโจมตีจากไวรัส หรือมัลแวร์ที่อยู่ในอุปกรณ์นอกองค์กร
“ในขณะที่โลกเปลี่ยนไปสู่การทำงานแบบไฮบริด องค์กรต้องเผชิญกับความท้าทายในการรักษาความปลอดภัยของข้อมูลและสภาพแวดล้อมการทำงานที่มาในรูปแบบของ “สาขาส่วนบุคคล” (‘Branch-Office-of-One) ที่คนทำงานและอุปกรณ์ต่าง ๆ ทำงานอยู่ภายนอกองค์กร”
“งานวิจัยชิ้นนี้ย้ำถึงความเร่งด่วนสำหรับองค์กรในการปรับใช้กลยุทธ์การรักษาความปลอดภัยที่จะเข้ามาช่วยจัดการความเสี่ยงที่เกิดจากการทำงานจากระยะไกล ผลการสำรวจชี้ให้เห็นว่า Single-Vendor SASE ที่มาพร้อมความสามารถในการควบรวมระบบเน็ตเวิร์กและความปลอดภัยเข้าด้วยกัน คือสิ่งที่จะเข้ามาเป็นจุดเปลี่ยนสำหรับหลาย ๆ องค์กรที่มองหามาตรการรักษาความปลอดภัยที่เรียบง่ายและมั่นคงสำหรับผู้ใช้ภายในและภายนอกเครือข่าย”
“ฟอร์ติเน็ต” ผู้ให้บริการด้านความปลอดภัยทางไซเบอร์ (Cybersecurity) ที่ขับเคลื่อนการผสานกันของ Networking System และความปลอดภัย เผยผลการสำรวจสถาปัตยกรรม SASE ในภูมิภาคเอเชีย-แปซิฟิกครั้งใหม่ที่ดำเนินการโดย IDC และการสนับสนุนจากฟอร์ติเน็ต
โดยรายงานอ้างอิงผลการสำรวจล่าสุดที่จัดทำใน 9 ประเทศทั่วทั้งภูมิภาคเอเชีย-แปซิฟิก เพื่อสำรวจมุมมองของผู้นำด้านความปลอดภัยทางไซเบอร์ในอุตสาหกรรมต่าง ๆ เกี่ยวกับการทำงานแบบไฮบริด โดยจำนวนผู้เข้าร่วมการสำรวจมีทั้งหมด 450 คน ซึ่งเป็นตัวแทนจากไทยจำนวน 50 คน
ข้อมูลสำคัญที่ได้จากการสำรวจที่ IDC ทำร่วมกับฟอร์ติเน็ตแบ่งเป็น 6 ประเด็น ดังนี้
1.การเพิ่มขึ้นของ “Branch-Office-of-One” หรือ “สาขาส่วนบุคคล” (พนักงานใช้อุปกรณ์ของตนเองทำงานอยู่ภายนอกองค์กร)
ผลการสำรวจพบว่า 96% ของผู้ตอบแบบสอบถามในไทยมีรูปแบบการทำงานแบบไฮบริด หรือมีการทำงานจากระยะไกลเต็มรูปแบบ โดยประมาณ 44% ของผู้ตอบแบบสอบถามมีพนักงานในองค์กรอย่างน้อย 50% ที่ทำงานในแบบไฮบริด ด้วยเหตุนี้ 80% ของผู้ตอบแบบสอบถามในไทย คาดว่าจะมีอุปกรณ์ที่มีการจัดการ (Managed) เพิ่มขึ้นมากกว่า 100% ในอีก 2 ปีข้างหน้า (บางส่วนคาดว่าจะเติบโตถึง 400%) ขณะเดียวกัน 64% คาดว่าอุปกรณ์ที่ไม่ได้รับการจัดการ (Unmanaged) จะมีการเติบโตมากกว่า 50% ซึ่งเพิ่มความเสี่ยงในการละเมิดความปลอดภัย และเพิ่มภาระให้กับทีมรักษาความปลอดภัยด้านไอทีอีกด้วย
2.อุปกรณ์ที่ไม่มีการจัดการก่อให้เกิดความเสี่ยง
เมื่อระบบคลาวด์และการทำงานจากระยะไกลแพร่หลายมากขึ้น การเพิ่มขึ้นของจำนวนผู้ใช้อุปกรณ์ ตลอดจนข้อมูลต่าง ๆ ที่ถูกจัดเก็บภายนอกบริษัทจะมีเป็นจำนวนมาก ปัจจุบัน 30% ของอุปกรณ์ที่เชื่อมต่อกับเครือข่ายในประเทศล้วนไม่ได้รับการจัดการ ส่งผลต่อการเพิ่มโอกาสในการละเมิดความปลอดภัย ผู้ตอบแบบสำรวจในไทยคาดว่าตัวเลขนี้จะเพิ่มขึ้น โดย 64% คาดการณ์ว่าจะเพิ่มขึ้น 50% ภายในปี 2568
3.ความจำเป็นในการรักษาความปลอดภัยบนระบบคลาวด์
การทำงานในรูปแบบไฮบริดที่เพิ่มมากขึ้น ทำให้พนักงานต้องเชื่อมต่อไปยังระบบภายนอก เพื่อให้สามารถทำงานต่อได้ ผู้ตอบแบบสำรวจในไทยระบุว่า พนักงานของพวกเขาต้องการเชื่อมต่อกับคลาวด์ของบุคคลที่สาม (Third-Party) มากกว่า 40 รายการ ซึ่งเพิ่มความเสี่ยงต่อการถูกละเมิดความปลอดภัย และในอีก 2 ปีข้างหน้า 100% ของผู้ตอบแบบสอบถามในประเทศคาดว่าตัวเลขดังกล่าวจะเพิ่มขึ้นถึงสองเท่า ในขณะที่ผู้ตอบมากกว่า 60% เชื่อว่าตัวเลขนี้จะเพิ่มขึ้นเป็นสามเท่า ซึ่งมีผลต่อความเสี่ยงที่จะรุนแรงยิ่งขึ้น ทำให้การดูแลรักษาความปลอดภัยของเครือข่ายไปพร้อมกับการสร้างความมั่นใจในการเชื่อมต่อของพนักงานไปยังบุคคลที่สาม และบริการบนคลาวด์เป็นความท้าทายที่สำคัญ เนื่องจากมาตรการรักษาความปลอดภัยแบบเดิมยังไม่เพียงพอ
4.การเพิ่มขึ้นของภัยคุกคามด้านความปลอดภัย
เนื่องจากการทำงานในรูปแบบไฮบริดและการเติบโตของการเชื่อมต่อเข้าสู่เน็ตเวิร์กทั้งที่ได้รับการจัดการและไม่ได้รับการจัดการ มีผลต่อการเติบโตอย่างมีนัยสำคัญของภัยคุกคามบนไซเบอร์ จากการสำรวจพบว่า 72% ของผู้ตอบแบบสอบถามในไทยเคยโดนโจมตีด้านความปลอดภัยรุนแรงขึ้น 2 เท่า และ 34% ของผู้ตอบแบบสอบถามเคยโดนโจมตีรุนแรงขึ้น 3 เท่า โดยรูปแบบการโจมตีที่อยู่ในอันดับต้น ๆ คือฟิชชิง (Phishing) การปฏิเสธการบริการ การโจรกรรมข้อมูล แรนซัมแวร์ (Ransomware) และการสูญหายของข้อมูล
5.สถาปัตยกรรม SASE คือจุดเปลี่ยนของการทำงานแบบไฮบริด
สถาปัตยกรรม SASE (Universal SASE) คือสิ่งที่องค์กรในไทยวางแผนที่จะนำมาใช้เพื่อรับมือกับความท้าทายที่เกิดขึ้นจากการทำงานแบบไฮบริดด้วยการลงทุนในโซลูชั่น Single-Vendor SASE เพื่อปรับปรุงมาตรการรักษาความปลอดภัยและให้ประสบการณ์การใช้งานที่มั่นคงต่อคนทำงานจากระยะไกล ความต้องการโซลูชั่นครอบคลุมไปถึงรูปแบบการรักษาความปลอดภัยที่สอดคล้องกันสำหรับผู้ใช้ที่อยู่ในและนอกเครือข่าย
6.การให้ความสำคัญต่อผู้จำหน่ายเพียงรายเดียว (Single Vendor)
องค์กรต่าง ๆ มองหา SASE เพื่อนำมาใช้ในการจัดการเครือข่ายและบริการรักษาความปลอดภัย ตลอดจนพิจารณาแพลตฟอร์มที่จะเข้ามาช่วยปรับปรุงการดำเนินงานให้มีประสิทธิภาพมากยิ่งขึ้น จากการสำรวจพบว่า 72% ของผู้ตอบแบบสอบถามในไทยต้องการผู้จำหน่ายเพียงรายเดียวสำหรับความสามารถด้านการเชื่อมต่อและความปลอดภัย ในขณะที่ 52% กำลังอยู่ระหว่างการรวมเวนเดอร์ด้านความปลอดภัยเข้าด้วยกัน
นอกจากนี้ ผู้ตอบแบบสอบถามกว่า 68% ยังต้องการผู้ขายเพียงรายเดียวสำหรับบริการรักษาความปลอดภัยผ่านคลาวด์ และ SD-WAN โดยระบุถึงผลประโยชน์ต่าง ๆ ที่ได้รับ เช่น ช่องว่างด้านความปลอดภัยลดลง ประสิทธิภาพเครือข่ายดีขึ้น ความง่ายในการใช้งาน และการขยายขีดความสามารถในการทำงาน