
เจาะเทรนด์ภัยไซเบอร์ปี’66 “บลูบิค” แนะ 5 สิ่งที่องค์กรควรทำ
วิกฤตโควิด-19 ตลอด 3 ปีที่ผ่านมา เร่งกระบวนการทรานส์ฟอร์มองค์กรไปสู่ดิจิทัลให้รวดเร็วและแพร่หลายไปทุกส่วนของอุตสาหกรรม ส่งผลให้องค์กรต่าง ๆ เผชิญความท้าทาย หนึ่งในนั้นคือภัยคุกคามไซเบอร์ที่มาพร้อมกับเทคโนโลยี
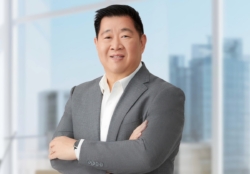
“พชร อารยะการกุล” ประธานเจ้าหน้าที่บริหาร บริษัท บลูบิค กรุ๊ป จำกัด (มหาชน) ที่ปรึกษาด้านดิจิทัลทรานส์ฟอร์เมชั่นครบวงจร กล่าวว่า ช่วงโควิด องค์กรจำนวนมากได้ย้ายการทำงานไปสู่ดิจิทัล ไม่ว่าจะด้วยความเต็มใจหรือโดนบังคับจากหลายเงื่อนไข
เมื่อคนในองค์กรใช้ และทำงานบนดิจิทัลมากขึ้นก็มีความเสี่ยงมากขึ้น ทำให้ไซเบอร์ซีเคียวริตี้กลายเป็นภารกิจหลักของผู้บริหาร
“บลูบิค ไททันส์ เป็นบริษัทในเครือที่ทำเรื่องนี้โดยเฉพาะ ใน 3 ปีข้างหน้าจะกลายเป็นกระแสหลัก สิ่งที่เราทำคือ เป็นที่ปรึกษาทางยุทธศาสตร์ด้านความปลอดภัยไซเบอร์ ทำงานกับผู้บริหารระดับสูงขององค์กรโดยตั้้งใจว่าปีนี้ ต้องเป็นผู้สร้างความตระหนักในเรื่องความปลอดภัยทางไซเบอร์ ส่วนเป้ารายได้จะเพิ่มจาก 40-60 ล้านบาทปีหน้า เป็น 100 ล้านบาทใน 3 ปี”
ด้าน “พลสุธี ธเนศนิรัตศัย” ผู้อำนวยการ บริษัท บลูบิค ไททันส์ จำกัด กล่าวถึงแนวโน้มการโจมตีทางไซเบอร์ในองค์กรขนาดใหญ่ว่า จะไม่ใช่แค่การโจมตีด้วยไวรัสเรียกค่าไถ่ (Ransomware หรือ Malware) แต่ต้องเสียค่าจ้างในการตรวจสอบและกู้คืนข้อมูล และหากกฎหมายคุ้มครองข้อมูลส่วนบุคคลมีการบังคับใช้เข้มงวด ก็จะต้องมีค่าใช้จ่ายทางแพ่งอีกมหาศาล
“ปีที่แล้ว ความเสียหายจากการโดนโจมตีทางไซเบอร์ทั่วโลกสูงกว่า 6 ล้านล้านเหรียญสหรัฐ และมีแนวโน้มเพิ่มเป็น 8 ล้านล้านเหรียญในปีหน้า ขณะที่ค่าใช้จ่ายในการปกป้องปีที่แล้วสูงถึง 1.72 แสนล้านเหรียญ จะเพิ่มเป็น 1.94 แสนล้านเหรียญในปี 2566”
และยังมีความเสี่ยงที่ทวีคูณขึ้นจากความสามารถในการโจมตีที่ไม่ต้องใช้ “แฮกเกอร์” จากการขายเครื่องมืออย่างง่ายสำหรับแฮกเกอร์ในตลาดมืด “แรนซัมแวร์” กลายเป็น as-a-services ทำให้อาชญากรรมไซเบอร์เพิ่มสูงขึ้น 12% ตั้งแต่ปี 2558 ส่งให้เบี้ยประกันทางดิจิทัลเพิ่มขึ้นถึง 22%
สำหรับความเสี่ยงภัยไซเบอร์ในปี 2565 คือ 1.ภัยคุกคามจากแรนซัมแวร์ที่ปัจจุบันมีเครื่องมือสำหรับแฮกเกอร์ 2.ภัยคุกคามจากซัพพลายเชนหรือบุคคลที่สาม เช่น ใช้คลาวด์ของกูเกิล แฮกเกอร์อาจโจมตีช่องว่างของจุดเชื่อมต่อระหว่างระบบขององค์กรกับกูเกิล 3.การละเมิดข้อมูลส่วนบุคคล จากการขโมยหรือหลอกลวงเพื่อเจาะระบบและนำข้อมูลส่วนตัวไปขายในตลาดมืด
“ฝ่ายไอทีขององค์กร มักโดนมองว่าเป็นพวกขายความกลัว เพราะความเสียหายยังไม่เกิดแต่ขอเงินซื้อของ เช่น องค์กรหนึ่งมีพนักงาน 2 หมื่นคน ก็จะซื้อแอนตี้ไวรัสกว่า 20 ล้านบาท ต่อมาโดนโจมตี 2 ครั้งใน 4 เดือน ต้องจ้างผู้เชี่ยวชาญเข้าไปตรวจสอบหาที่มาที่ไป ความเสียหายจึงต้องได้รับคำปรึกษา และวางกลยุทธ์ด้านความปลอดภัย”
ทั้งแนะนำสิ่งที่องค์กรควรทำ คือ 1.ทำให้ “ไซเบอร์ซีเคียรริตี้” เป็นปัญหา และความเสี่ยงทางธุรกิจ ไม่ใช่แค่ปัญหาของฝ่ายไอที จึงต้องมีมาตรการจัดการความเสี่ยง 2.ผู้บริหารระดับบนต้องสนับสนุนและตระหนัก มีนโยบายและยุทธศาสตร์ทางไซเบอร์วางแผนต่อเนื่อง
เพื่อให้เกิดวัฒนธรรมองค์กรในการระวังภัยไซเบอร์ และ 3.ผู้บริหารระดับบนควรกำกับดูแลสถานะความมั่นคงปลอดภัยทางไซเบอร์อย่างใกล้ชิด มีการสอบทานรายงานการปฏิบัติการด้านความเสี่ยง แนวทางการบริหารจัดการ สถานะความมั่นคงปลอดภัยทางไซเบอร์ และแผนกลยุทธ์เพื่อการยกระดับมาตรฐาน
4.กำกับดูแลให้เป็นไปตามข้อบังคับทางกฎหมายด้านความมั่นคงปลอดภัยทางไซเบอร์ และที่เกี่ยวข้อง นำมาใช้เป็นเกณฑ์ขั้นต้นในการปรับปรุงมาตรฐานด้านความมั่นคงปลอดภัยขององค์กร
5.ให้ความสำคัญกับเรื่องพื้นฐาน เช่น การจัดการทะเบียนสินทรัพย์สารสนเทศที่ถูกต้องและครบถ้วน การพิสูจน์ตัวตนแบบหลายชั้น ความมั่นคงปลอดภัยข้อมูล การอัพเดตระบบเพื่อปิดช่องโหว่ เป็นต้น