

เอกชนขอมีส่วนร่วมออกกม.ลูก จับตาตั้งบอร์ดไซเบอร์-คุ้มครองข้อมูล
ผู้เชี่ยวชาญ-เอกชนประสานเสียง กม.ไซเบอร์จำเป็นต้องมี ชี้เวอร์ชั่นล่าสุดปรับปรุงดีขึ้น แต่ “คุ้มครองข้อมูล” ยังน่าห่วง เหตุเป็นเรื่องใหม่และเนื้อหาซับซ้อน แนะสังคมจับตาตั้งกรรมการ-สำนักงานใหม่ให้โปร่งใส
การประชุมสภานิติบัญญัติแห่งชาติ (สนช.) เมื่อ 26 ก.พ.ที่ผ่านมา มีวาระการพิจารณาร่าง พ.ร.บ.ความมั่นคงปลอดภัยทางไซเบอร์ และร่าง พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคล ที่กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอี) เป็นผู้เสนอ โดยจะมีผลบังคับใช้ทันที หาก สนช.เห็นชอบ และประกาศลงราชกิจจานุเบกษา
นายสุธี ทวิรัตน์ กรรมการสมาคมความมั่นคงปลอดภัยระบบสารสนเทศ (TISA) เปิดเผยกับ “ประชาชาติธุรกิจ” ว่า ร่างล่าสุดของ 2 พ.ร.บ.ถือว่าปรับปรุงได้ดีขึ้นระดับหนึ่ง โดยเฉพาะการรวบอำนาจเบ็ดเสร็จของเลขาธิการและสำนักงานใหม่ที่จะตั้งขึ้น
“แต่กฎหมายคุ้มครองข้อมูลส่วนบุคคล ยังไม่ถึงระดับมาตรฐานของ GDPR (กฎหมายคุ้มครองข้อมูลของสหภาพยุโรป) แต่มี ดีกว่าไม่มี และยังเป็นแค่กรอบ ต้องมีกฎหมายลูกระบุขั้นตอนปฏิบัติ ซึ่งยังไม่มีรายละเอียดให้เห็น”
ที่ต้องจับตาจากนี้คือการตั้งสำนักงานใหม่ตาม พ.ร.บ.ทั้ง 2 ฉบับ ซึ่งตามบทเฉพาะกาลให้สำนักงานปลัดกระทรวงดีอีเป็นผู้ดำเนินการและปฏิบัติงานตามกฎหมายทั้ง 2 ฉบับไปพลางก่อน รวมถึงแต่งตั้งกรรมการในบอร์ดชุดต่าง ๆ ใครกำกับ CII-มาตรฐานขั้นต่ำ
ที่สำคัญสุดคือตามกรอบของร่าง พ.ร.บ.ไซเบอร์ซีเคียวริตี้ จะวางกลไกการกำกับดูแลหน่วยงานโครงสร้างพื้นฐานทางสารสนเทศ (CII) 8 ด้านที่สำคัญ โดยผ่านองค์กรกำกับดูแลของแต่ละอุตสาหกรรม ได้แก่ ความมั่นคงของรัฐ บริการภาครัฐที่สำคัญ การเงินการธนาคาร ด้านเทคโนโลยีสารสนเทศและโทรคมนาคม การขนส่งและโลจิสติกส์ พลังงานและสาธารณูปโภค สาธารณสุข และด้านอื่น ๆ ตามที่บอร์ดกำหนด เพื่อให้หน่วยงานที่ถูกกำหนดให้เป็น CII ต้องปฏิบัติตามมาตรฐานความมั่นคงปลอดภัยที่กำหนด
“ปัญหาคือองค์กรกำกับ CII มีศักยภาพพอจะดูแล CII ได้หรือไม่ เห็นมีแต่ธนาคารแห่งประเทศไทยที่ดูแลสถาบันการเงินที่เข้มแข็งสุด แต่ด้านอื่น ๆยังไม่เห็นหน่วยงานเจ้าภาพ อย่างด้านสาธารณสุขจะเป็นใคร โลจิสติกส์จะเป็นใคร ไม่ให้เกิดปัญหาในการปฏิบัติ”
นิยาม “วิกฤต” ต้องชี้เฉพาะกรณี
พ.ต.อ.ญาณพล ยั่งยืน อดีตตำรวจไซเบอร์ยุคบุกเบิก และปัจจุบันเป็นผู้ทรงคุณวุฒิด้านการป้องกันและปราบปรามอาชญากรรมทางไอซีที ของคณะกรรมการเตรียมการด้านการรักษาความมั่นคงปลอดภัยทางไซเบอร์แห่งชาติ ซึ่งก่อนหน้านี้ได้คัดค้าน 2 ร่างกฎหมาย กล่าวว่า กฎหมายไซเบอร์ซีเคียวริตี้แก้ไขได้ดีขึ้น ตัดการรวบอำนาจของเลขาธิการและดึงอำนาจศาลในการออกคำสั่งเข้าตรวจค้นสถานที่และยึด-อายัดอุปกรณ์ ที่สำคัญคือแก้นิยามที่ไม่เปิดช่องให้ตีความไปกำกับเรื่องคอนเทนต์
ส่วนกรณีที่เปิดช่องให้สภาความมั่นคงแห่งชาติเข้ามาควบคุมสถานการณ์ระดับวิกฤตได้นั้น มองว่ายังจำเป็นในบางกรณี
“ตามนิยาม ไม่ใช่ทุกเรื่องจะลากเป็นภาวะวิกฤต ไม่ต้องใช้คำสั่งศาลได้ทั้งหมด แต่ต้องมีบอร์ดรับรองว่า เป็นเหตุวิกฤตจริง ๆ ซึ่งการมีกฎหมายจะบังคับให้ CII ซึ่งสำคัญกับระบบเศรษฐกิจ และการใช้ชีวิตของประชาชน ต้องลงทุนด้านไซเบอร์ให้ระบบมั่นคงปลอดภัยขึ้น”
ห่วง กม.ข้อมูลส่วนบุคคล
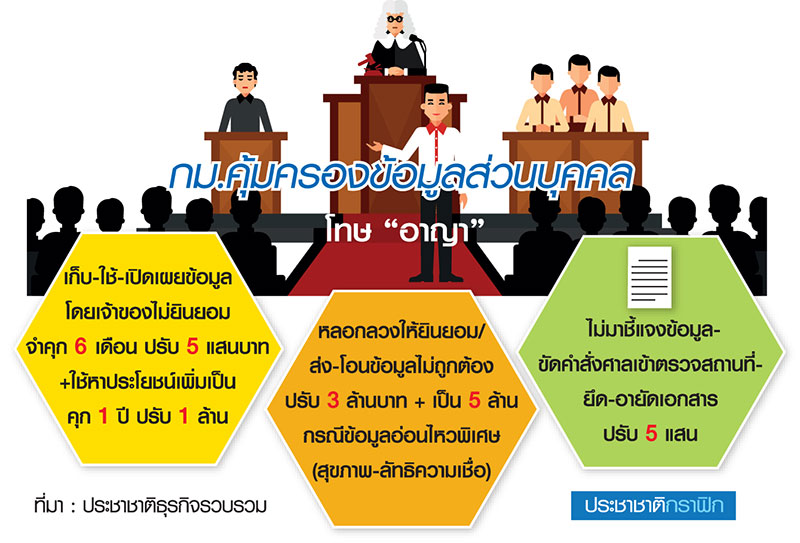
แต่ที่น่ากังวลคือกฎหมายคุ้มครองข้อมูลส่วนบุคคล ที่ยังมีความสับสนซับซ้อนในหลายมาตรการ ทั้งยังเป็นเรื่องใหม่ในสังคมไทย จึงอาจจะมีปัญหาในการบังคับใช้
“ผู้ยกร่างเจตนาดี แต่ยกร่างแบบหัวมังกุท้ายมังกร มุ่งแต่จะให้ผ่านเกณฑ์ GDPR แต่ไม่ได้มุ่งไปที่วัตถุประสงค์หลักจริง ๆ ที่ควรจะทำคือการคุ้มครองข้อมูลส่วนบุคคล และการเข้าใจว่าทางสหภาพยุโรปปูพื้นฐานเรื่องนี้มานานแล้ว แต่ไทยเพิ่งจะเริ่ม ทั้งหน่วยงานรัฐ-เอกชน ยังไม่เข้าใจว่าอะไรควรปิด-ควรเปิด ฉะนั้นถ้าประกาศใช้แล้วต้องทำให้ผู้ที่เกี่ยวข้องในกระบวนการทั้งหมดมีความรู้ความเข้าใจจริง ๆ ไม่เช่นนั้นจะไปต่อไม่ได้”
อีกส่วนที่สำคัญคือ ในการตั้ง 2 หน่วยงานใหม่ สำนักงานปลัดกระทรวงดีอีต้องไม่ผูกขาดอำนาจไว้คนเดียว ต้องเปิดโอกาสให้มีผู้เชี่ยวชาญหลาย ๆ ฝ่ายเข้าร่วมทำงาน
เปิดให้มีส่วนร่วมออก กม.ลูก
นางมรกต กุลธรรมโยธิน กรรมการผู้จัดการ บมจ.อินเทอร์เน็ตประเทศไทย (INET) เปิดเผยกับ “ประชาชาติธุรกิจ” ว่า ในส่วนของผู้ให้บริการอินเทอร์เน็ต (ISP) จะมุ่งโฟกัสที่กฎหมายไซเบอร์ซีเคียวริตี้เป็นหลัก เพราะเป็นบริการที่เน้นให้ลูกค้าเชื่อมต่อเพื่อส่งผ่านข้อมูล แต่ไม่ได้เข้าไปยุ่งเกี่ยวกับข้อมูลใด ๆ ของลูกค้า ทั้งได้ปฏิบัติตามมาตรฐาน ISO 27018 ซึ่งเป็นมาตรฐานสากลด้านการคุ้มครองข้อมูลส่วนบุคคลบนคลาวด์อยู่แล้ว
“กม.ไซเบอร์ล่าสุดถือว่าสบายใจขึ้น เพราะดึงอำนาจศาลเข้ามาถ่วงดุล และชัดเจนเกี่ยวกับนิยามของทรัพย์สินสารสนเทศ ที่ไม่เกี่ยวกับคอนเทนต์แน่ ๆ แต่ พ.ร.บ.ยังเป็นแค่คอนเซ็ปต์ ยังต้องรอดูกฎหมายลูก ว่าจะประกาศรายละเอียดและระบุว่าหน่วยงานใดมีหน้าที่เป็น CII บ้าง ซึ่งหากมีการรับฟังความเห็นจากผู้ประกอบการและอุตสาหกรรม ก็จะได้กฎหมายลูกที่ทำงานได้จริง”
ในส่วนของ ISP ยังไม่สามารถประเมินได้ว่าต้องมีการลงทุนเพิ่มมากน้อยเพียงใด เพราะต้องรอดูมาตรฐานตามกฎหมายลูก แต่ปกติลงทุนด้านไซเบอร์ซีเคียวริตี้อย่างต่อเนื่องอยู่แล้ว
ที่น่าเป็นห่วงคือ หน่วยงานที่เป็นผู้ให้บริการพื้นฐานสำคัญ แต่ไม่เคยตระหนักถึงการลงทุนระบบเป็นต้นทุนสำคัญธุรกิจยุคนี้
ด้านนายรุ่งเรือง สุขเกิดกิจพิบูลย์ ประธานกรรมการผู้บริหาร บริษัท เซ็นทรัล เจดี ฟินเทค โฮลดิ้ง จำกัด ผู้ให้บริการ “Dolfin Wallet” บริษัทลูกของเซ็นทรัลกรุ๊ปและ JD.com กล่าวว่า ธุรกิจในยุคปัจจุบันต้องให้ความสำคัญกับการดูแลระบบไซเบอร์ซีเคียวริตี้และการคุ้มครองข้อมูลส่วนบุคคลของลูกค้า เพื่อให้เกิดความเชื่อมั่นในการใช้งาน ซึ่งปัจจุบันบริษัทได้ปฏิบัติตามมาตรฐานสากลเทียบเท่ากับธนาคารและเป็นไปตามข้อกำหนดของธนาคารแห่งประเทศไทย
“หาก 2 กฎหมายใหม่ประกาศใช้ ทางบริษัทก็ต้องปฏิบัติให้ได้ตามมาตรฐานที่กำหนด และถึงไม่มีกฎหมายก็ถือว่าเป็นต้นทุนปกติที่บริษัทให้ความสำคัญมาตลอด เพื่อสร้างความเชื่อมั่นให้ลูกค้า เพราะหากเกิดข้อผิดพลาด ความเสียหายต่อ goodwill ของบริษัทซึ่งจะมีมูลค่ามหาศาลกว่าเงินลงทุนที่ใช้”
ขณะเดียวกันอยากให้ภาครัฐให้การสนับสนุนด้วยการโปรโมตผู้ที่ปฏิบัติผ่านเกณฑ์มาตรฐานซึ่งจะมีส่วนสำคัญในการจูงใจให้เอกชนลงทุน และสร้างความเชื่อมั่นต่อโครงสร้างพื้นฐานของประเทศ รวมถึงสร้างความมั่นใจให้ผู้บริโภคเข้ามาใช้บริการด้วย