FBI ตามล่า 8 ปี แฮกกอร์เกาหลีเหนือ ปล้นธนาคาร-ปล่อยไวรัส 150 ประเทศ
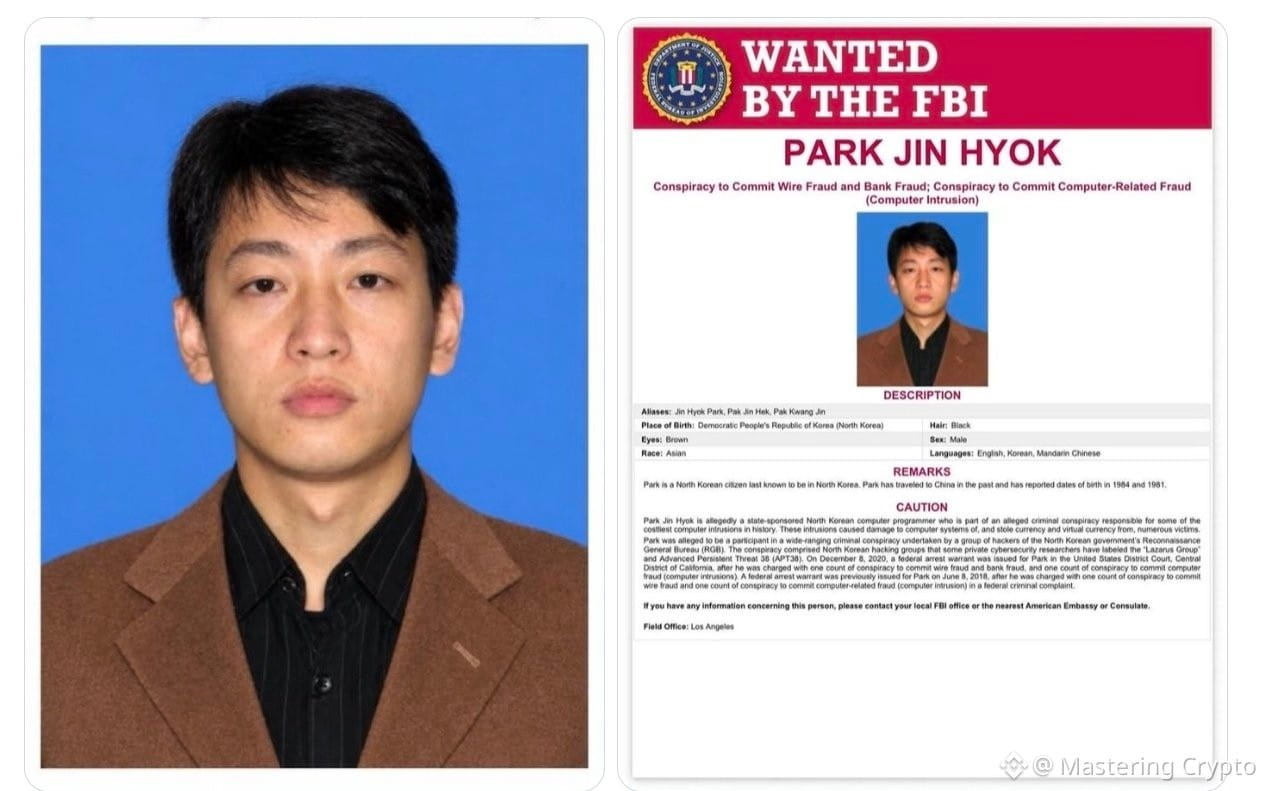
เปิดประวัติ ‘พัค จินฮยอก’ แฮกเกอร์เกาหลีเหนือที่ FBI ตามล่า พัวพันโจรกรรมธนาคาร-ปล่อยไวรัสโจมตี 150 ประเทศ
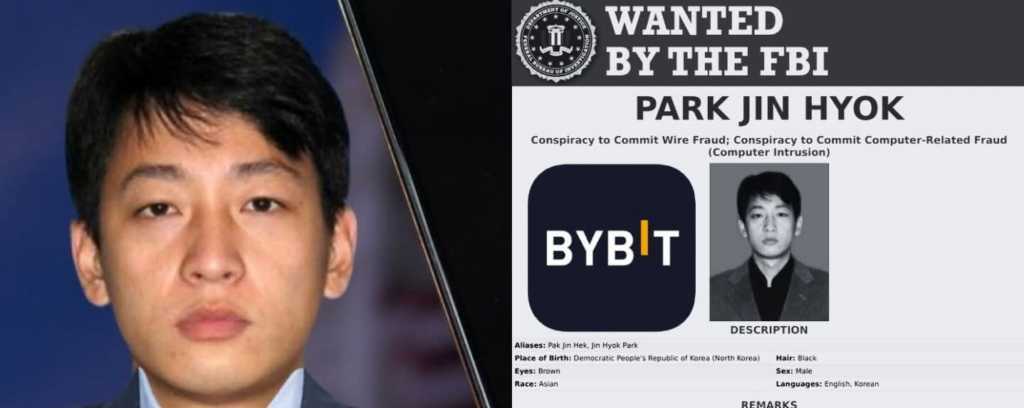
Mastering Crypto จาก Binance รายงานว่า พัค จินฮยอก โปรแกรมเมอร์ชาวเกาหลีเหนือ ผู้ต้องหาคดีอาชญากรรมไซเบอร์ระดับโลก ที่สหรัฐกล่าวหาว่ามีส่วนเกี่ยวข้องกับการเจาะระบบ Sony Pictures การโจรกรรมเงิน 81 ล้านดอลลาร์ หรือประมาณ 2.74 พันล้านบาท จากธนาคารกลางบังกลาเทศ รวมถึงการแพร่ระบาดของมัลแวร์ WannaCry ที่กระทบคอมพิวเตอร์หลายแสนเครื่องทั่วโลก ก่อนตกเป็นผู้ต้องสงสัยอันดับ 1 ที่ขโมยเงินคริปโทเคอร์เรนซีมูลค่ากว่า 1.3 พันล้านดอลลาร์ หรือประมาณ 4.4 หมื่นล้านบาท
พัค จินฮยอก มีอีกชื่อที่ใช้ในวงการว่า Pak Jin Hek ถูกสำนักงานสอบสวนกลางสหรัฐ (FBI) ขึ้นบัญชีบุคคลที่ต้องการตัวในคดีอาชญากรรมไซเบอร์ หลังทางการสหรัฐกล่าวหาว่า เขามีส่วนร่วมกับเครือข่ายแฮกเกอร์ที่อยู่เบื้องหลังการโจมตีระบบคอมพิวเตอร์ครั้งใหญ่หลายเหตุการณ์
ตั้งแต่การขโมยข้อมูลบริษัทภาพยนตร์ การโจรกรรมเงินจากธนาคาร ไปจนถึงการแพร่กระจายมัลแวร์เรียกค่าไถ่ที่สร้างความเสียหายทั่วโลก
เมื่อวันที่ 6 กันยายน 2018 กระทรวงยุติธรรมสหรัฐเผยข้อกล่าวหาครั้งแรก ระบุว่าเขาทำงานให้กับ Chosun Expo Joint Venture บริษัทที่มีความเชื่อมโยงกับรัฐบาลเกาหลีเหนือ และเป็นสมาชิกของเครือข่ายแฮกเกอร์ที่นักวิจัยด้านความปลอดภัยไซเบอร์เรียกว่า Lazarus Group
ต่อมาเมื่อวันที่ 17 กุมภาพันธ์ 2021 กระทรวงยุติธรรมสหรัฐเปิดเผยคำฟ้องเพิ่มเติม โดยระบุชื่อพัคร่วมกับโปรแกรมเมอร์ชาวเกาหลีเหนืออีก 2 คน ได้แก่ จอน ชางฮยอก (Jon Chang Hyok) และคิม อิล (Kim Il) ว่าเป็นสมาชิกหน่วยงานภายใต้ Reconnaissance General Bureau (RGB) หรือหน่วยข่าวกรองทางทหารของเกาหลีเหนือ
ข่ายของชาย 3 คนดังกล่าว ปฏิบัติการโจมตีทางไซเบอร์เพื่อทำลายระบบคอมพิวเตอร์ ขโมยข้อมูล และแสวงหาผลประโยชน์ทางการเงิน โดยมีเป้าหมายทั้งสถาบันการเงิน บริษัทเอกชน และหน่วยงานในหลายประเทศ รวมถึงสินทรัพย์ดิจิทัล รวมมูลค่ามากกว่า 1.3 พันล้านดอลลาร์สหรัฐ
เจาะระบบ Sony Pictures ขโมยข้อมูลลับบริษัทภาพยนตร์
หนึ่งในเหตุการณ์ที่ทำให้เครือข่ายแฮกเกอร์เกาหลีเหนือได้รับความสนใจจากทั่วโลกเกิดขึ้นเมื่อเดือนพฤศจิกายน 2014 เมื่อบริษัท Sony Pictures Entertainment ในสหรัฐถูกโจมตีทางไซเบอร์ครั้งใหญ่
ผู้โจมตีสามารถเข้าถึงเครือข่ายคอมพิวเตอร์ของบริษัท ก่อนขโมยข้อมูลภายในจำนวนมาก ทั้งอีเมล เอกสารธุรกิจ ข้อมูลส่วนบุคคลของพนักงาน และภาพยนตร์ที่ยังไม่ได้ออกฉาย
ข้อมูลบางส่วนถูกนำออกมาเผยแพร่ต่อสาธารณะ ขณะที่ระบบคอมพิวเตอร์ของบริษัทจำนวนมากได้รับความเสียหาย ส่งผลกระทบต่อการดำเนินธุรกิจและชื่อเสียงของบริษัท
กระทรวงยุติธรรมสหรัฐระบุว่า ต้นเหตุเกิดจากภาพยนตร์เรื่อง The Interview ซึ่งมีเนื้อหาเกี่ยวกับแผนลอบสังหารผู้นำเกาหลีเหนือ โดยผู้สอบสวนเชื่อว่าการโจมตีมีแรงจูงใจในการตอบโต้บริษัทผู้ผลิตภาพยนตร์
เจ้าหน้าที่สหรัฐยังพบว่าเครือข่ายเดียวกันพยายามโจมตีองค์กรอื่นในอุตสาหกรรมบันเทิง รวมถึงบริษัทที่เกี่ยวข้องกับการผลิตและจัดฉายภาพยนตร์
โจรกรรมธนาคารกลางบังกลาเทศ 81 ล้านดอลลาร์
ต่อมาในเดือนกุมภาพันธ์ 2016 เกิดเหตุโจรกรรมทางไซเบอร์อีกครั้ง ครั้งนี้ระบบการเงินถูกโจมตี เมื่อธนาคารกลางบังกลาเทศ (Bangladesh Bank) ถูกเจาะระบบเพื่อส่งคำสั่งโอนเงินระหว่างประเทศโดยไม่ได้รับอนุญาต
ผู้ก่อเหตุพยายามโอนเงินจากบัญชีของธนาคารกลางบังกลาเทศที่ธนาคารกลางสหรัฐ สาขานิวยอร์ก (Federal Reserve Bank of New York) โดยใช้ข้อความคำสั่งโอนเงินปลอมผ่านระบบ SWIFT ซึ่งเป็นเครือข่ายสื่อสารทางการเงินที่ธนาคารทั่วโลกใช้ในการทำธุรกรรมระหว่างประเทศ
ผู้โจมตีพยายามขโมยเงินเกือบ 1 พันล้านดอลลาร์สหรัฐ หรือประมาณ 3.38 หมื่นล้านบาท แต่มีเงินถูกโอนออกไปสำเร็จประมาณ 81 ล้านดอลลาร์ หรือราว 2,600 ล้านบาท
เงินดังกล่าวถูกโอนไปยังบัญชีในต่างประเทศ ก่อนเข้าสู่กระบวนการเคลื่อนย้ายเงินผ่านเครือข่ายที่เกี่ยวข้อง
กระทรวงยุติธรรมสหรัฐระบุว่า เครือข่ายแฮกเกอร์ใช้วิธีส่งอีเมลหลอกลวงแบบเจาะจงเป้าหมาย หรือ Spear Phishing เพื่อเข้าถึงระบบคอมพิวเตอร์ของธนาคาร จากนั้นจึงใช้ช่องทางที่เชื่อมต่อกับระบบ SWIFT ส่งคำสั่งโอนเงินที่ไม่ได้รับอนุญาต
นอกจากนี้ ทางการสหรัฐยังกล่าวหาว่าเครือข่ายเดียวกันพยายามโจมตีธนาคารในหลายประเทศ รวมถึงเวียดนาม ไต้หวัน เม็กซิโก และมอลตา โดยใช้วิธีการลักษณะใกล้เคียงกัน
คดีดังกล่าวเป็นตัวอย่างสำคัญของความเสี่ยงที่เกิดจากการเจาะระบบภายในสถาบันการเงิน แม้ระบบสื่อสารการโอนเงินระหว่างประเทศจะมีมาตรการรักษาความปลอดภัยก็ตาม Department of Justice
WannaCry มัลแวร์เรียกค่าไถ่โจมตีทั่วโลก
เดือนพฤษภาคม 2017 โลกเผชิญการแพร่ระบาดของมัลแวร์เรียกค่าไถ่ WannaCry ซึ่งส่งผลกระทบต่อคอมพิวเตอร์หลายแสนเครื่องในกว่า 150 ประเทศ
มัลแวร์นี้ใช้ประโยชน์จากช่องโหว่ของระบบปฏิบัติการ Windows เพื่อแพร่กระจายไปยังคอมพิวเตอร์เครื่องอื่น ก่อนเข้ารหัสไฟล์และเรียกร้องให้ผู้ใช้งานจ่ายเงินค่าไถ่เป็นบิตคอยน์เพื่อแลกกับการกู้คืนข้อมูล
สร้างความเสียหายต่อองค์กรจำนวนมาก ทั้งโรงพยาบาล บริษัทเอกชน หน่วยงานภาครัฐ และระบบบริการสาธารณะ
หนึ่งในหน่วยงานที่ได้รับผลกระทบอย่างหนักคือระบบบริการสุขภาพแห่งชาติของอังกฤษ (NHS) ซึ่งต้องยกเลิกหรือเลื่อนการให้บริการทางการแพทย์บางส่วน เนื่องจากไม่สามารถเข้าถึงระบบคอมพิวเตอร์และข้อมูลที่จำเป็นต่อการทำงานได้ตามปกติ
กระทรวงยุติธรรมสหรัฐกล่าวหาว่าเครือข่ายที่พัคมีส่วนเกี่ยวข้องเป็นผู้พัฒนามัลแวร์ที่ใช้ในการโจมตี WannaCry โดยเจ้าหน้าที่สอบสวนพบความเชื่อมโยงระหว่างเครื่องมือและวิธีการโจมตีในหลายคดี
การแพร่ระบาดของ WannaCry ทำให้ภัยคุกคามจากมัลแวร์เรียกค่าไถ่กลายเป็นประเด็นด้านความมั่นคงทางไซเบอร์ที่รัฐบาลและภาคธุรกิจทั่วโลกต้องให้ความสำคัญ เนื่องจากผลกระทบไม่ได้จำกัดอยู่เฉพาะข้อมูลหรือทรัพย์สินขององค์กร แต่สามารถกระทบต่อบริการที่ประชาชนจำเป็นต้องใช้ในชีวิตประจำวันได้ด้วย
โจมตีตลาดคริปโทเคอร์เรนซี
นอกจากการโจมตีธนาคารและบริษัทเอกชนแล้ว การสอบสวนของสหรัฐยังพบว่าเครือข่ายแฮกเกอร์เกาหลีเหนือขยายเป้าไปยังธุรกิจคริปโทเคอร์เรนซีและผู้ให้บริการสินทรัพย์ดิจิทัล
กระทรวงยุติธรรมสหรัฐเผยเมื่อเดือนกุมภาพันธ์ 2021 ว่า เครือข่ายดังกล่าวถูกกล่าวหาว่าพัฒนาแอปพลิเคชันเกี่ยวกับคริปโทเคอร์เรนซีที่แฝงมัลแวร์ เพื่อหลอกให้เหยื่อดาวน์โหลดและติดตั้ง ก่อนใช้ช่องทางดังกล่าวเข้าถึงระบบและขโมยสินทรัพย์ดิจิทัล
ปฏิบัติการนี้ รวมถึงการพยายามโจรกรรมเงินจากธนาคารหลายแห่งระหว่างปี 2015-2019 ซึ่งมีมูลค่าความพยายามขโมยเงินรวมมากกว่า 1.2 พันล้านดอลลาร์สหรัฐ หรือประมาณ 4.06 หมื่นล้านบาท
ทางการสหรัฐระบุว่า เครือข่ายแฮกเกอร์ไม่ได้ใช้วิธีการโจมตีรูปแบบเดียว แต่ปรับเปลี่ยนเครื่องมือตามเป้าหมาย ตั้งแต่การส่งอีเมลหลอกลวง การติดตั้งมัลแวร์ การเข้าถึงระบบธนาคารโดยไม่ได้รับอนุญาต ไปจนถึงการสร้างซอฟต์แวร์สินทรัพย์ดิจิทัลที่มีช่องทางลับสำหรับเข้าถึงข้อมูล
ในปี 2021 เจ้าหน้าที่สหรัฐยังได้รับหมายศาลเพื่อยึดคริปโทเคอร์เรนซีที่เกี่ยวข้องกับคดีจากแพลตฟอร์มซื้อขายสินทรัพย์ดิจิทัล 2 แห่ง รวมมูลค่าประมาณ 1.9 ล้านดอลลาร์สหรัฐ เพื่อนำกลับคืนให้ผู้เสียหาย
อย่างไรก็ตาม การดำเนินคดีดังกล่าวเป็นการกล่าวหาผู้ต้องหา 3 คนและเครือข่ายที่เกี่ยวข้อง ไม่ได้หมายความว่าพัคเป็นผู้ลงมือโจมตีหรือควบคุมทุกปฏิบัติการด้วยตนเอง Department of Justice
สหรัฐกล่าวหาแฮกเกอร์เกาหลีเหนือหารายได้สนับสนุนรัฐบาล
การสอบสวนของสหรัฐระบุว่า ปฏิบัติการไซเบอร์ของเครือข่ายดังกล่าวมีวัตถุประสงค์หลายด้าน ทั้งการขโมยเงิน การรวบรวมข้อมูลข่าวกรอง และการโจมตีองค์กรที่ถูกมองว่ากระทบต่อผลประโยชน์ของรัฐบาลเกาหลีเหนือ
กระทรวงยุติธรรมสหรัฐกล่าวหาว่าเครือข่ายแฮกเกอร์เหล่านี้มีความเชื่อมโยงกับหน่วยข่าวกรองทางทหาร RGB ซึ่งมีหน่วยปฏิบัติการที่นักวิจัยด้านความปลอดภัยไซเบอร์เรียกว่า Lazarus Group และ APT38
เจ้าหน้าที่สหรัฐมองว่าการโจรกรรมเงินผ่านระบบไซเบอร์เป็นหนึ่งในช่องทางที่รัฐบาลเกาหลีเหนือสามารถใช้แสวงหารายได้จากต่างประเทศ แม้จะเผชิญมาตรการคว่ำบาตรทางเศรษฐกิจ
สหรัฐยังกล่าวหาว่ารายได้จากกิจกรรมผิดกฎหมายเหล่านี้อาจถูกนำไปสนับสนุนกิจกรรมของรัฐบาลเกาหลีเหนือ รวมถึงโครงการด้านอาวุธ อย่างไรก็ตาม การระบุเส้นทางการเงินจากปฏิบัติการแต่ละครั้งไปยังโครงการอาวุธโดยตรงจำเป็นต้องมีหลักฐานเพิ่มเติม
ข้อกล่าวหาดังกล่าวทำให้ภัยคุกคามจากแฮกเกอร์เกาหลีเหนือไม่ได้เป็นเพียงปัญหาอาชญากรรมทางคอมพิวเตอร์ แต่ยังเกี่ยวข้องกับความมั่นคงระหว่างประเทศและการบังคับใช้มาตรการคว่ำบาตรด้วย Department of Justice
FBI ออกหมายจับ แต่ยังนำตัวมาดำเนินคดีไม่ได้
ข้อมูลบนเว็บไซต์ของสำนักงานสอบสวนกลางสหรัฐระบุว่า พัค จินฮยอก เป็นบุคคลที่ทางการสหรัฐต้องการตัวในข้อหาสมคบคิดฉ้อโกงทางการเงินและกระทำความผิดเกี่ยวกับการเข้าถึงระบบคอมพิวเตอร์โดยไม่ได้รับอนุญาต
พัคถูกออกหมายจับครั้งแรกเมื่อวันที่ 8 มิถุนายน 2018 ก่อนมีหมายจับเพิ่มเติมเมื่อวันที่ 8 ธันวาคม 2020 หลังการสอบสวนขยายไปถึงเครือข่ายอาชญากรรมไซเบอร์ที่มีเป้าหมายในหลายประเทศ
FBI ระบุว่า พัคเป็นพลเมืองเกาหลีเหนือ เคยเดินทางไปประเทศจีน และมีข้อมูลล่าสุดที่ทราบว่าอยู่ในเกาหลีเหนือ
แม้สหรัฐจะเปิดเผยชื่อและข้อมูลของผู้ต้องหา รวมถึงออกหมายจับอย่างเป็นทางการ แต่การนำตัวผู้ต้องหามาดำเนินคดียังมีข้อจำกัด เนื่องจากผู้ต้องหาอยู่ต่างประเทศ และสหรัฐไม่มีช่องทางความร่วมมือด้านการส่งผู้ร้ายข้ามแดนกับเกาหลีเหนือในลักษณะที่จะทำให้สามารถนำตัวมาขึ้นศาลได้โดยง่าย
ทั้งนี้ พัคยังมีสถานะเป็นผู้ต้องหาตามข้อมูลของ FBI ไม่ใช่ผู้ที่ถูกศาลตัดสินว่ามีความผิดแล้ว ข้อกล่าวหาทั้งหมดจึงต้องพิจารณาภายใต้หลักสันนิษฐานไว้ก่อนว่าผู้ต้องหาเป็นผู้บริสุทธิ์จนกว่าจะมีคำพิพากษาถึงที่สุด
สำหรับภาคธุรกิจ คดีดังกล่าวแสดงให้เห็นถึงความเสียหายที่อาจเกิดขึ้นเมื่อผู้โจมตีสามารถเข้าถึงระบบคอมพิวเตอร์ขององค์กรได้สำเร็จ โดยเฉพาะธุรกิจที่เกี่ยวข้องกับข้อมูลส่วนบุคคล ธุรกรรมทางการเงิน และสินทรัพย์ดิจิทัล ซึ่งอาจเผชิญทั้งความเสียหายทางการเงิน การหยุดชะงักของบริการ และการรั่วไหลของข้อมูลสำคัญ FBI