
ปลัดกระทรวงดิจิทัลแจงชัดๆ ทุกข้อสงสัย ย้ำ “กม.ไซเบอร์” กำกับระบบสำคัญ ไม่มอนิเตอร์ประชาชน
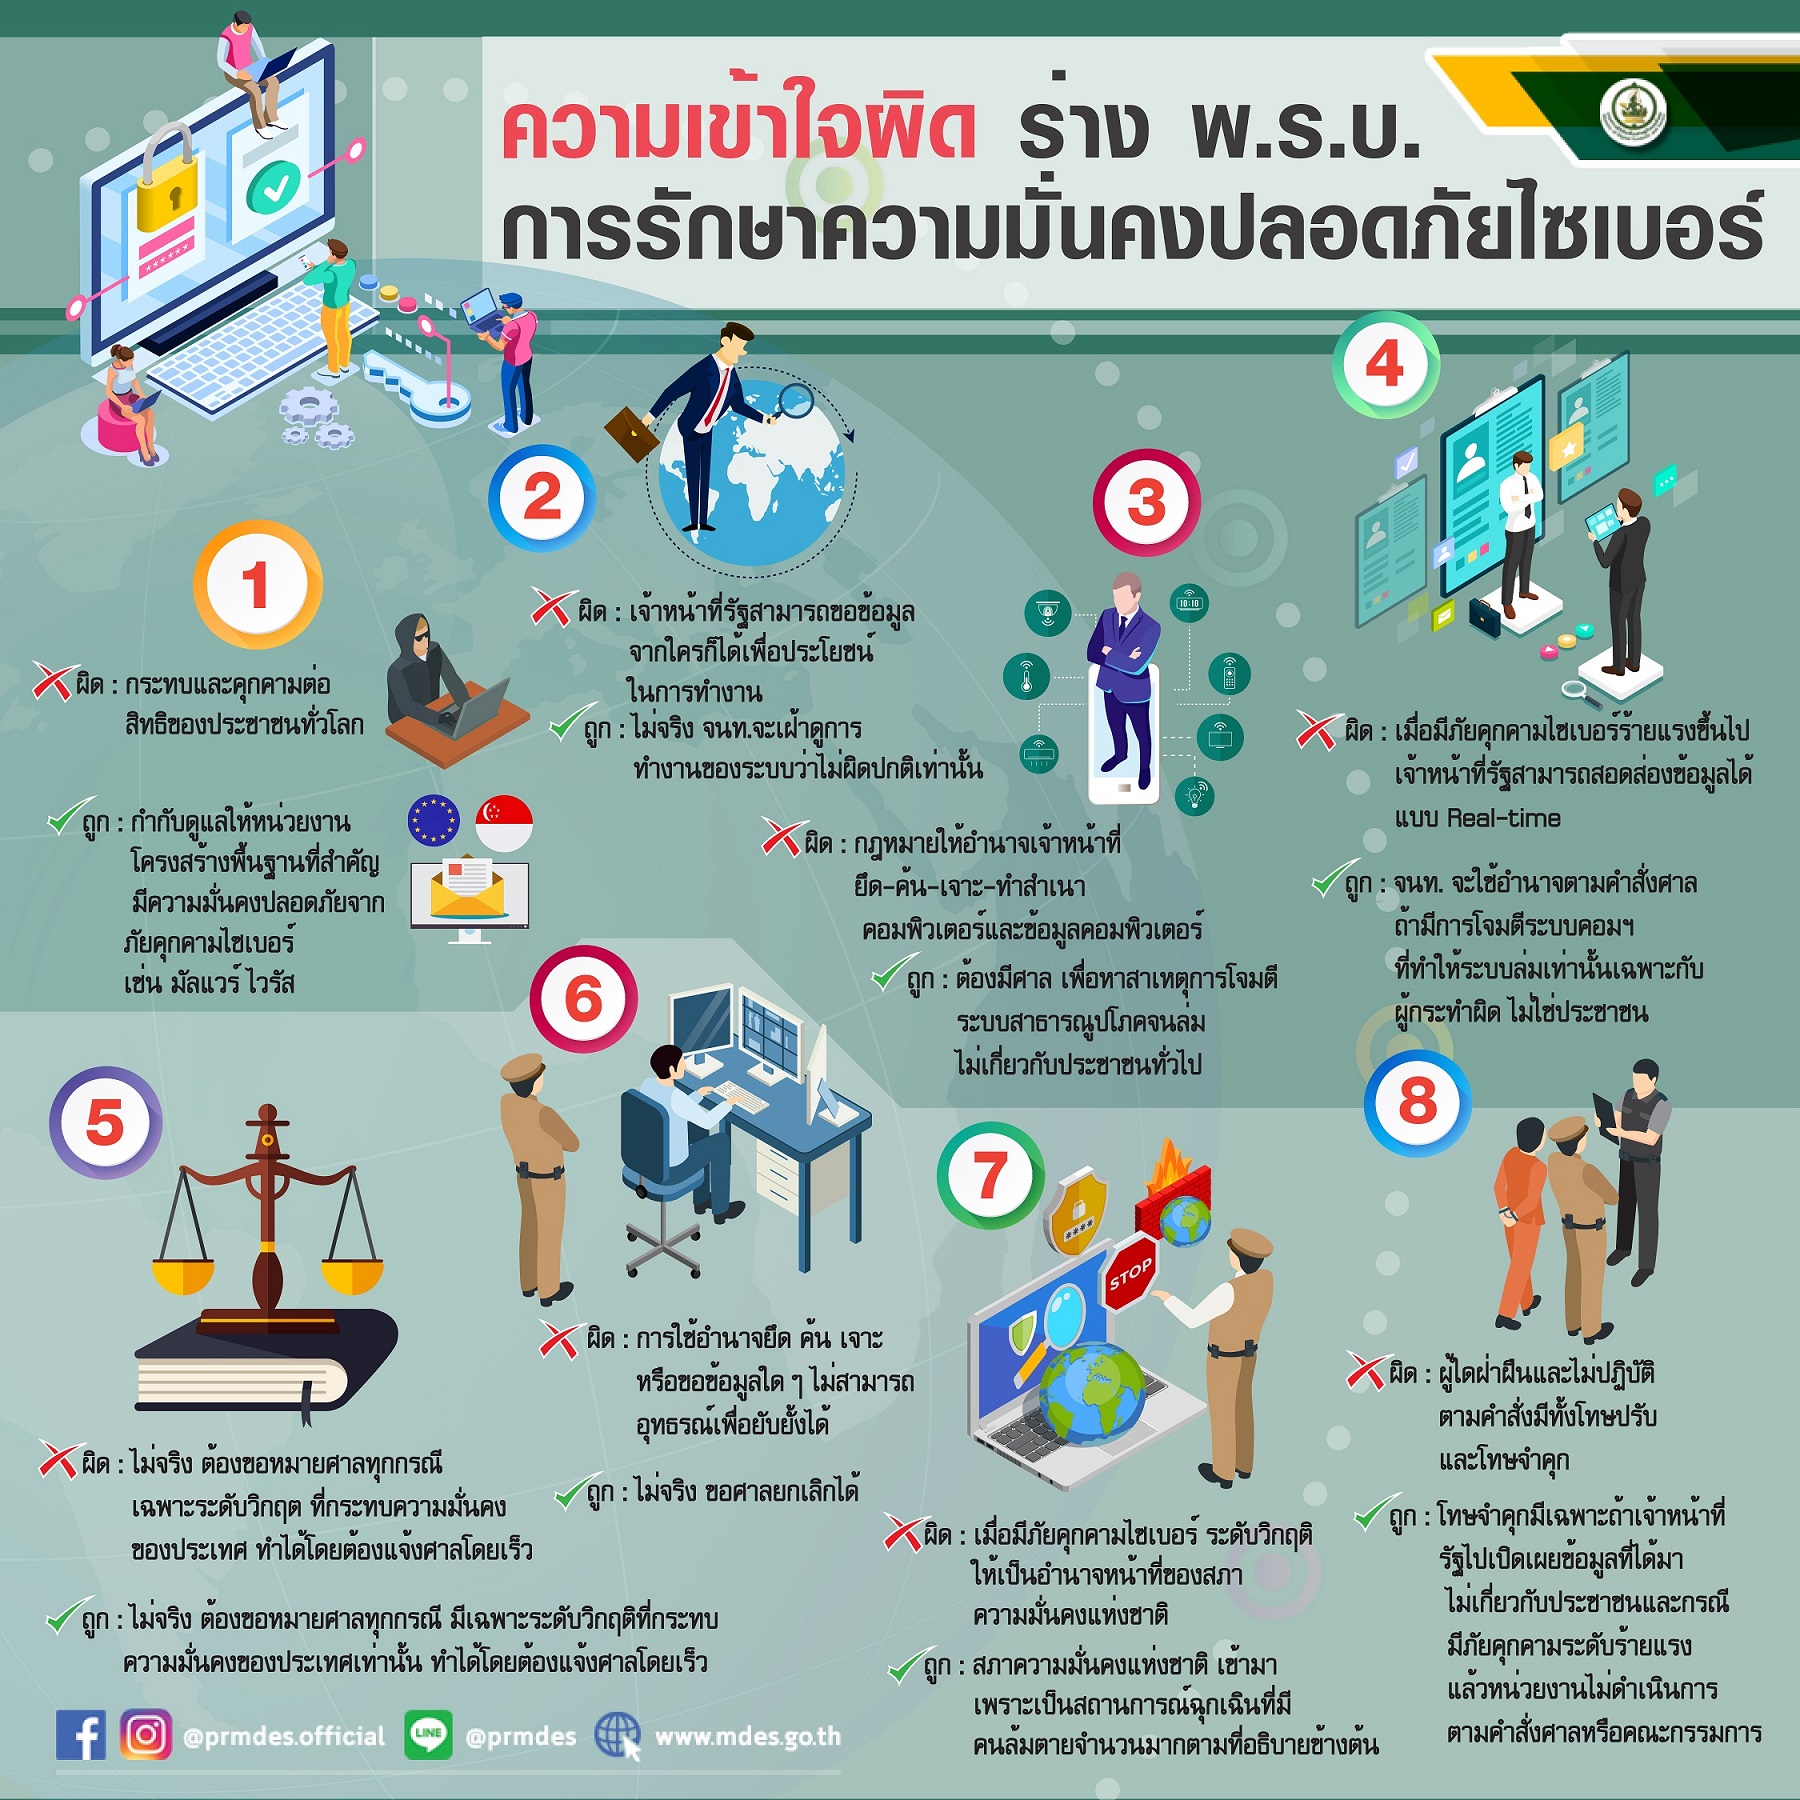
ผู้สื่อข่าว “ประชาชาติธุรกิจ” รายงานว่า หลังจากเมื่อ สภานิติบัญญัติแห่งชาติ(สนช.) ได้ลงมติเห็นชอบร่าง พ.ร.บ.การรักษาความมั่นคงปลอดภัยทางไซเบอร์ ไปเมื่อวันที่ 28 ก.พ. ที่ผ่านมา ล่าสุดเมื่อวันที่ 1 มี.ค. 2562 กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม(ดีอี) ได้มีการชี้แจงความเข้าใจเกี่ยวกับร่างกฎหมายฉบับนี้ หลังจากมีการส่งต่อเนื้อหาที่คลาดเคลื่อนในสื่อสังคมออนไลน์
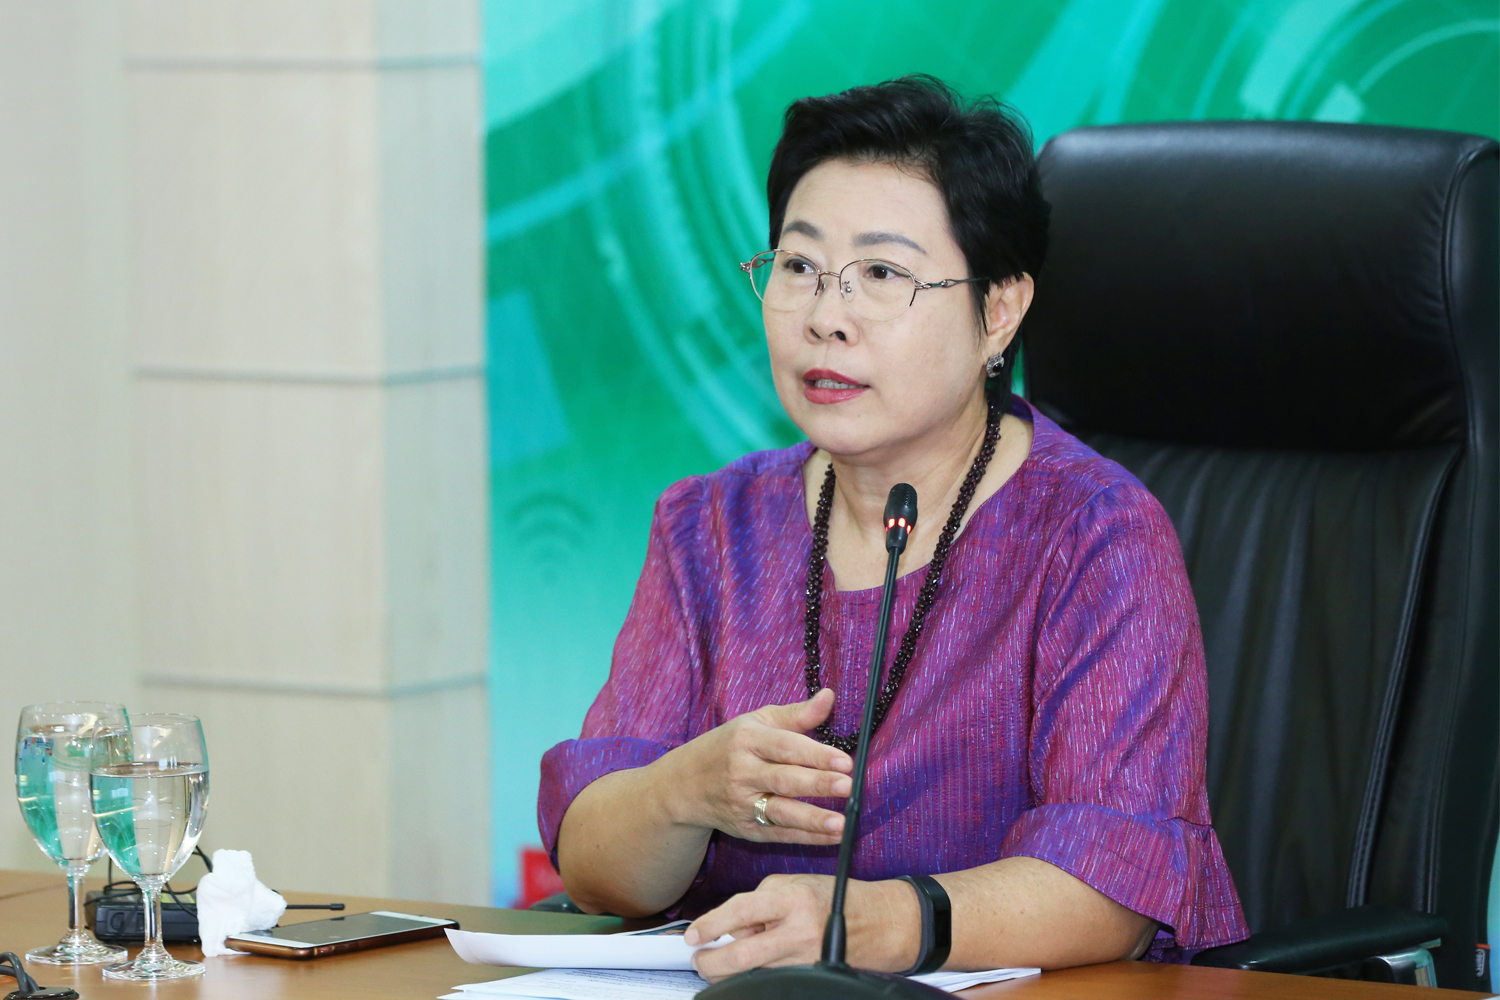
นางสาวอัจฉรินทร์ พัฒนพันธ์ชัย ปลัดกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม(ดีอี) เปิดเผยว่า ขณะนี้เกิดความเข้าใจที่คลาดเคลื่อนเกี่ยวกับร่างพ.ร.บ.การรักษาความมั่นคงปลอดภัยทางไซเบอร์ (ไซเบอร์ซีเคียวริตี้) ที่สภานิติบัญญัติแห่งชาติ(สนช.) เพิ่งลงมติเห็นชอบให้บังคับใช้เป็นกฎหมายได้ และมีการส่งต่อข้อมูลกันผ่านสื่อสังคมออนไลน์ ทำให้ประชาชนเข้าใจผิดในวงกว้าง ทั้งที่กฎหมายฉบับนี้มีส่วนสำคัญในการก้าวสู่สังคมดิจิทัลเพื่อให้เกิดความมั่นคงปลอดภัยในระบบไซเบอร์ ซึ่งเป็นพื้นฐานสำคัญของเศรษฐกิจประเทศ
กระทรวงดีอีขอยืนยันว่า ร่างกฎหมายดังกล่าว ไม่ได้มีการละเมิดสิทธิประชาชน ข้อมูลที่มีการส่งต่อนั้น ไม่ได้เป็นเนื้อหาของร่างกฎหมายฉบับที่ สนช. ให้ความเห็นชอบ ซึ่งได้ผ่านกระบวนการปรับปรุงเนื้อหาของคณะกรรมาธิการวิสามัญของ สนช. และของสมาชิก สนช. เพื่อให้เป็นประโยชน์กับประชาชนจริงๆ โดยไม่มีส่วนใดที่จะเป็นการใช้อำนาจรัฐโดยพลการ และละเมิดสิทธิประชาชน
“กฎหมายไซเบอร์ซีเคียวริตี้ มุ่งบังคับใช้กับหน่วยงานที่โครงสร้างพื้นฐานสำคัญทางสนเทศ( Critical Information Infrastructure : CII)ไม่ใช่มุ่งกำกับการใช้งานอินเทอร์เน็ตหรือสื่อสังคมออนไลน์ของประชาชน”
กระบวนการของกฎหมายจะมีการตั้งคณะกรรมการขึ้นมากำหนดรายชื่อหน่วยงานที่เข้าข่ายเป็น CII อาทิ ด้านสาธารณสุข สถาบันการเงิน โทรคมนาคม ซึ่งมีระบบไอทีที่ถือว่าเป็นโครงสร้างพื้นฐานสำคัญของประเทศ โดย CII มีหน้าที่ต้องปฏิบัติตามมาตรการการรักษาความปลอดภัยของระบบตามที่กำหนด และมีทีมเฝ้าระวังการถูกโจมตีโครงข่าย
“ไม่ได้เป็นการมอนิเตอร์การใช้งานอินเทอร์เน็ตของประชาชน แต่เจ้าหน้าที่ของ CII จะมอนิเตอร์การทำงานของระบบไซเบอร์ไม่ให้ผิดปกติหรือถูกโจมตีเท่านั้น”
และหากพบการโจมตีมีภัยคุกคามทางไซเบอร์ ทางคณะกรรมการจะประกาศระดับภัยคุกคาม ซึ่งจะแบ่งเป็น 3 ระดับ คือ ไม่ร้ายแรง ร้ายแรง และวิกฤต
“หากเป็นภัยคุกคามทางไซเบอร์ระดับที่ร้ายแรง คณะกรรมการฯ ถึงจะเข้าไปสั่งการเพื่อรับมือ ซึ่งการจะเข้าไปเคหะสถาน เข้าถึงข้อมูล ตรวจค้นหรือยึดอุปกรณ์ใดๆ ที่มีเหตุสงสัยว่าจะเป็นส่วนหนึ่งของการเกิดภัยคุกคามได้ จะต้องทำโดยขอคำสั่งศาลเท่านั้น ไม่สามารถทำได้โดยพลการ มิฉะนั้นจะมีความผิดตามกฎหมาย”
ส่วนกรณีที่เป็นภัยคุกคามทางไซเบอร์ระดับวิฤต แม้จะสามารถสั่งการได้ทันทีเพื่อหยุดยั้งเหตุ แต่ภัยคุกคามระดับวิกฤตหมายถึงระบบไซเบอร์ของ CII ต้องถูกโจมตีจนไม่สามารถใช้งานได้ในวงกว้างและมีโอกาสจะลามไปถึงระบบอื่นๆ ทั้งยังต้องมีประชาชนเสียชีวิต ซึ่งทางคณะกรรมการฯ จะมีการประกาศเป็นภัยระดับวิกฤต รวมถึงการดำเนินการต่างๆ จะต้องทำคู่ขนานกับการแจ้งขอคำสั่งศาลโดยเร็ว
“กฎหมายเพื่อหยุดยั้งภัยคุกคามทางไซเบอร์ที่โจมตีเข้ามา ไม่มีส่วนใดๆ ที่เปิดช่องให้ตีความไปถึงคอนเทนต์บนออนไลน์ เพราะมี พ.ร.บ.ว่าด้วยความผิดเกี่ยวกับคอมพิวเตอร์ ดูแลอยู่แล้ว ซึ่งการที่ระบุให้สภาความมั่นคงแห่งชาติเข้ามาดูแลในภาวะที่เกิดภัยคุกคามทางไซเบอร์ในระดับวิกฤตนั้น เป็นสิ่งที่หลายประเทศก็ดำเนินการเช่นนี้ เพราะถือว่าเป็นส่วนหนึ่งของยุทธศาสตร์ความมั่นคง แต่ก็เฉพาะกรณีที่เป็นระดับวิกฤตเท่านั้น ยืนยันว่าไม่เกี่ยวกับคอนเทนต์ ไม่เกี่ยวกับการใช้อุปกรณ์หรือโซเชียลมีเดียใดๆ”
โดยหลังจากนี้สำนักงานปลัดกระทรวงดีอี ในฐานะผู้ดูแลตามบทเฉพาะจะเชิญผู้เชี่ยวชาญจากทุกฝ่ายเข้ามามีส่วนร่วมยกร่างกฎหมายลูกที่จะต้องออกประกาศตามมาในภายหลัง เพื่อให้มีความโปร่งใส บังคับใช้ได้จริง ไม่ละเมิดสิทธิประชาชน