

ชำแหละต้นตอปัญหา SCAM นับหนึ่ง PDPA อุดช่องโหว่ข้อมูลรั่ว
ทุกภาคส่วนตื่นตัวกับการบังคับใช้พระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ. 2562 หรือ PDPA (Personal Data Protection Act) ล่าสุด กสทช.จัดเสวนา NBTC Public Forum ครั้งที่ 1/2565 เรื่อง “กฎหมาย PDPA กับมิติใหม่ของการจัดการปัญหา SCAM” หรือการหลอกลวงในรูปแบบต่าง ๆ ผ่านอินเทอร์เน็ต โดยเชิญผู้ที่มีส่วนเกี่ยวข้องมาร่วมกันถ่ายทอดมุมมองและความคิดเห็น
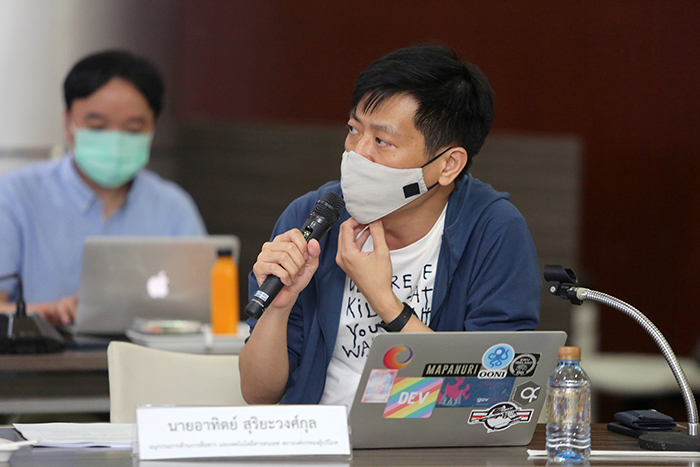
นายอาทิตย์ สุริยะวงศ์กุล อนุกรรมการด้านการสื่อสาร โทรคมนาคม และเทคโนโลยีสารสนเทศ สภาองค์กรของผู้บริโภคกล่าวว่า หน่วยงานรัฐและเอกชนจะมีการขอข้อมูลส่วนบุคคลจำนวนมากก่อนได้รับบริการ ทำให้ประชาชนรู้สึกว่าหากกรอกข้อมูลส่วนบุคคลไม่ครบจะได้รับบริการไม่สะดวก
ทั้งเกิดความสับสนว่าช่องทางใดเป็นช่องทางจริงหรือปลอม เพราะโดเมนเว็บไซต์ของหน่วยงานรัฐมีความหลากหลาย มิจฉาชีพจึงทำช่องทางหลอกลวงได้มากขึ้น ทำให้ยากต่อการประชาสัมพันธ์เรื่องการเปิดเผยข้อมูลส่วนบุคคล
และที่ผ่านมามิจฉาชีพใช้โมเดลทางจิตวิทยาจากการรู้ข้อมูลส่วนบุคคล และสร้างความน่าเชื่อถือให้ผู้ที่จะถูกหลอกก่อนสร้างความเห็นอกเห็นใจให้เหยื่อติดต่อกลับ รวมถึงสร้างความกลัวจากการแอบอ้างเป็นเจ้าหน้าที่รัฐที่ต้องติดสินบนเพื่อให้โอนเงินแล้วรอดพ้นจากความผิด
ชำแหละต้นตอ “ข้อมูลรั่ว”
“มิจฉาชีพมีการนำข้อมูลส่วนตัวเหล่านี้ไปใช้ต่อยอดสร้างเรื่องราวที่เกี่ยวข้องกับเหยื่อ ทำให้เหยื่อหลงเชื่อได้ง่ายขึ้น เช่น หากมิจฉาชีพได้ข้อมูลการสั่งซื้อของก็จะเข้ามาหลอกลวง โดยเป็นผู้ส่งของหรือส่งพัสดุ เป็นต้น
เมื่อรวมกับแนวโน้มพฤติกรรมคนที่ต้องคอยรับเบอร์แปลก ๆ เนื่องจากสั่งของเป็นประจำทำให้เหยื่อหลงเชื่อง่าย ดังนั้น การหลุดรั่วของข้อมูลตั้งต้นทำให้เข้าถึงตัวได้ตรงจุด”
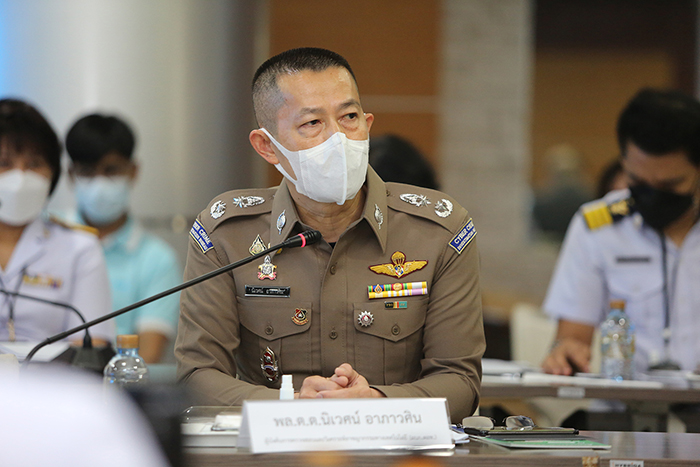
ด้าน พล.ต.ต.นิเวศน์ อาภาวศิน ผู้บังคับการตรวจสอบและวิเคราะห์อาชญากรรมเทคโนโลยี กล่าวว่า ข้อมูลที่รั่วออกไปมาจาก 2 สาเหตุ คือ 1.การเจาะระบบแล้วนำไปขายในโลกออนไลน์ 2.ผู้ใช้ถูกหลอกล่อให้กรอกข้อมูลโดยทำเว็บปลอม (phishing)
เพื่อให้กรอกข้อมูล username และ password แล้วนำไปใช้เจาะระบบ จากเดิมที่มักมีการบอกกันว่าโดนแฮกข้อมูล ซึ่งต้องยอมรับว่าบางบริษัทอาจไม่มีกลไกที่จะรักษาข้อมูลส่วนบุคคลได้ตามมาตรฐานสากล หากมีการเก็บข้อมูลแต่ไม่ได้ทำระบบความปลอดภัยจะเข้าข่ายความผิดตามกฎหมายด้วย
กม.ไปไม่ถึง “บัญชีม้า”
อย่างไรก็ตาม ปัญหาเกี่ยวกับ PDPA ที่พบในการดำเนินงานของตำรวจ คือ เรื่องการรั่วไหลของข้อมูลส่วนบุคคลที่ยังไม่ได้ทำความผิด กล่าวคือ เป็นความยินยอมของผู้ให้ข้อมูลที่จะขายข้อมูลส่วนบุคคลเพื่อนำไปใช้ในการกระทำผิด แต่ไม่ได้กำหนดบทลงโทษไว้
กรณีการขายบัญชีม้า เป็นตัวอย่างที่ดี ซึ่งหมายถึงการที่มีคนยอมขายบัญชีตนเอง พร้อมเบอร์มือถือในราคา 1,000 บาท ซึ่งยังจับกุมไม่ได้ถ้ายังไม่มีการนำข้อมูลไปใช้กระทำผิด จึงถือเป็นความท้าทาย
“เรานำกฎหมายนี้มาจากต่างประเทศ แต่ไม่ได้ดูบริบทในไทย ประเทศอื่นไม่ค่อยมีปัญหาเรื่องการขายบัญชีม้า ขาย ID ตัวเอง แต่คนไทยจำนวนมากยินดีขายไอดีตัวเอง หากมีการปรับแก้กฎหมายอาจต้องเพิ่มประเด็นนี้เข้าไป ทั้งการนำข้อมูลส่วนบุคคลของใครไปทำปลอม ควรมีความผิดในตัวมันเอง ไม่ใช่ว่าต้องรอให้เกิดความผิดก่อน”
พล.ต.ต.นิเวศน์กล่าวต่อว่า ปัญหาหลักของ SCAM มี 3 ส่วน คือ 1.ช่องทางการติดต่อสื่อสาร มิจฉาชีพกรองเบอร์โทรศัพท์ได้ทำให้คนหลงเชื่อ แม้ กสทช.จะพยายามแก้ปัญหาให้มี +697 ขึ้นต้น
ล่าสุดพบว่ามิจฉาชีพจากต่างประเทศสามารถปลอมแปลงเบอร์ให้ไม่ต้องมีเครื่องหมายบวกและบายพาสเข้ามาในไทยให้เห็นเป็นเบอร์ใครก็ได้อีกด้วย ซึ่งถ้าสามารถเป็นใครก็ได้จะไม่ใช่แค่หลอกลวง แต่อาจเป็นปัญหาความมั่นคงของประเทศ
2.บัญชีม้า มีการขายบัญชีแล้วคนร้ายใช้โอนเงิน ซึ่งพยายามใช้เวลาอายัดบัญชีใน 5 ชั่วโมง แต่คนร้ายใช้เวลาโอนใน 5 นาทีจึงไม่มีทางที่จะอายัดเงินทัน และส่วนใหญ่ที่อายัดเงินได้ทันจะเป็นแก๊งมิจฉาชีพที่อยู่ในไทยไม่ใช่มืออาชีพที่อยู่ในต่างประเทศ เช่น กัมพูชา ที่เอาเงินประเทศไทยออกไปเป็นพันล้านต่อเดือน และ 3.การประชาสัมพันธ์
เนื่องจากพฤติกรรมคนร้ายเปลี่ยนทุกวันจึงต้องบอกว่าอะไรคือของจริง ของปลอม สุดท้ายคือการให้ความรู้ว่าถ้าจะโอนเงินให้ใคร ควรยืนยันตัวตนเขาให้ได้ เช่น ขอเบอร์โทรศัพท์ และโทร.กลับไปหา เพราะเทคโนโลยีปลอมเบอร์โทร.ทำให้ไม่สามารถโทร.กลับไปหาคนร้ายได้ อยากให้ส่ง SMS ถึงประชาชนทุกคนให้รู้หลักการพื้นฐานนี้
PDPA อุดช่องโหว่แอปล้วงข้อมูล
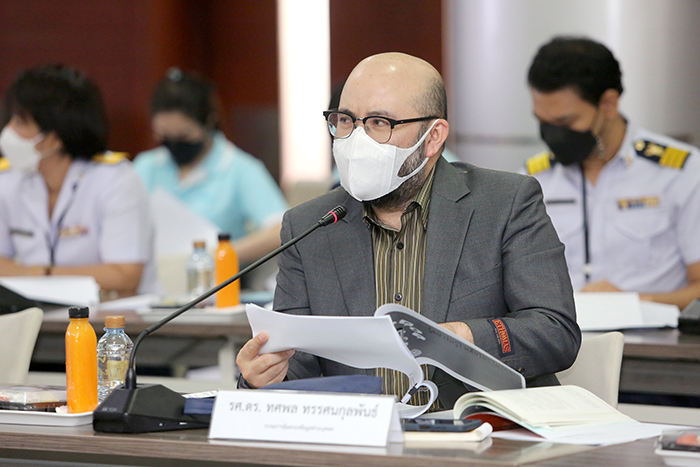
ขณะที่ รศ.ดร.ทศพล ทรรศนกุลพันธ์ กรรมการคุ้มครองข้อมูลส่วนบุคคล กล่าวว่า กิจกรรมทางอินเทอร์เน็ตส่งผลต่อการรั่วไหลของข้อมูลส่วนบุคคล ทำให้ใน PDPA มีส่วนกำหนดการออกแบบทางธุรกิจหรือการออกแบบฟีเจอร์บนแอปพลิเคชั่น เพื่อป้องกันการเผยข้อมูลตั้งแต่ต้น
เพราะแอปพลิเคชั่นสมัยใหม่สามารถรวบรวมข้อมูลเพื่อนำมาประมวลผลได้ ดังนั้น ใน ม.25 จึงห้ามไม่ให้ดูดข้อมูลมาจากแหล่งอื่น
“ข้อกฎหมายเหล่านี้ออกแบบเพื่อป้องกันกลไกดูดข้อมูลอัตโนมัติ ดังนั้น การที่ข้อมูลส่วนตัวจะรั่วไหลไปหรือไม่ขึ้นอยู่กับการออกแบบโดยแท้ แม้กระทั่งข้อมูลอ่อนไหวก็ยังปรากฏอยู่บนหน้าบัตรประชาชนตั้งแต่ต้น ดังนั้น การออกแบบการเก็บข้อมูลจึงต้องออกแบบให้มีการเปิดเผยข้อมูลให้น้อยที่สุด”
นอกจากนี้ ใน พ.ร.บ.คุ้มครองข้อมูลส่วนบุคคลยังมีการตั้งคณะอนุกรรมการย่อยตามความชำนาญ เพื่อพิจารณาเหตุละเมิดข้อมูลเป็นรายกรณีอีกด้วย อย่างไรก็ตาม คนที่ใช้งานเปลี่ยนไปตามผู้ให้บริการ
ดังนั้น การให้ความรู้กับผู้บริโภคที่ดีที่สุด คือ ให้ความรู้คนตามฟีเจอร์ต่าง ๆ ของผู้ให้บริการที่มีการออกแบบไว้ล่วงหน้าแล้ว คือตั้งต้นด้วยการให้ใส่ข้อมูลให้น้อยที่สุดตามความยินยอม (ม.19) ขณะที่ ม.21 บอกว่าเก็บข้อมูลได้ตามวัตถุประสงค์ และ ม.22 ตามจำเป็น
เหยื่อ SCAM โดนหลอกซ้ำซาก
นายประวิทย์ ลี่สถาพรวงศา ประธานคณะอนุกรรมการด้านการคุ้มครองผู้บริโภคด้านกิจการโทรคมนาคม แสดงความเห็นว่า PDPA มีข้อดีในแง่การช่วยให้ประชาชนตระหนักเรื่องข้อมูลส่วนบุคคล แต่ไม่ได้ช่วยป้องกันปัญหา SCAM
อ้างอิงรายงาน Truecaller Insights US Spam & Scam Report ในสหรัฐอเมริกาปี 2563 ระบุว่า 1 ใน 3 ของชาวอเมริกันโดยหลอกลวงทางโทรศัพท์ และ 19% ของเหยื่อโดนลวงซ้ำหลายครั้งในช่วงการระบาดของโควิด-19 สร้างความเสียหายกว่า 2.9 หมื่นล้านเหรียญสหรัฐ แสดงว่าแม้มีความรู้ประสบการณ์แต่มิจฉาชีพสร้างเรื่องราวและวิธีการที่สอดคล้องกับสถานการณ์ให้คนหลงเชื่อได้
“PDPA จัดการเค้กก้อนเล็กที่โจรปะติดปะต่อเองไม่ได้ แก้ปัญหาเชิงเทคนิค และแก้เรื่องการตระหนักรู้ไม่ได้ เพราะการให้ความรู้เหมือนฉีดวัคซีนที่มีคนเข้าไม่ถึง แม้แต่คนที่ได้รับความรู้แล้วก็อาจโดนหลอกได้ ดังนั้น การสร้างความตระหนักรู้คือหัวใจของ PDPA แต่ไม่ใช่ทางออกของปัญหา SCAM”
อีกทั้งต้นทุนในการทำอาชญากรรมทางโทรศัพท์ถูกมาก ทั้งทำระบบและต่อสายเข้ามาในประเทศจึงควรมีระบบคัดกรองเบอร์ดี-เบอร์หลอก เพื่อเตือนประชาชนทุกครั้งที่มีเบอร์โทร.เข้าต้นสายจากต่างประเทศ
เช่น ในนิวซีแลนด์และออสเตรเลียมีระบบ report scam ที่มีคนกลางจัดทำรายงานเบอร์หลอกลวง หรือสร้างระบบเพื่อบล็อกการส่ง SMS เข้ามาจากต่างประเทศ เป็นต้น ซึ่ง กสทช.ต้องคิดว่าจะทำอย่างไรให้มีระบบ label call หรือระบบบล็อกใหม่ที่ทันสมัย รวมถึงการอัพเดตความรู้ให้ผู้บริโภค
เสนอตั้งพหุภาคีแก้ปัญหา
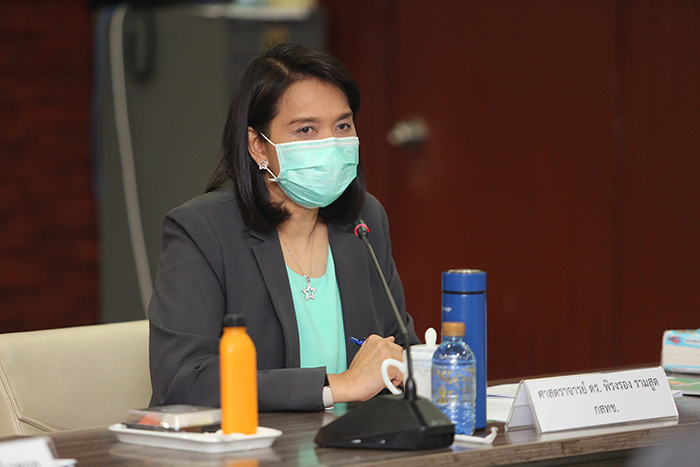
ศ.ดร.พิรงรอง รามสูต กรรมการกิจการกระจายเสียง กิจการโทรทัศน์ และกิจการโทรคมนาคมแห่งชาติ (กสทช.) กล่าวว่า การแก้ไขปัญหา SCAM ที่เป็นการหลอกลวงโดยใช้ข้อมูลส่วนบุคคลเป็นเรื่องที่ทุกภาคส่วนต้องรับผิดชอบและทำงานร่วมกันทั้ง กสทช. ผู้ประกอบการโทรคมนาคม ตำรวจ ร
วมถึงหน่วยงานที่เกี่ยวข้องในภาครัฐและภาคประชาสังคม เช่น คณะกรรมการคุ้มครองข้อมูลส่วนบุคคล, ธปท., กระทรวงดีอีเอส และองค์กรเพื่อผู้บริโภคต่าง ๆ จึงเสนอให้สร้างคณะทำงานร่วมในลักษณะพหุภาคีที่มีองค์ประกอบดังกล่าว
โดยภารกิจของคณะทำงานต้องพิจารณาตลอดกระบวนการการเก็บ รักษา ใช้ประโยชน์ และสื่อสารข้อมูลบนแพลตฟอร์มต่าง ๆ ให้มีความปลอดภัยจากการละเมิด ไม่ควรผลักภาระให้ผู้บริโภคเป็นผู้รู้เท่าทันรูปแบบกลโกงของมิจฉาชีพ ซึ่งเปลี่ยนไปเรื่อย ๆ
ทั้งผู้ประกอบการโทรคมนาคม และหน่วยงานที่เกี่ยวข้องต้องแสวงหาแนวทางเชิงรุกในการป้องกัน มากกว่าเยียวยาแก้ไขปัญหาทีหลัง ทำได้ทั้งการมีแนวทางทางเทคโนโลยีที่ออกแบบเพื่อคุ้มครองสิทธิในข้อมูลส่วนบุคคล (privacy by design) การบริหารจัดการระบบและข้อมูล การดำเนินการทางกฎหมายและรณรงค์สร้างความตระหนักรู้ต่อสาธารณะอย่างมีประสิทธิภาพ