
ดีอีเอส ล่า แฮกเกอร์ ย้ำไม่มีข้อมูล 30 ล้านรายการ หลุด
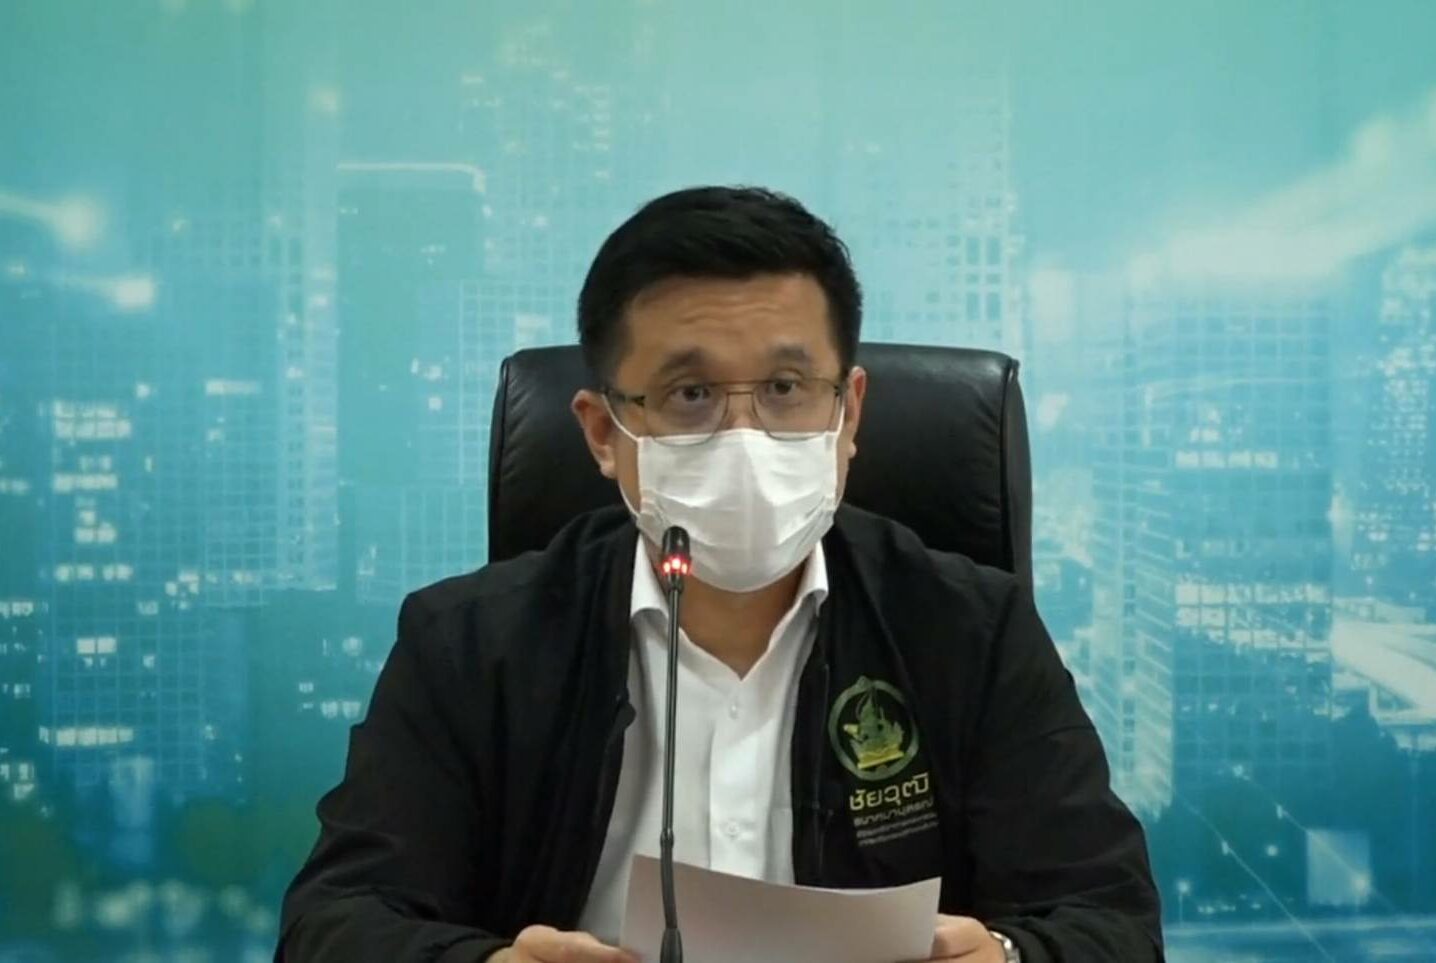
ดีอีเอส ลุยติดตามมือแฮกข้อมูล รพ.เพชรบูรณ์ เร่งแจ้งผู้เสียหายให้รับทราบ ย้ำไม่มีข้อมูลที่ถูกแฮกเกอร์กล่าวอ้าง 30 ล้านรายการหลุด ตามกระแสข่าว
วันที่ 8 กันยายน 2564 นายชัยวุฒิ ธนาคมานุสรณ์ รัฐมนตรีว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม (ดีอีเอส) กล่าวถึงกรณีแฮกเกอร์ที่โจมตีข้อมูลของโรงพยาบาล ว่า ขณะนี้อยู่ระหว่างติดตามแฮกเกอร์ ซึ่งคาดว่าการจู่โจมทางไซเบอร์ครั้งนี้จะเกิดจากแฮกเกอร์ในต่างประเทศ
อย่างไรก็ตามขอชี้แจงว่า ข้อมูลที่หลุดออกจากโรงพยาบาลเพชรบูรณ์นั้นไม่ได้เป็นข้อมูลการรักษาเชิงลึก แต่เป็นข้อมูลการติดตามการรักษาจำนวน 1 หมื่นรายชื่อ เช่น ชื่อ-นามสกุล วันเวลาเข้ารับการรักษา ชื่อแพทย์ผู้รักษา สิทธิการรักษาพยาบาล เป็นต้น โดยในส่วนของแพทย์ผู้รักษาที่ปรากฎอยู่ในข้อมูลที่รั่วไหลนั้น ขณะนี้ทางรพ.ได้ติดต่อไปยังแพทย์แล้ว ส่วนผู้ป่วยอยู่ระหว่างการติดต่อ เพื่อแจ้งให้ทราบต่อไป
“ที่ผ่านมากระทรวงดีอีเอส มีหน่วยงานที่เฝ้าระบบการโจมตีทางไซเบอร์อยู่ แต่จากกรณีข้อมูลรั่วไหลจากโรงพยาบาลเพชรบูรณ์นั้น มาจาก ระบบการเก็บข้อมูลดังกล่าวไม่ได้มาตรฐาน เนื่องจากเป็นระบบภายในที่มีการพัฒนาขึ้นมาเองเพื่ออำนวยความสะดวกในการติดตามผู้ป่วย และใช้งานมาหลายปี จึงทำให้มีโอกาสถูกโจมตีได้”
ส่วนประเด็นที่ว่า ทาง รพ.เพชรบูรณ์ จะผิดต่อพระราชบัญญัติคุ้มครองข้อมูลส่วนบุคคล พ.ศ.2562 หรือ PDPA หรือไม่นั้น อยู่ระหว่างการตรวจสอบ ซึ่งหาก รพ.เพชรบูรณ์ ได้ดำเนินการตาม พรบ. PDPA และดำเนินการตามมาตรฐานที่กำหนด แต่ถูกแฮกเกอร์เจาะเข้าระบบ ก็ถือว่าไม่มีความผิด เพราะได้ดำเนินการตามมาตรฐานแล้ว ไม่ได้ปล่อยให้แฮกเกอร์เจาะเข้าระบบได้โดยง่าย ส่วนแฮกเกอร์ หรือผู้เจาะเข้าระบบถือว่ามีความผิด และอยู่ระหว่างการติดตามตัว
น.อ.อมร ชมเชย รองเลขาธิการ สำนักงานคณะกรรมการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ กล่าวเสริมว่า กรณีกระแสข่าวที่กล่าวอ้างว่า มีข้อมูลที่หลุดไปอีก 30 ล้านรายการนั้น จากการมอนิเตอร์อย่างใกล้ชิด พบว่า ประกาศดังกล่าวได้ถูกถอนออกไปแล้ว
“สิ่งที่แฮกเกอร์ประกาศขายบนเว็บใต้ดินทุกครั้งก็อาจจะไม่ใช่เรื่องที่เกิดขึ้นจริง ซึ่งกรณีข้อมูลรั่วไหลกว่า 30 ล้านรายการ ก็ตรวจสอบแล้วว่า ประกาศดังกล่าวได้ถูกประกาศเมื่อเดือนกรกฎาคมที่ผ่านมาแล้ว 1 ครั้ง แต่ไม่ได้รับความสนใจ จึงประกาศใหม่อีกครั้ง และล่าสุดก็ได้ถูกถอนออกไปแล้ว”
ผู้สื่อข่าวรายงานเพิ่มเติมว่า กระแสข่าวข้อมูลของโรงพยาบาลที่หลุดออกมาครั้งนี้มาจากเพจน้องปอสาม ได้โพสต์ข้อความว่า มีข้อมูลเรื่องคนไข้ของกระทรวงสาธารณสุข (สธ.) โดนแฮก ซึ่งเมื่อตรวจสอบกลับไปที่ทางกระทรวงสาธารณสุข พบว่า มีข้อมูลหลุดจริง ทำให้ทางกระทรวงสาธารณสุข(สธ.) ต้องออกแถลงการณ์อย่างเป็นทางการถึงกรณีดังกล่าว
โดยระบุว่า จากกรณีมีการขายข้อมูลผู้ป่วยใน รพ.เพชรบูรณ์ ทางอินเทอร์เน็ตในวันที่ 5 ก.ย. ที่ผ่านมา หลังทราบข่าว สธ. ได้ตั้งคณะกรรมการลงไปตรวจสอบเรื่องข้อเท็จจริงและประมวลความเสียหาย
- เพจน้องปอสามอ้าง ข้อมูลคนไทยหลุดขายบนเว็บใต้ดิน 30 ล้านรายการ
- สธ.ถูกแฮกเกอร์เจาะระบบข้อมูลคนไข้ อนุทินสั่งปลัดจัดการ
-
เปิดชื่อ บอร์ดรักษาความมั่นคงปลอดภัยไซเบอร์ฯ “ประวิตร” นั่งประธาน