
เปิดชื่อ บอร์ดรักษาความมั่นคงปลอดภัยไซเบอร์ฯ “ประวิตร” นั่งประธาน
เปิดโครงสร้าง คณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ “ประวิตร” นั่งเก้าอี้ประธานบอร์ด
วันที่ 7 กันยายน 2564 กรณีโซเชียลเปิดเผยว่า ข้อมูลคนไข้ของกระทรวงสาธารณสุขโดนแฮก ก่อนที่ต่อมา นายอนุทิน ชาญวีรกูล รองนายกรัฐมนตรีและรัฐมนตรีว่าการกระทรวงสาธารณสุข จะให้ข้อมูลเพิ่มเติมว่า เรื่องเกิดขึ้นที่จังหวัดเพชรบูรณ์ และเคยเกิดที่สระบุรี หลังจากทราบข่าวได้มอบหมายให้ปลัดกระทรวงสาธารณสุขดำเนินการ
ต่อมา น.อ.อมร ชมเชย รองเลขาธิการ สำนักงานคณะกรรมการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ ชี้แจงผ่าน รายการ เจาะลึกทั่วไทย Inside Thailand ทางช่อง MCOT HD ว่า ข้อมูลที่ถูกแฮกเกอร์เจาะเข้าไปนั้น เบื้องต้นไม่น่าเกิน 1 หมื่นคน โดยเป็นข้อมูล ชื่อ หมายเลขประจำตัวคนไข้ ชื่อแพทย์ที่รักษา ยืนยันว่าไม่มีเลขบัตรประจำตัวประชาชนของคนไข้ และไม่ได้ลงลึกว่าป่วยเป็นโรคใด
จากบทบาทของ คณะกรรมการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ ที่ต้องรับมือกับประเด็นใหญ่ ซึ่งต้องอาศัยความรู้เท่าทันด้านเทคโนโลยี “ประชาชาติธุรกิจ” ตรวจสอบข้อมูลพบโครงสร้างและรายละเอียดที่น่าสนใจ ดังนี้
“ประวิตร” นั่งประธานบอร์ด
เว็บไซต์ กระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม ระบุว่า ตามมาตรา 5 แห่งพระราชบัญญัติการรักษาความมั่นคงปลอดภัยไซเบอร์ พ.ศ. 2562 กำหนดให้มีคณะกรรมการคณะหนึ่งเรียกว่า “คณะกรรมการการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ” เรียกโดยย่อว่า “กมช.” และให้ใช้ชื่อเป็นภาษาอังกฤษว่า “National Cyber Security Committee” เรียกโดยย่อว่า “NCSC”
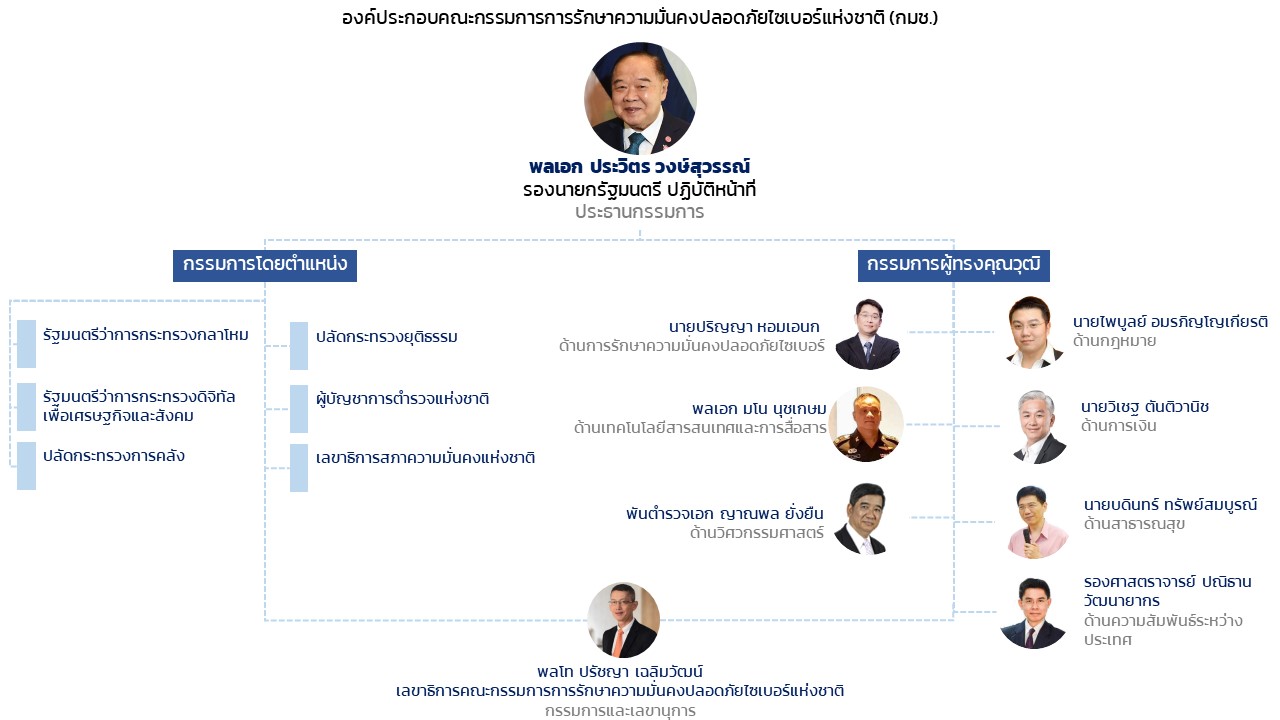
โดยองค์ประกอบ คณะกรรมการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ (กมช.) มีดังนี้
ประธานกรรมการ
- พลเอก ประวิตร วงษ์สุวรรณ รองนายกรัฐมนตรี
กรรมการโดยตำแหน่ง
- รัฐมนตรีว่าการกระทรวงกลาโหม
- ปลัดกระทรวงยุติธรรม
- รัฐมนตรีว่าการกระทรวงดิจิทัลเพื่อเศรษฐกิจและสังคม
- ผู้บัญชาการตำรวจแห่งชาติ
- ปลัดกระทรวงการคลัง
- เลขาธิการสภาความมั่นคงแห่งชาติ
กรรมการผู้ทรงคุณวุฒิ
- นายปริญญา หอมเอนก ด้านการรักษาความมั่นคงปลอดภัยไซเบอร์
- นายไพบูลย์ อมรภิญโญเกียรติ ด้านกฎหมาย
- พลเอก มโน นุชเกษม ด้านเทคโนโลยีสารสนเทศและการสื่อสาร
- นายวิเชฐ ตันติวานิช ด้านการเงิน
- พันตำรวจเอก ญาณพล ยั่งยืน ด้านวิศวกรรมศาสตร์
- นายบดินทร์ ทรัพย์สมบูรณ์ ด้านสาธารณสุข
- รองศาสตราจารย์ ปณิธาณ วัฒนายากร ด้านความสัมพันธ์ระหว่างประเทศ
ทั้งนี้ ยังมี พลโท ปรัชญา เฉลิมวัฒน์ เลขาธิการคณะกรรมการรักษาความมั่นคงปลอดภัยไซเบอร์แห่งชาติ ดำรงตำแหน่งหน้าที่ กรรมการและเลขานุการ
หน้าที่และอำนาจ กมช.
โดยมาตรา 9 กำหนดให้คณะกรรมการมีหน้าที่และอำนาจ ดังต่อไปนี้
1.เสนอนโยบายและแผนว่าด้วยการรักษาความมั่นคงปลอดภัยไซเบอร์ ส่งเสริม และสนับสนุนการดำเนินการรักษาความมั่นคงปลอดภัยไซเบอร์ตามมาตรา 42 และมาตรา 43 ต่อคณะรัฐมนตรีเพื่อให้ความเห็นชอบ ซึ่งต้องเป็นไปตามแนวทางที่กำหนดไว้ในมาตรา 42
2.กำหนดนโยบายการบริหารจัดการที่เกี่ยวกับการรักษาความมั่นคงปลอดภัยไซเบอร์สำหรับหน่วยงานของรัฐ และหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ
3.จัดทำแผนปฏิบัติการเพื่อการรักษาความมั่นคงปลอดภัยไซเบอร์เสนอต่อคณะรัฐมนตรี สำหรับเป็นแผนแม่บทในการรักษาความมั่นคงปลอดภัยไซเบอร์ในสถานการณ์ปกติและในสถานการณ์ที่อาจจะเกิดหรือเกิดภัยคุกคามทางไซเบอร์ โดยแผนดังกล่าวจะต้องสอดคล้องกับนโยบาย ยุทธศาสตร์และแผนระดับชาติ และกรอบนโยบายและแผนแม่บทที่เกี่ยวกับการรักษาความมั่นคงของสภาความมั่นคงแห่งชาติ
4.กำหนดมาตรฐานและแนวทางส่งเสริมพัฒนาระบบการให้บริการเกี่ยวกับการรักษาความมั่นคงปลอดภัยไซเบอร์ สร้างมาตรฐานเกี่ยวกับการรักษาความมั่นคงปลอดภัยไซเบอร์และกำหนดมาตรฐานขั้นต่ำที่เกี่ยวข้องกับคอมพิวเตอร์ ระบบคอมพิวเตอร์ โปรแกรมคอมพิวเตอร์ รวมถึงส่งเสริมการรับรองมาตรฐานการรักษาความมั่นคงปลอดภัยไซเบอร์ให้กับหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ หน่วยงานของรัฐ หน่วยงานควบคุมหรือกำกับดูแล และหน่วยงานเอกชน
5.กำหนดมาตรการและแนวทางในการยกระดับทักษะความรู้และความเชี่ยวชาญในด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ของพนักงานเจ้าหน้าที่ เจ้าหน้าที่ของหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ หน่วยงานของรัฐ หน่วยงานควบคุมหรือกำกับดูแล และหน่วยงานเอกชนที่เกี่ยวข้องกับการรักษาความมั่นคงปลอดภัยไซเบอร์
6.กำหนดกรอบการประสานความร่วมมือกับหน่วยงานอื่นทั้งในประเทศและต่างประเทศที่เกี่ยวข้องกับการรักษาความมั่นคงปลอดภัยไซเบอร์
7.แต่งตั้งและถอดถอนเลขาธิการ
8.มอบหมายการควบคุมและกำกับดูแล รวมถึงการออกข้อกำหนด วัตถุประสงค์ หน้าที่และอำนาจ และกรอบการดำเนินการด้านการรักษาความมั่นคงปลอดภัยไซเบอร์ให้หน่วยงานควบคุมหรือกำกับดูแล หน่วยงานของรัฐ หรือหน่วยงานโครงสร้างพื้นฐานสำคัญทางสารสนเทศ
9.ติดตามและประเมินผลการปฏิบัติตามนโยบายและแผนว่าด้วยการรักษาความมั่นคงปลอดภัยไซเบอร์ แผนปฏิบัติการเพื่อการรักษาความมั่นคงปลอดภัยไซเบอร์และการรักษาความมั่นคงปลอดภัยไซเบอร์ตามที่บัญญัติไว้ในพระราชบัญญัตินี้
10.เสนอแนะและให้ความเห็นต่อคณะกรรมการดิจิทัลเพื่อเศรษฐกิจและสังคมแห่งชาติหรือคณะรัฐมนตรี เกี่ยวกับการรักษาความมั่นคงปลอดภัยไซเบอร์
11.เสนอแนะต่อคณะรัฐมนตรีในการจัดให้มีหรือปรับปรุงกฎหมายที่เกี่ยวข้องกับการรักษาความมั่นคงปลอดภัยไซเบอร์
12.จัดทำรายงานสรุปผลการดำเนินงานของการรักษาความมั่นคงปลอดภัยไซเบอร์ที่มีผลกระทบอย่างมีนัยสำคัญหรือแนวทางการพัฒนามาตรฐานการรักษาความมั่นคงปลอดภัยไซเบอร์ให้คณะรัฐมนตรีทราบ
13.ปฏิบัติการอื่นใดตามที่บัญญัติไว้ในพระราชบัญญัตินี้ หรือคณะรัฐมนตรีมอบหมาย